

Auth0を使用してSSO認証を設定する
会社のID管理がAuth0で行われていますか?Data Platformアプリにログインするために使用したい場合は、このガイドが役立ちます
目的
このガイドでは、Auth0を使用してData Platformアプリケーションにログインする方法を説明します。
IAMを開き、Auth. Providerをクリックします。
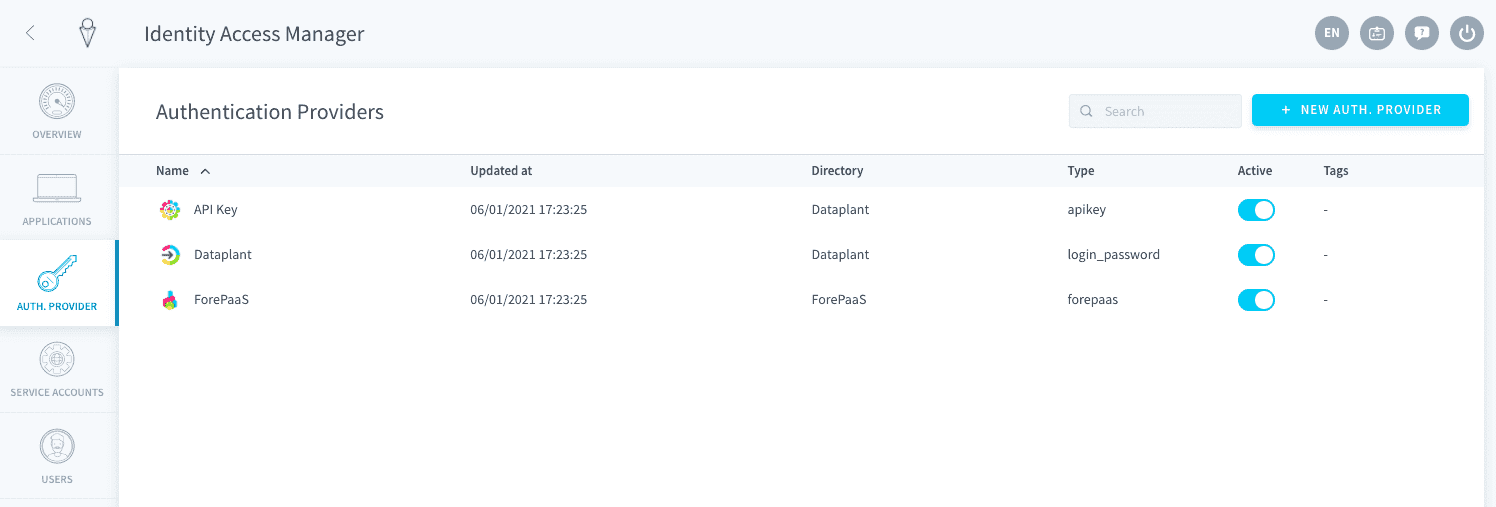
まだ行っていない場合は、Data Platformに新しいAuth0認証プロバイダーを追加します。そうでない場合は、編集します。
設定は2つの部分に分かれています。まず、Auth0で権限を設定し、次にData Platform Identity Access Managerで認証プロバイダーを設定します。
Auth0の設定
Auth0環境にData Platformをアプリケーションとして登録する必要があります。以下に移動します:https://manage.auth0.com/dashboard。
ステップ1. Auth0にIdentity Access Managerを登録する
Auth0のインターフェースは時間の経過とともに変わる可能性があり、スクリーンショットが古くなっている可能性があります。以下に記載されている機能が見つからない場合は、Auth0ドキュメントポータルを参照してください。
Auth0内にアプリケーションを登録する必要があります。これは、Auth0に接続したい任意のアプリケーションで動作しますが、この場合はData Platform IAMを直接登録します。
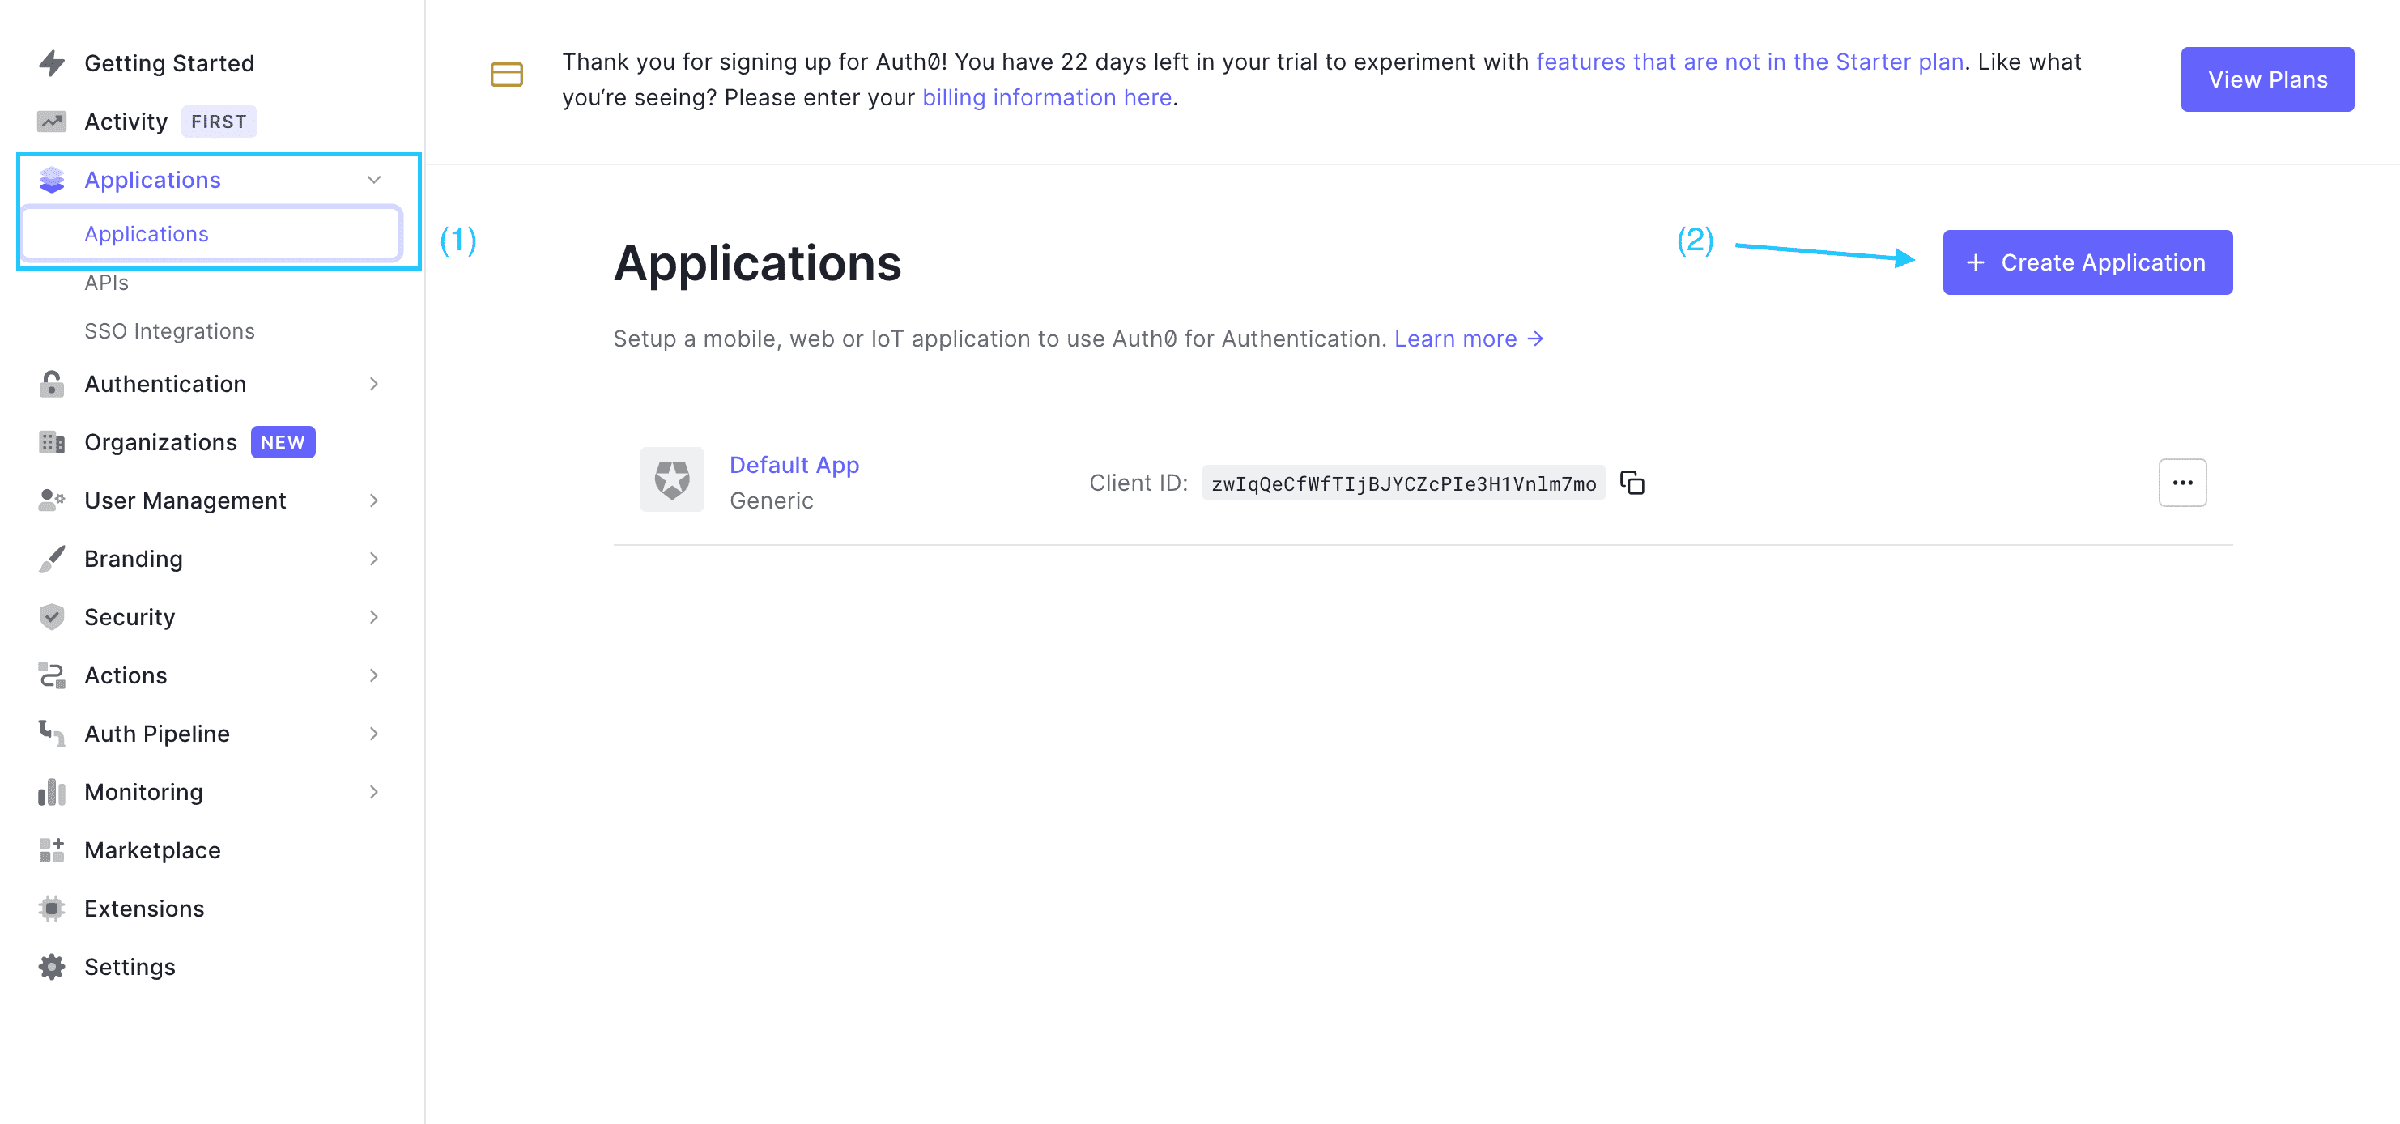
サイドバーでApplicationsを選択し、次にCreate applicationをクリックします。
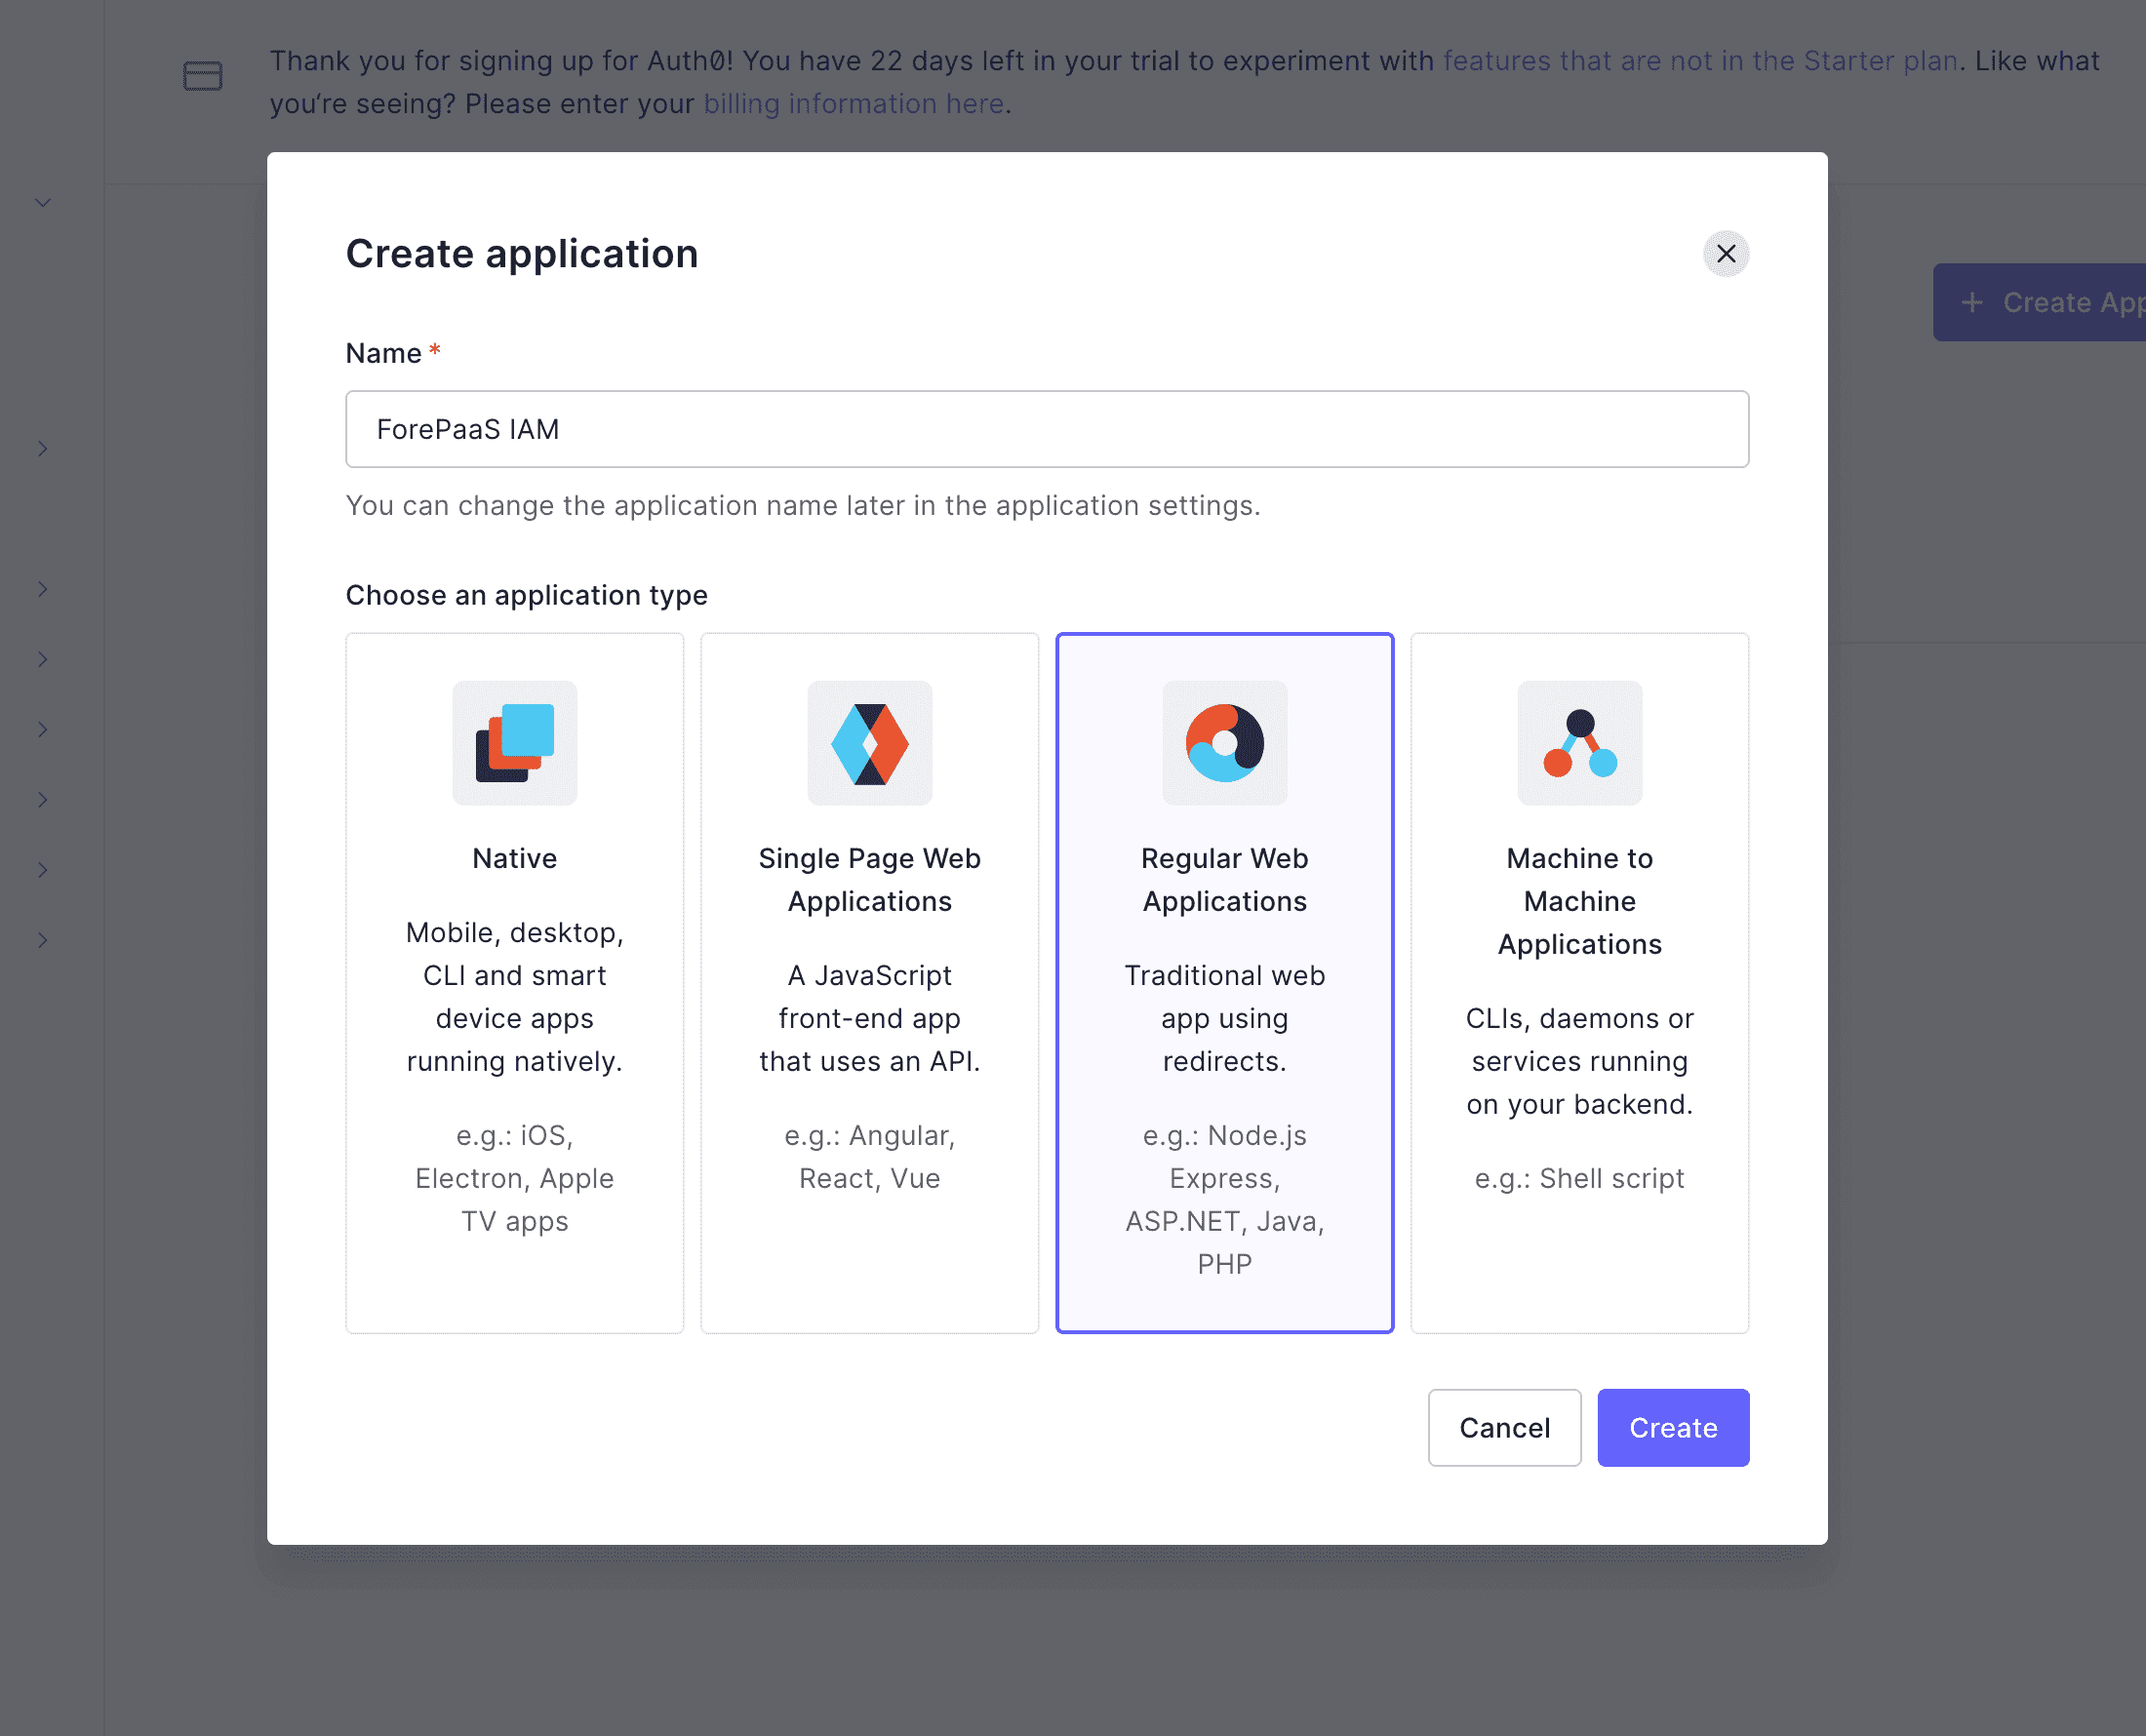
Regular Web Applicationを選択します。
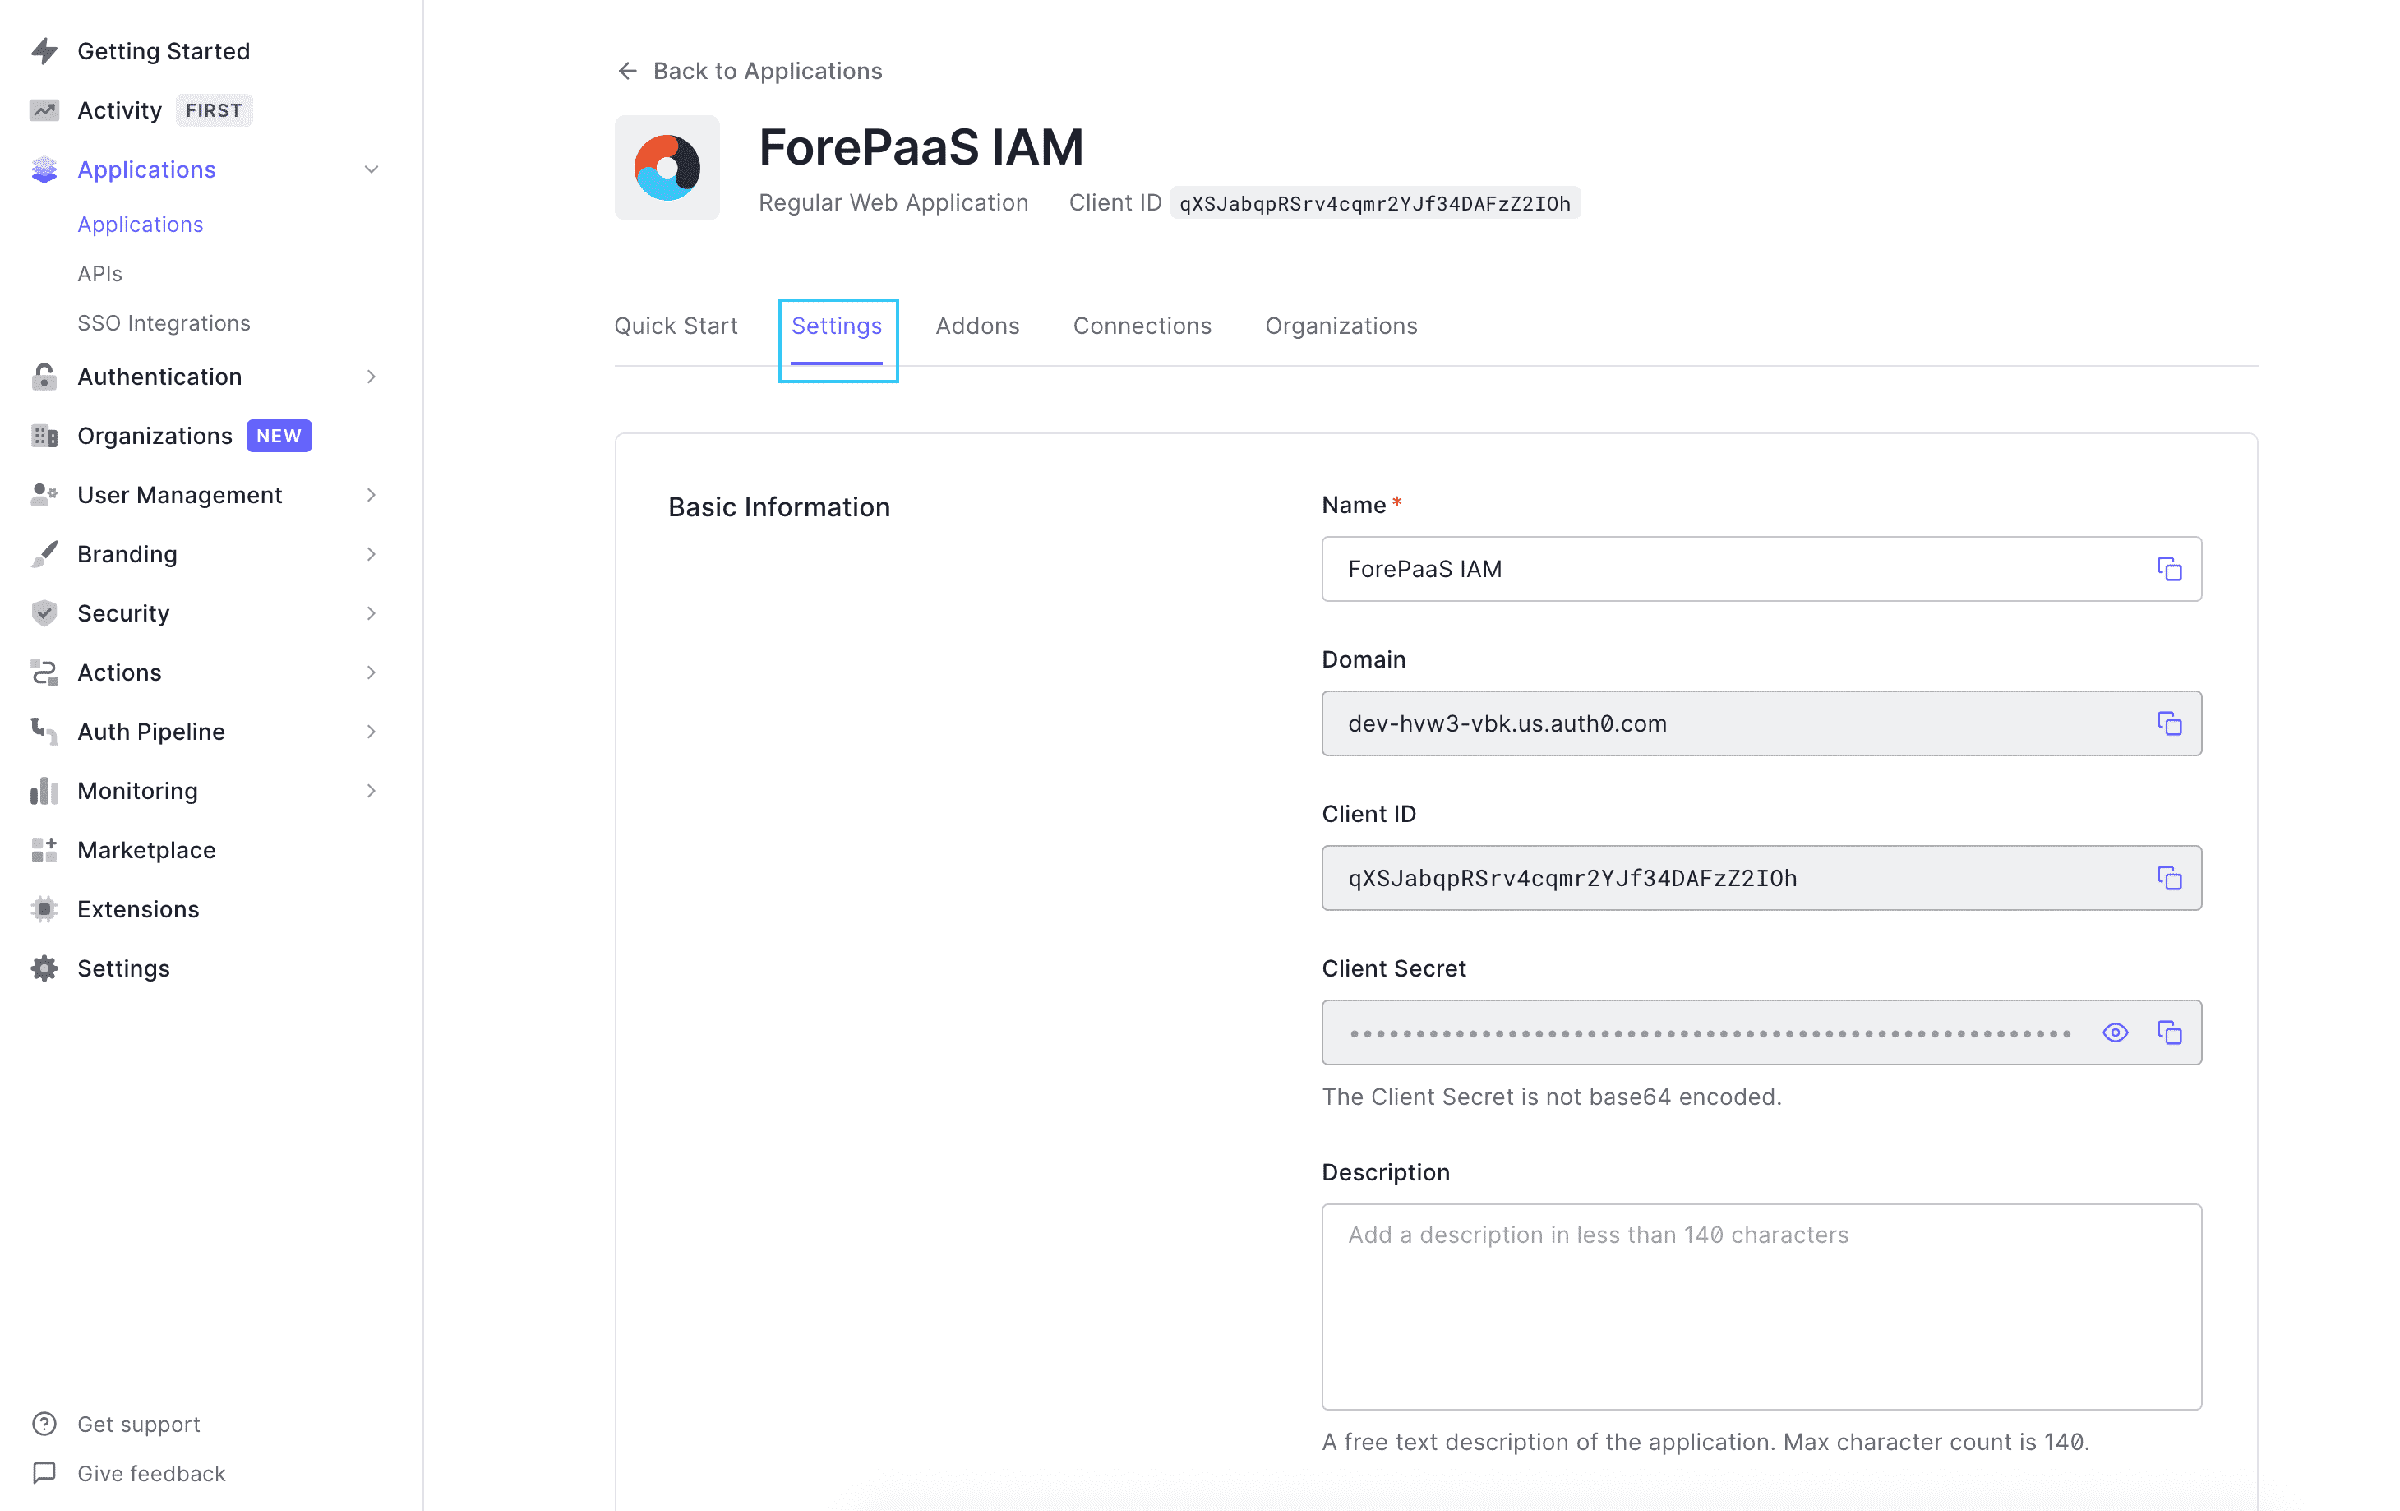
新しく作成したアプリケーションのSettingsを開きます。
コールバックURL
アプリケーションのSettingsページで、Allowed Callback URLsセクションにスクロールします。
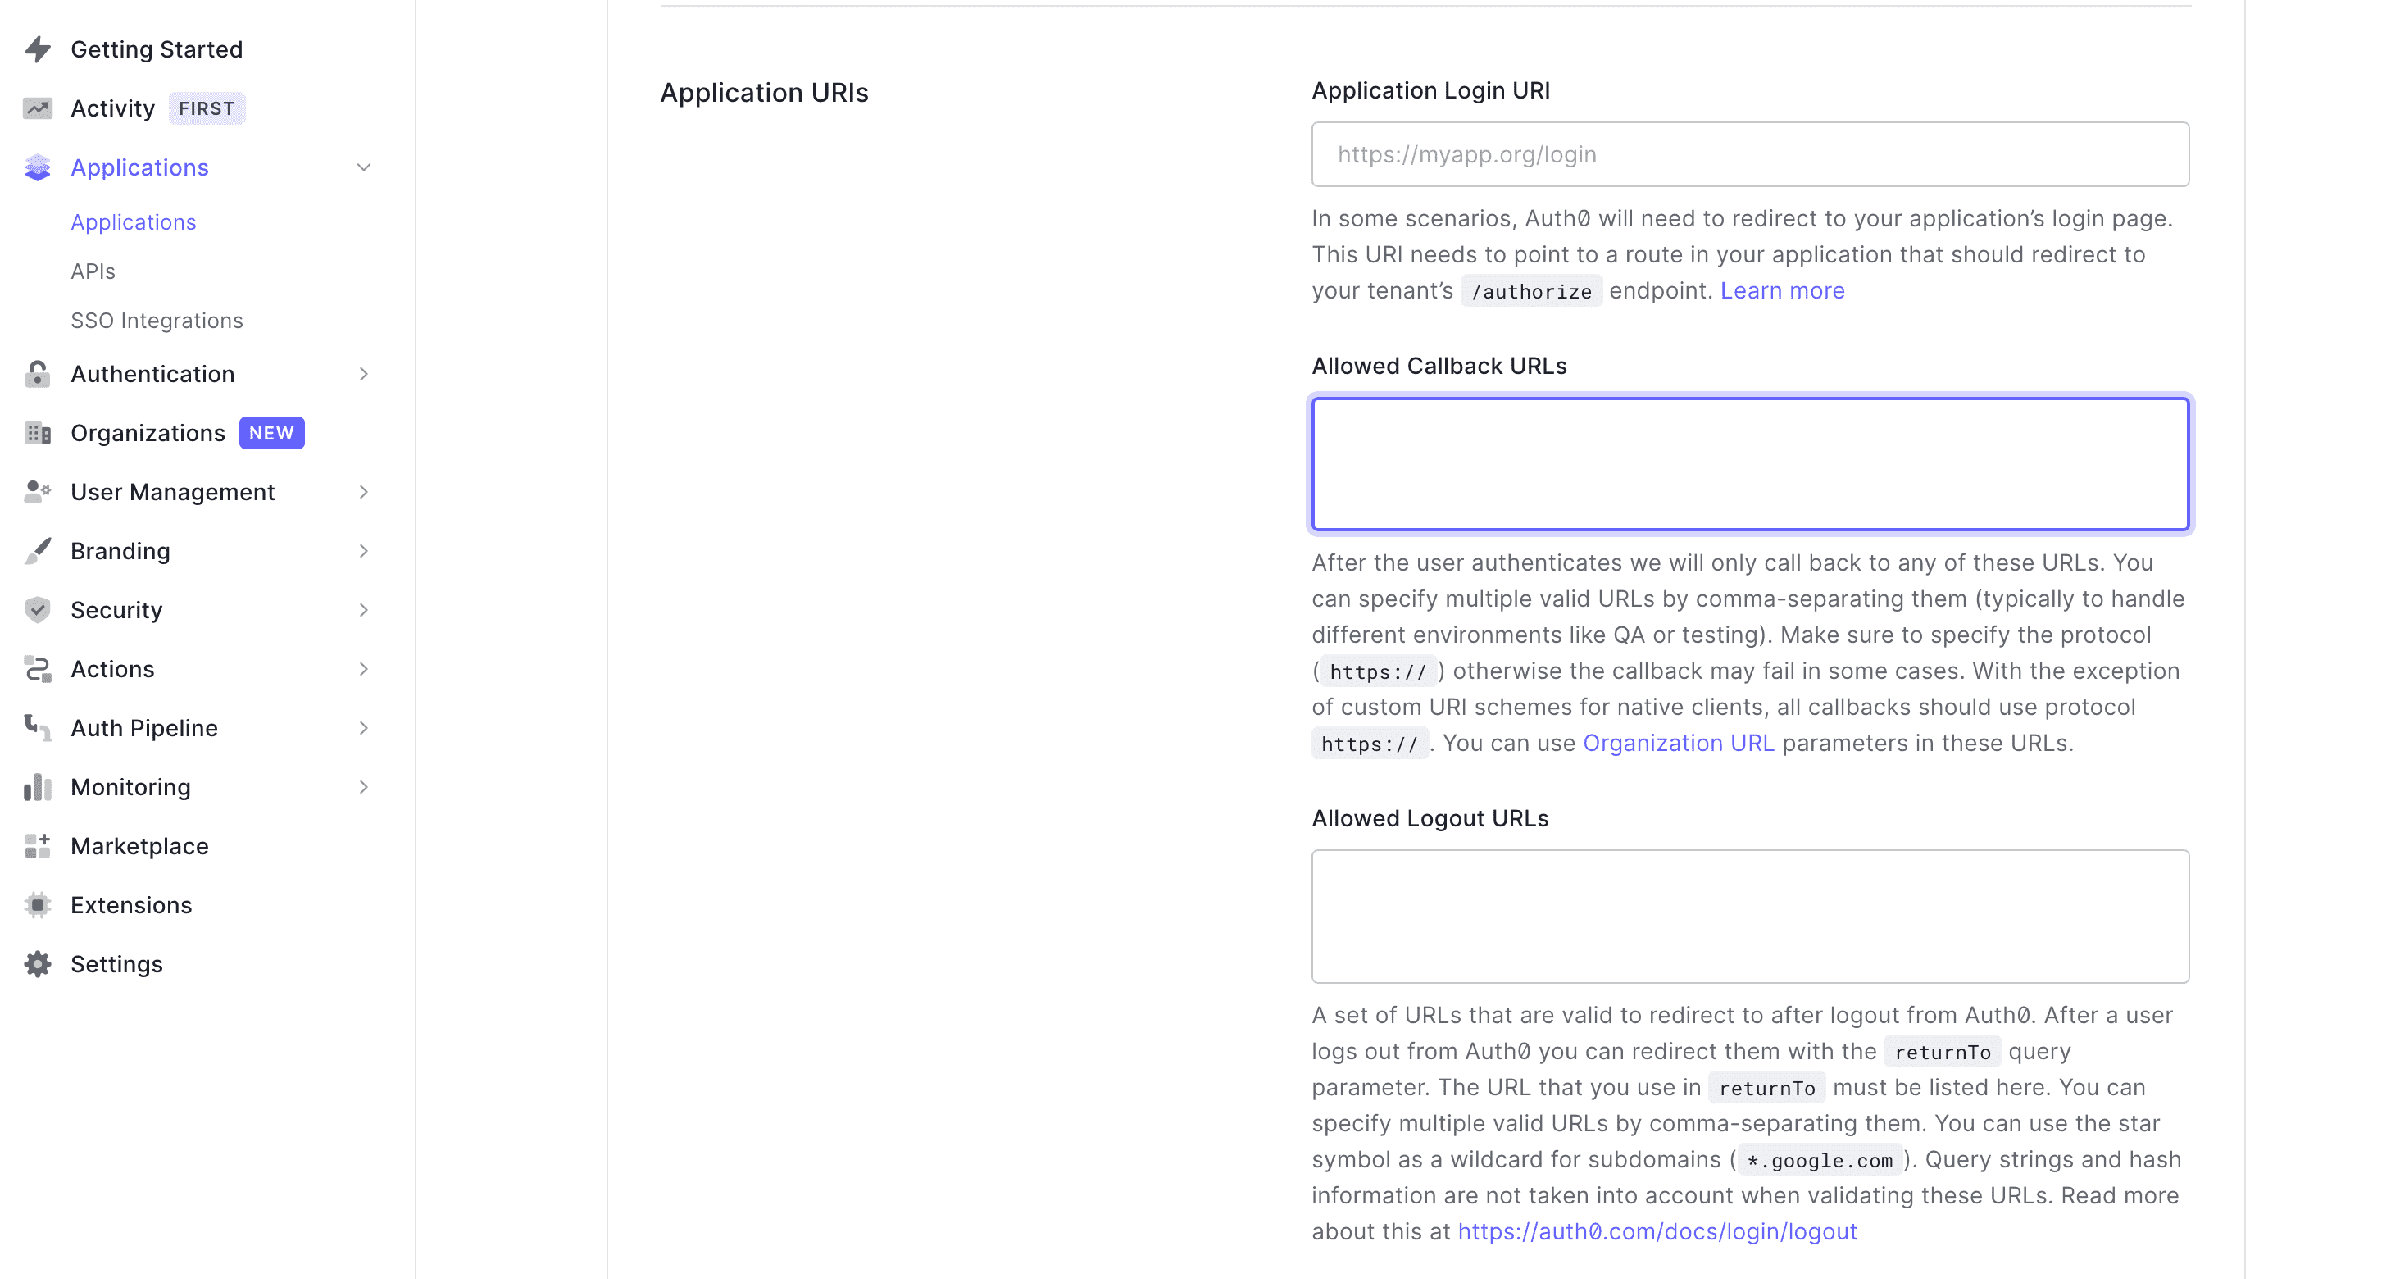
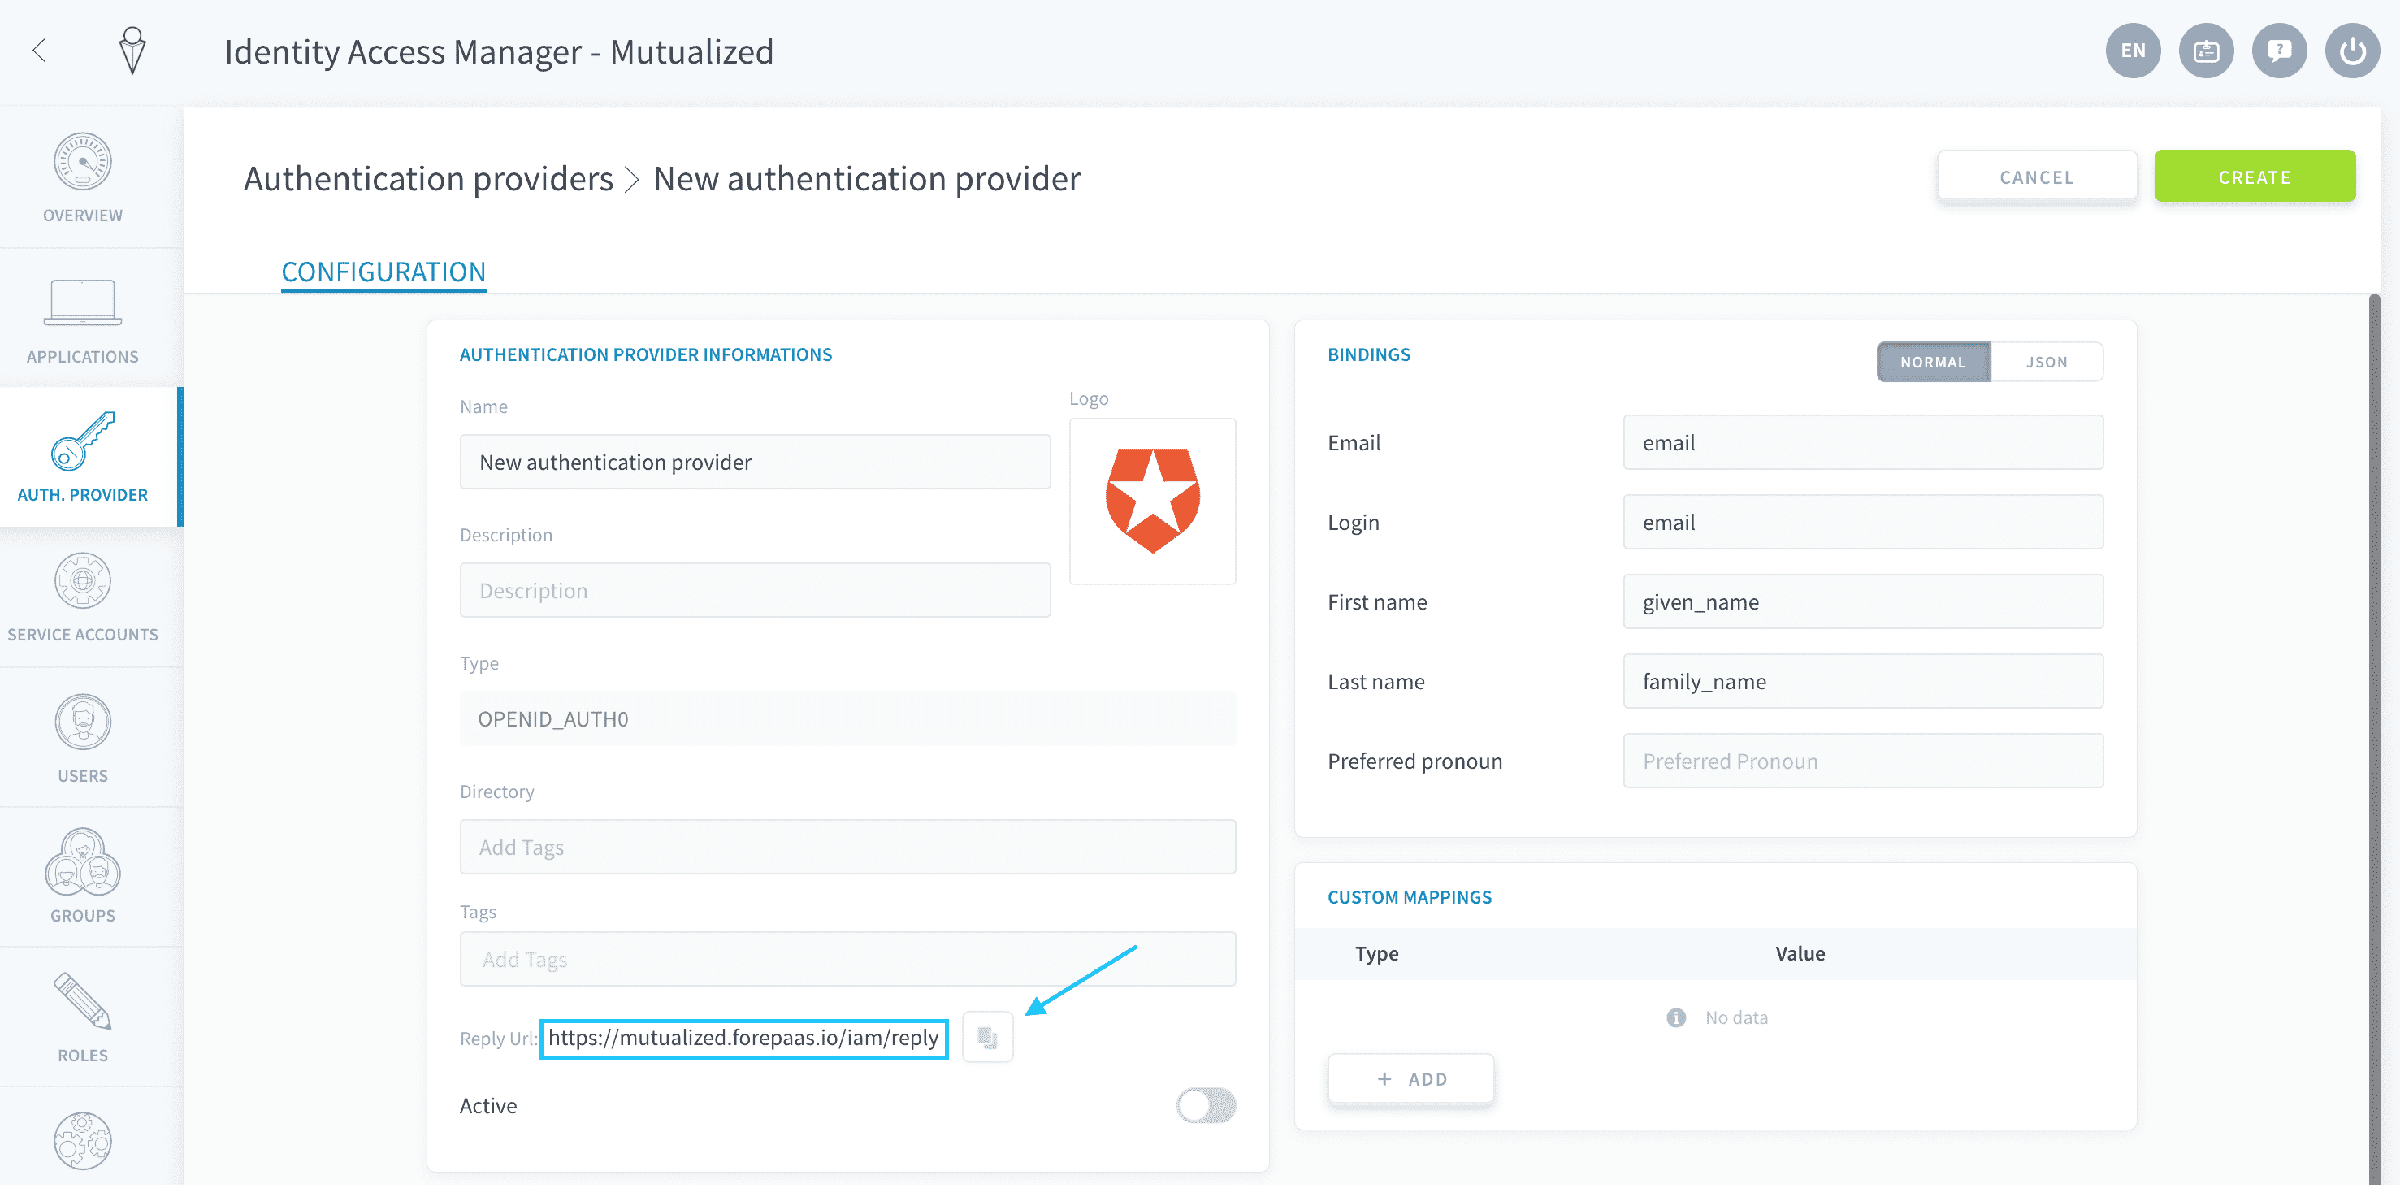
URLフィールドに、Data Platformに追加した新しい認証プロバイダーのReply URLフィールドをコピーして貼り付けます(これはData Platform IAM全体で同じです)。
ステップ2. ドメインを取得する
ドメインは、Auth0におけるテナントIDに相当します。アプリケーションのSettingsで、Domainセクションを探します。
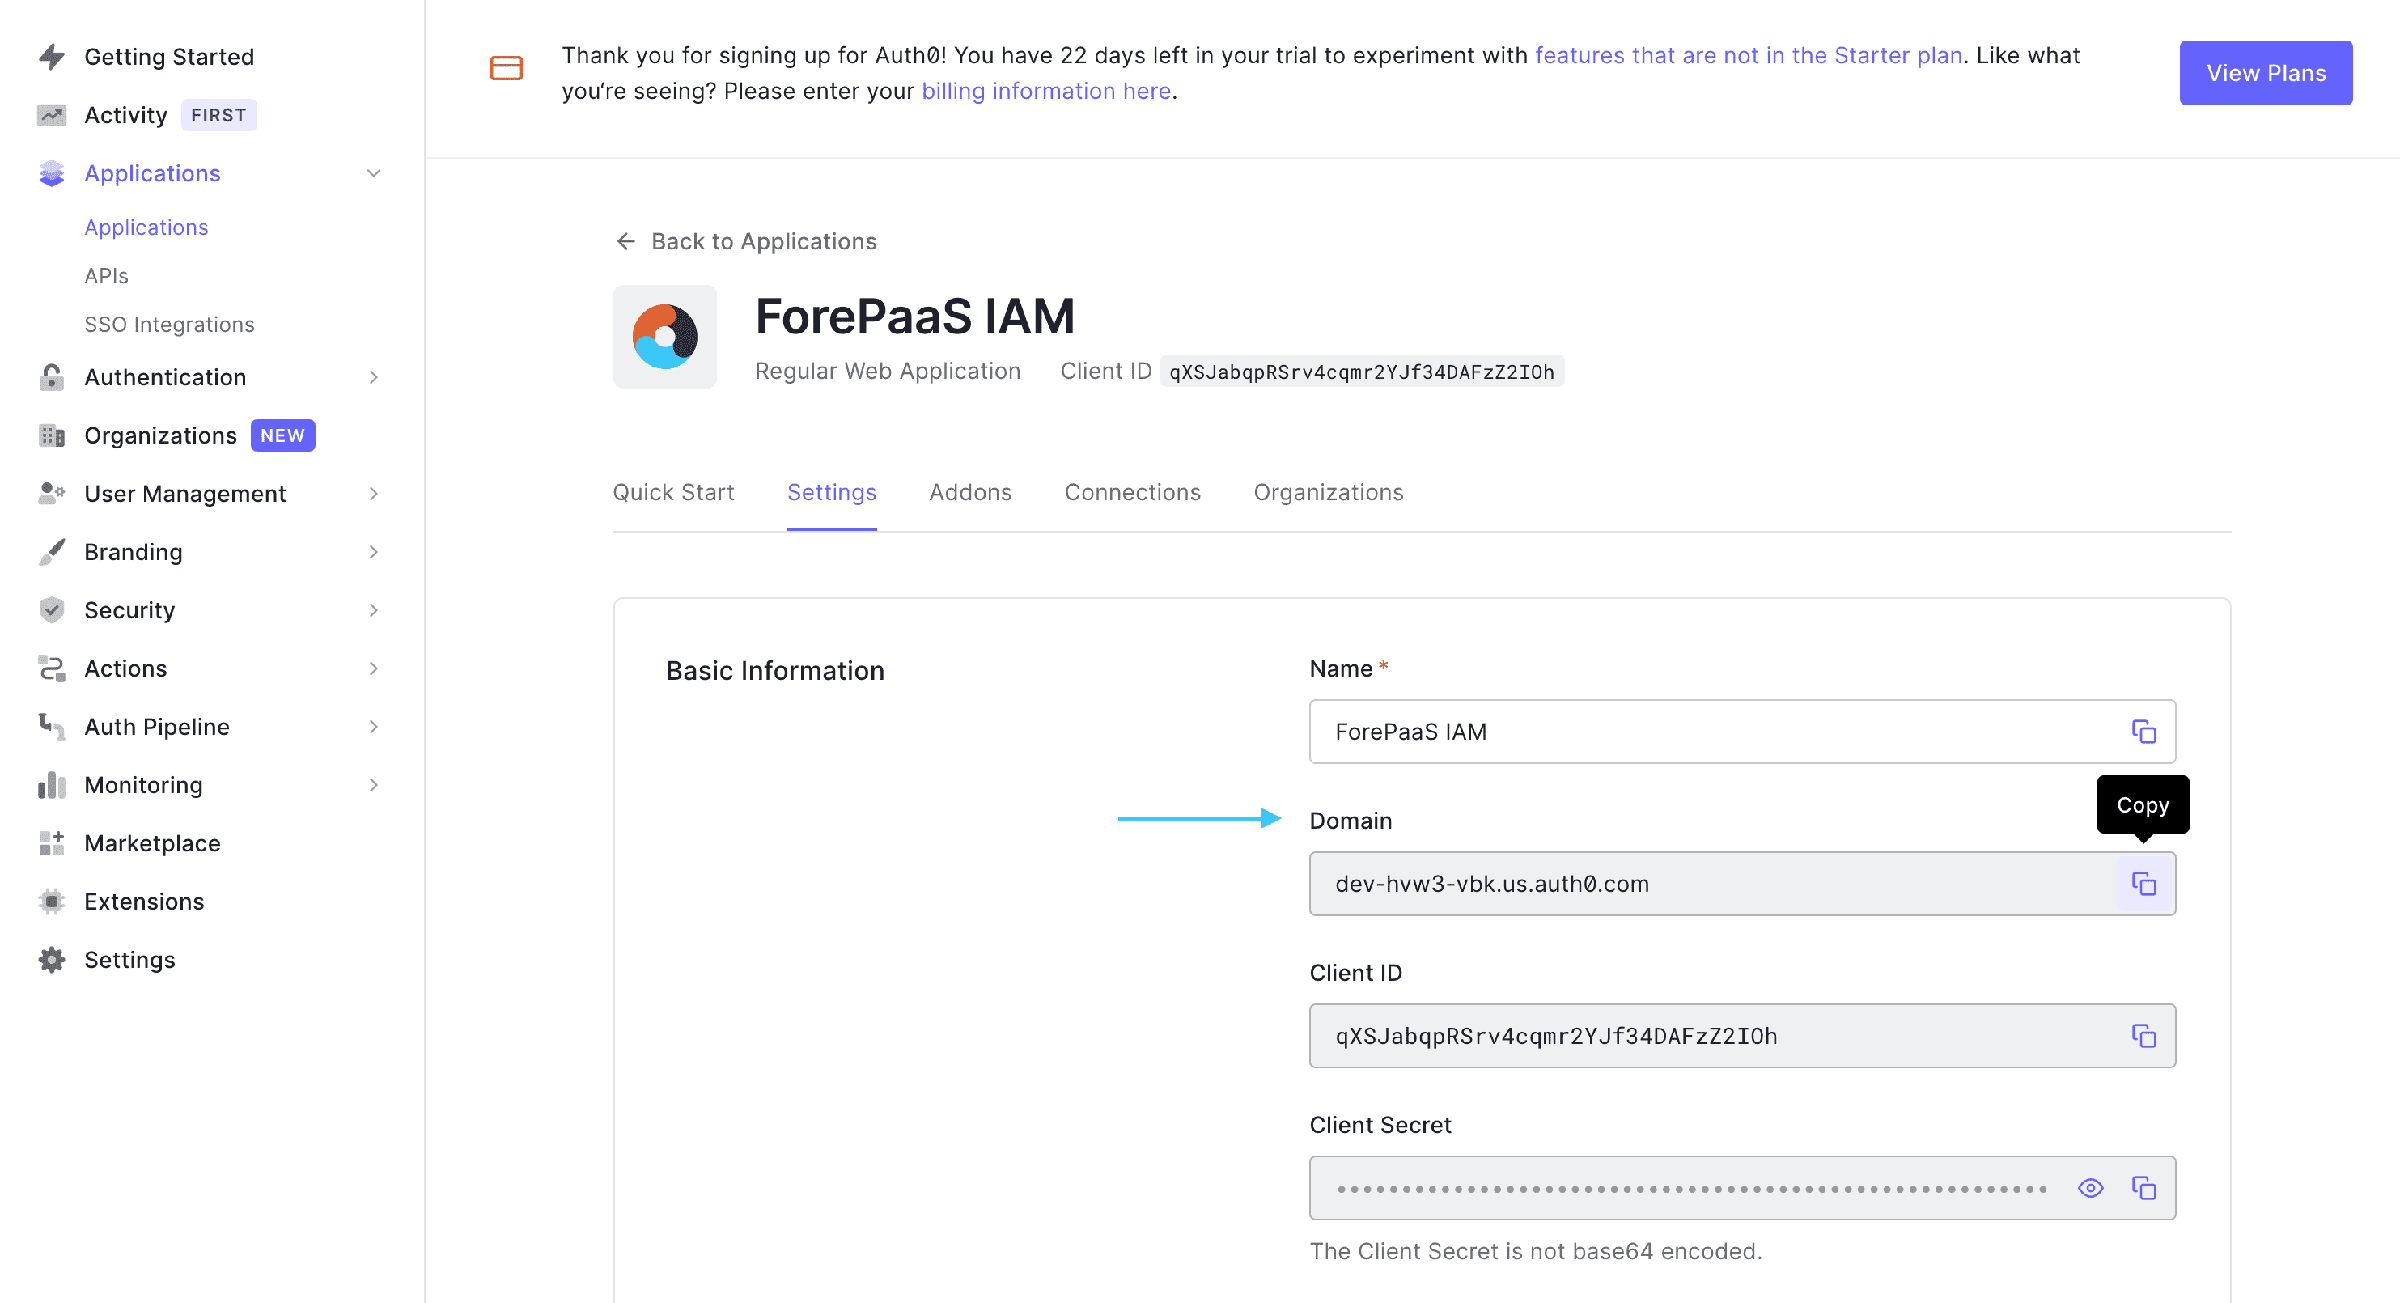
このドメインは、IAM設定中に後で必要になります。
ステップ3. クライアントIDを取得する
クライアントIDは、アプリケーション固有のものです。アプリケーションのSettingsで、Client IDセクションを探します。
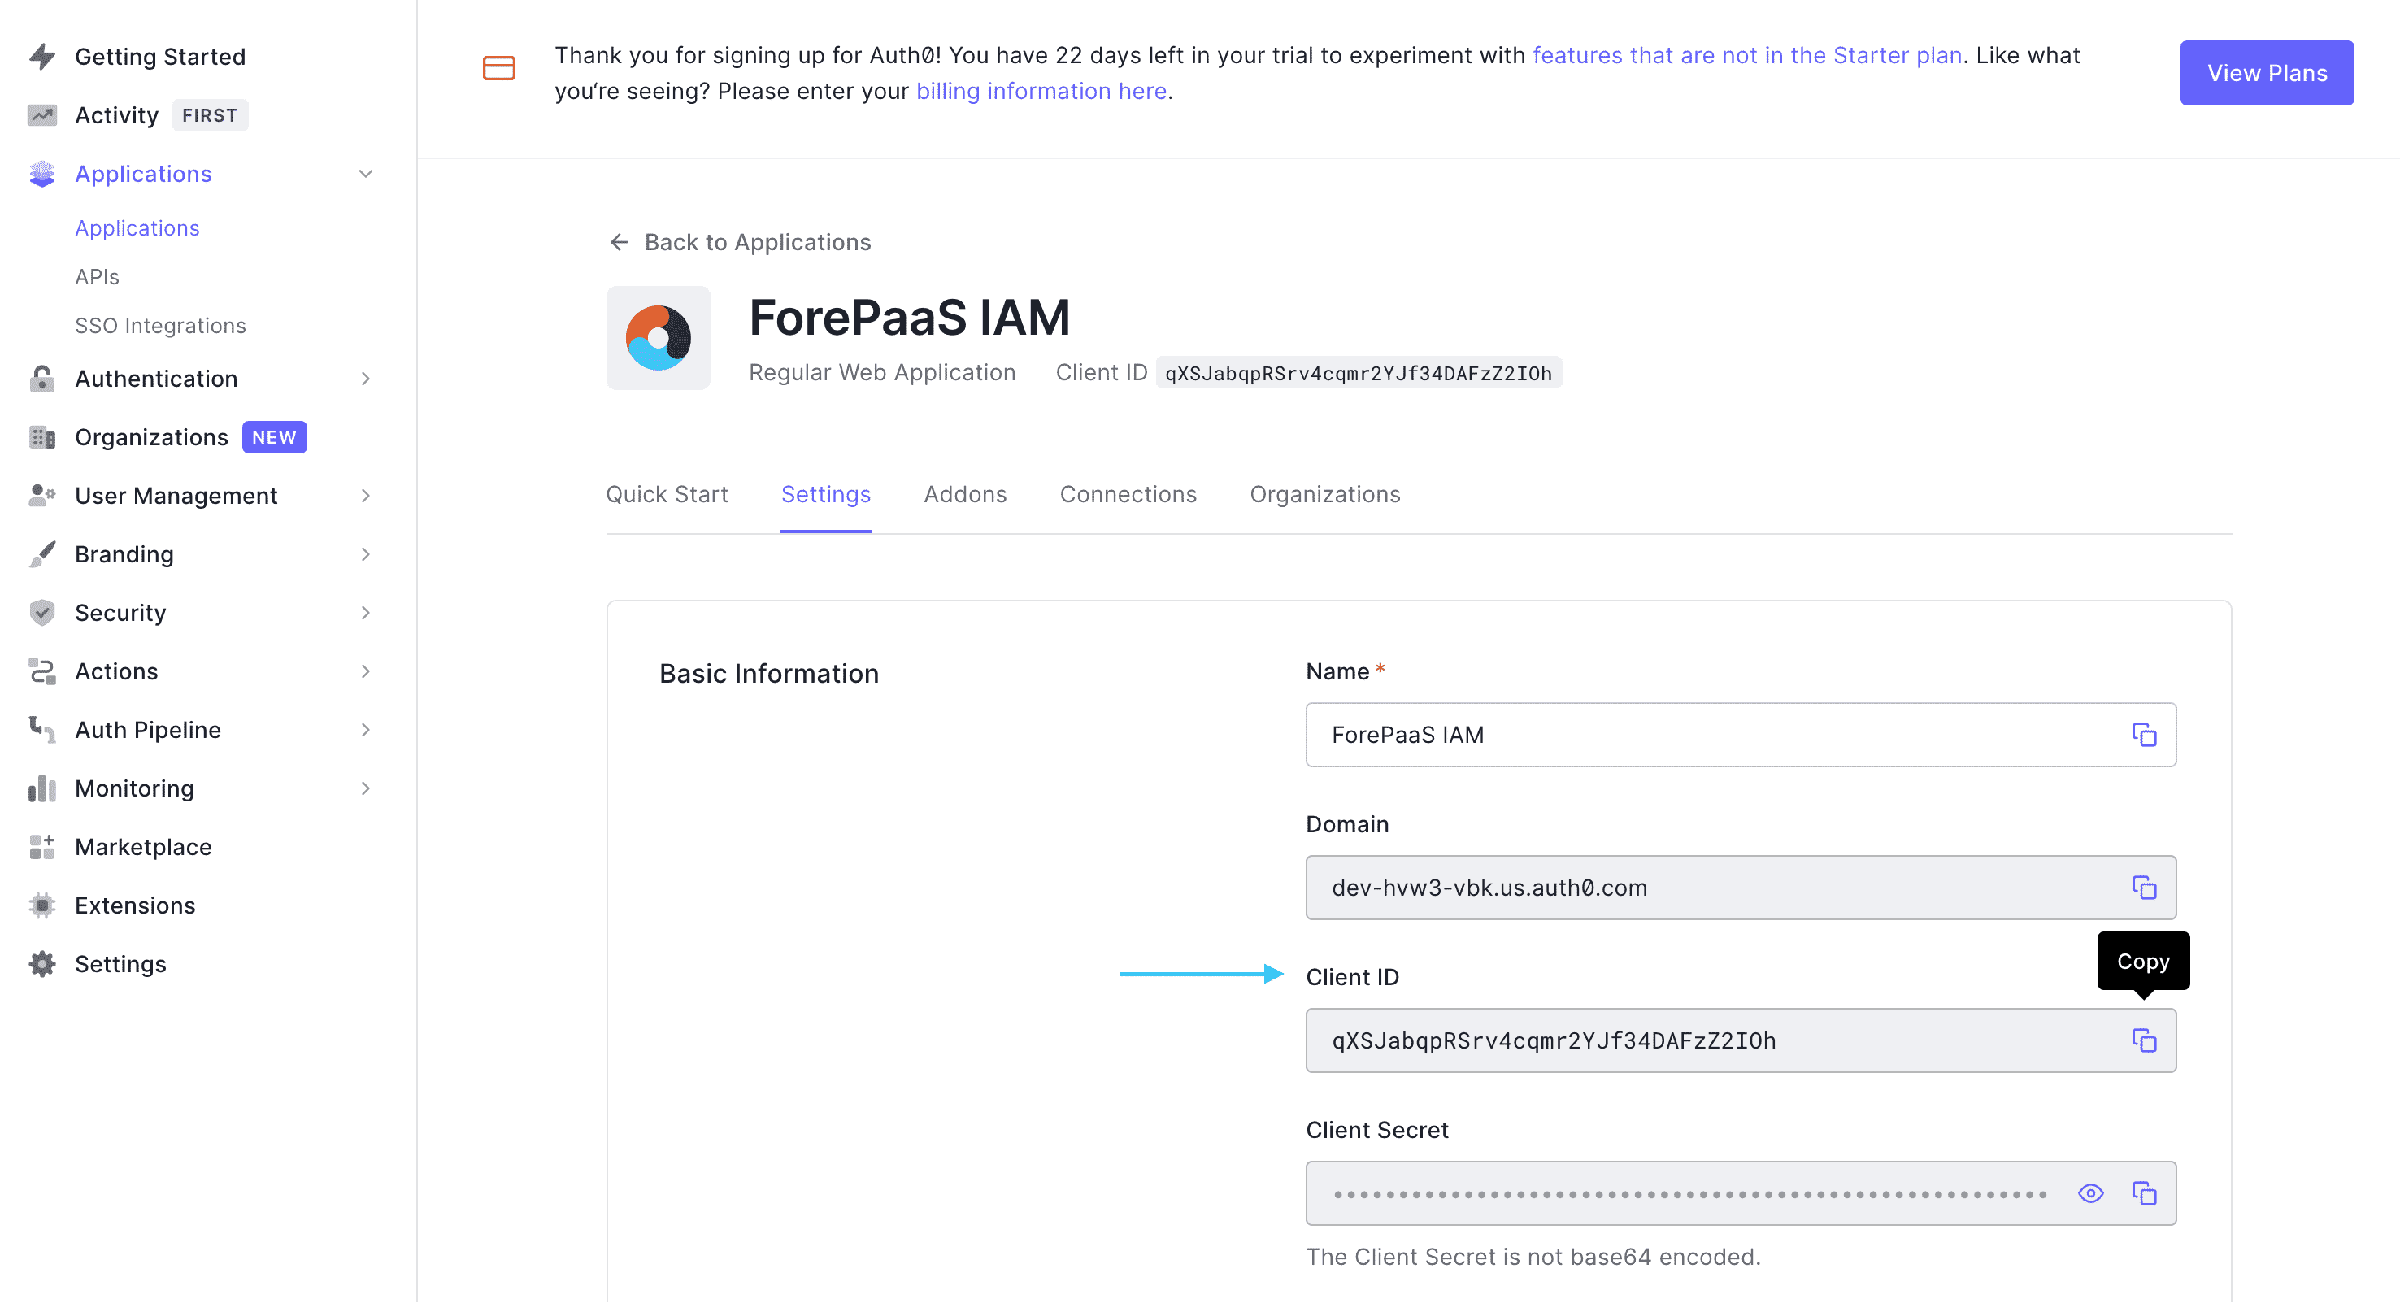
このクライアントIDは、IAM設定中に後で必要になります。
ステップ4. クライアントシークレットを取得する
クライアントシークレットは、アプリケーション固有のものです。アプリケーションのSettingsで、Client Secretセクションを探します。
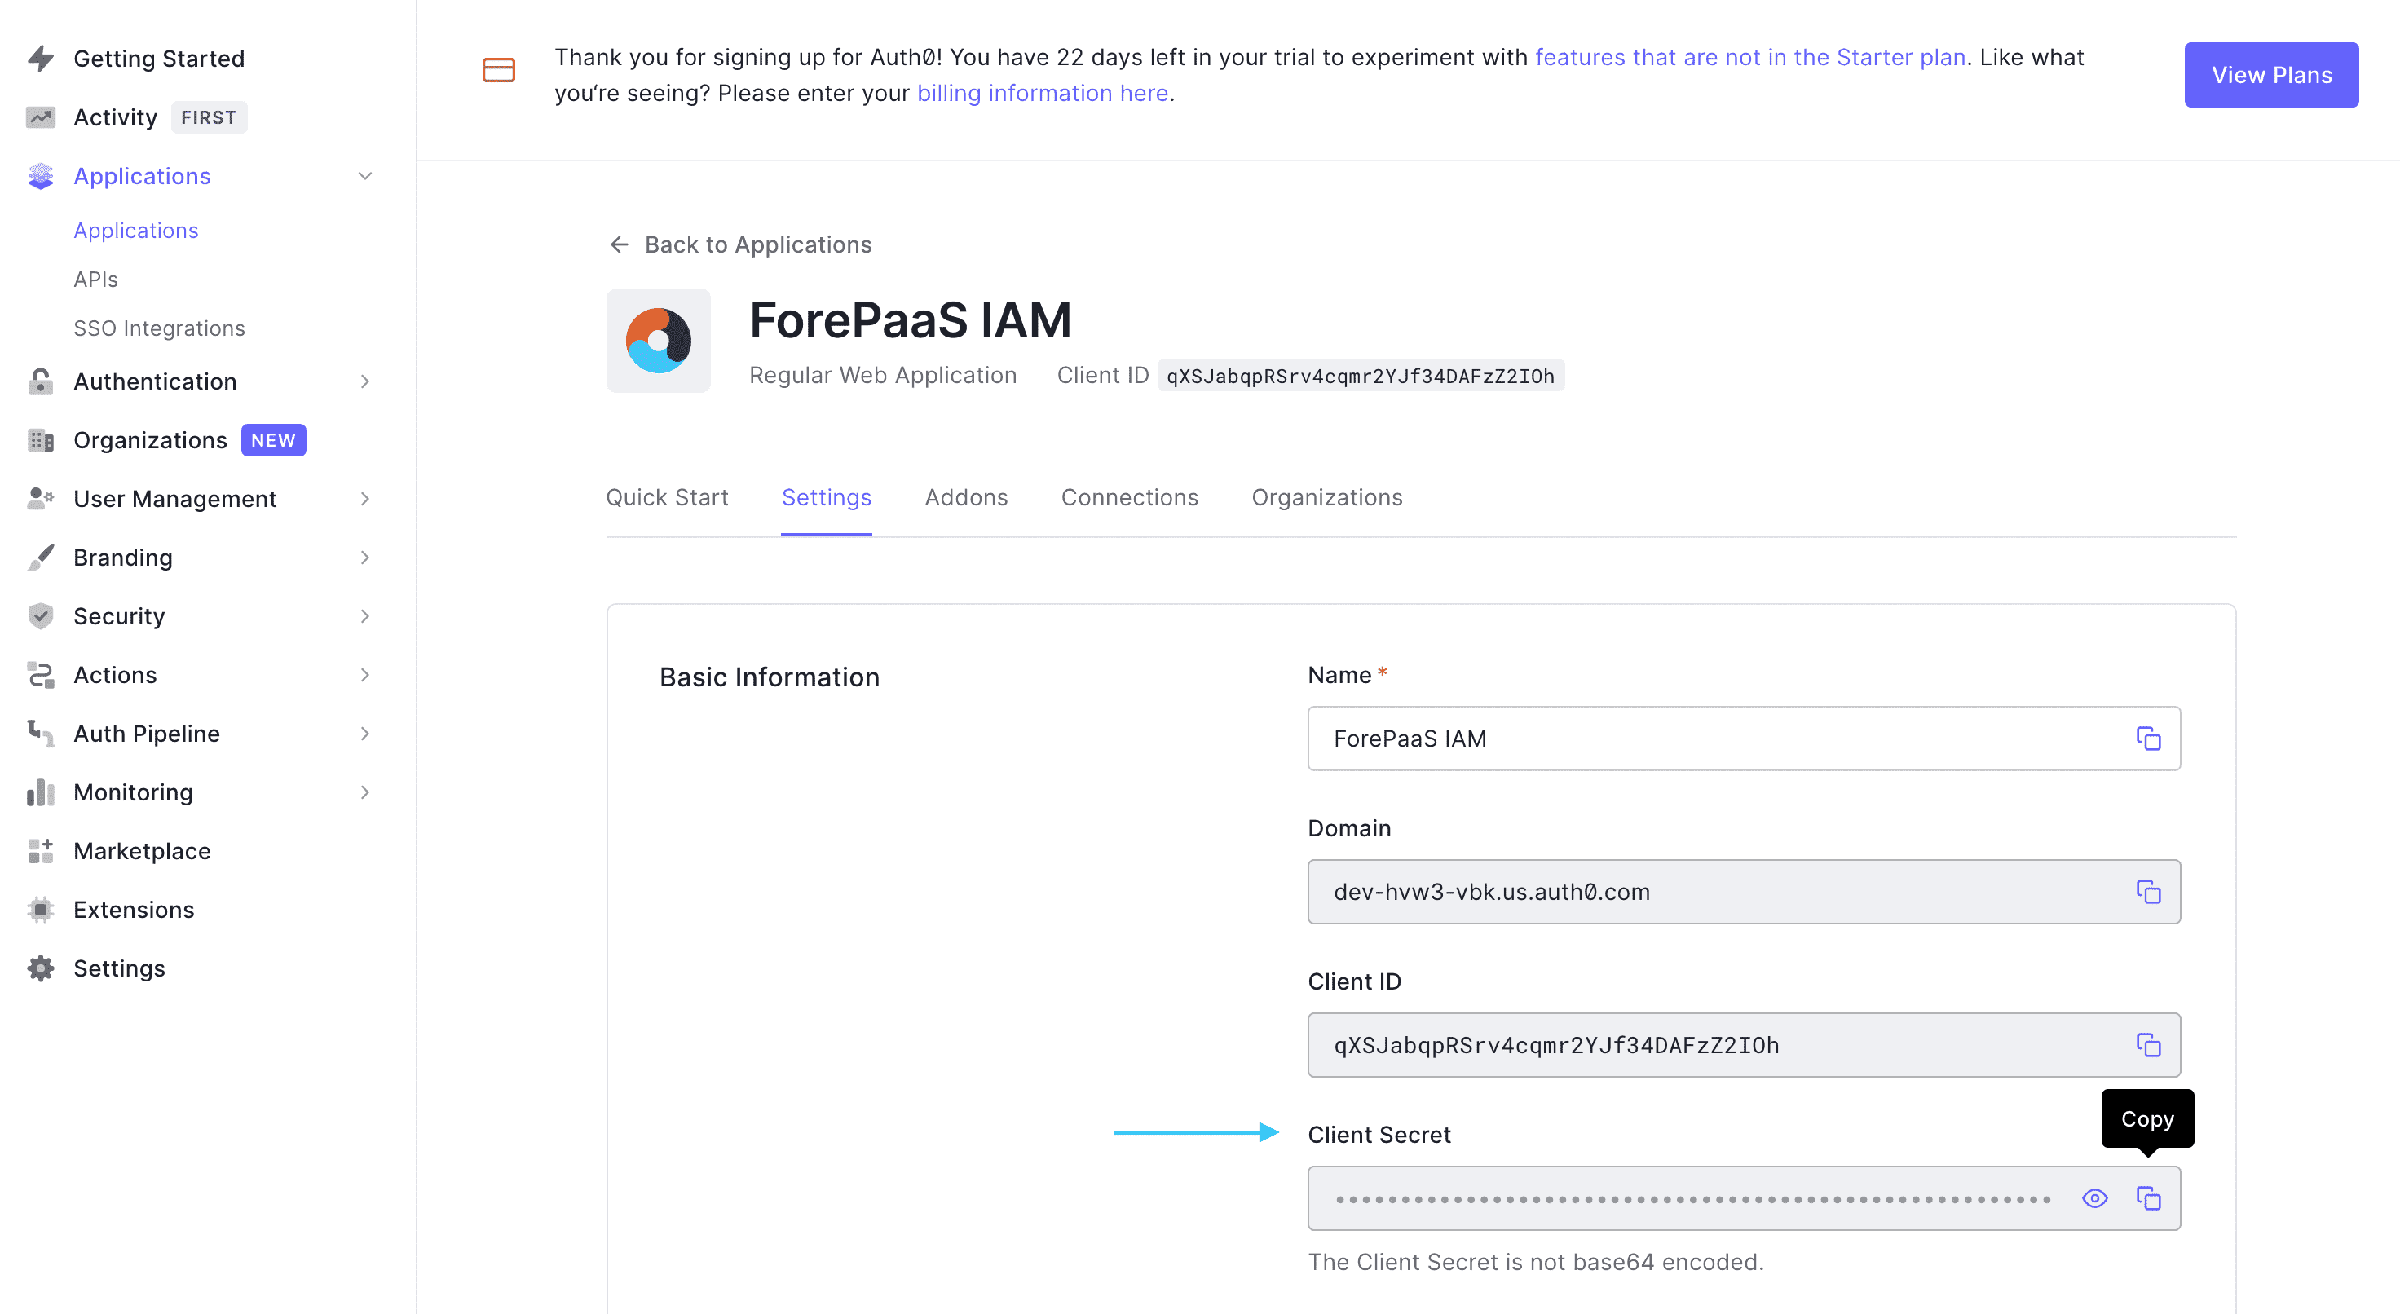
このクライアントシークレットは、IAM設定中に後で必要になります。
まとめ
前のステップを正しく実行した場合、以下の情報のリストを取得する必要があります。
Auth0ポータルから新しいアプリケーションの設定をさらにカスタマイズしたい場合は、Auth0のドキュメントを参照することをお勧めします。
Platform Identity Access Manager の設定
これで、Data Platform Identity Access Manager に新しい認証プロバイダーを設定する必要があります。
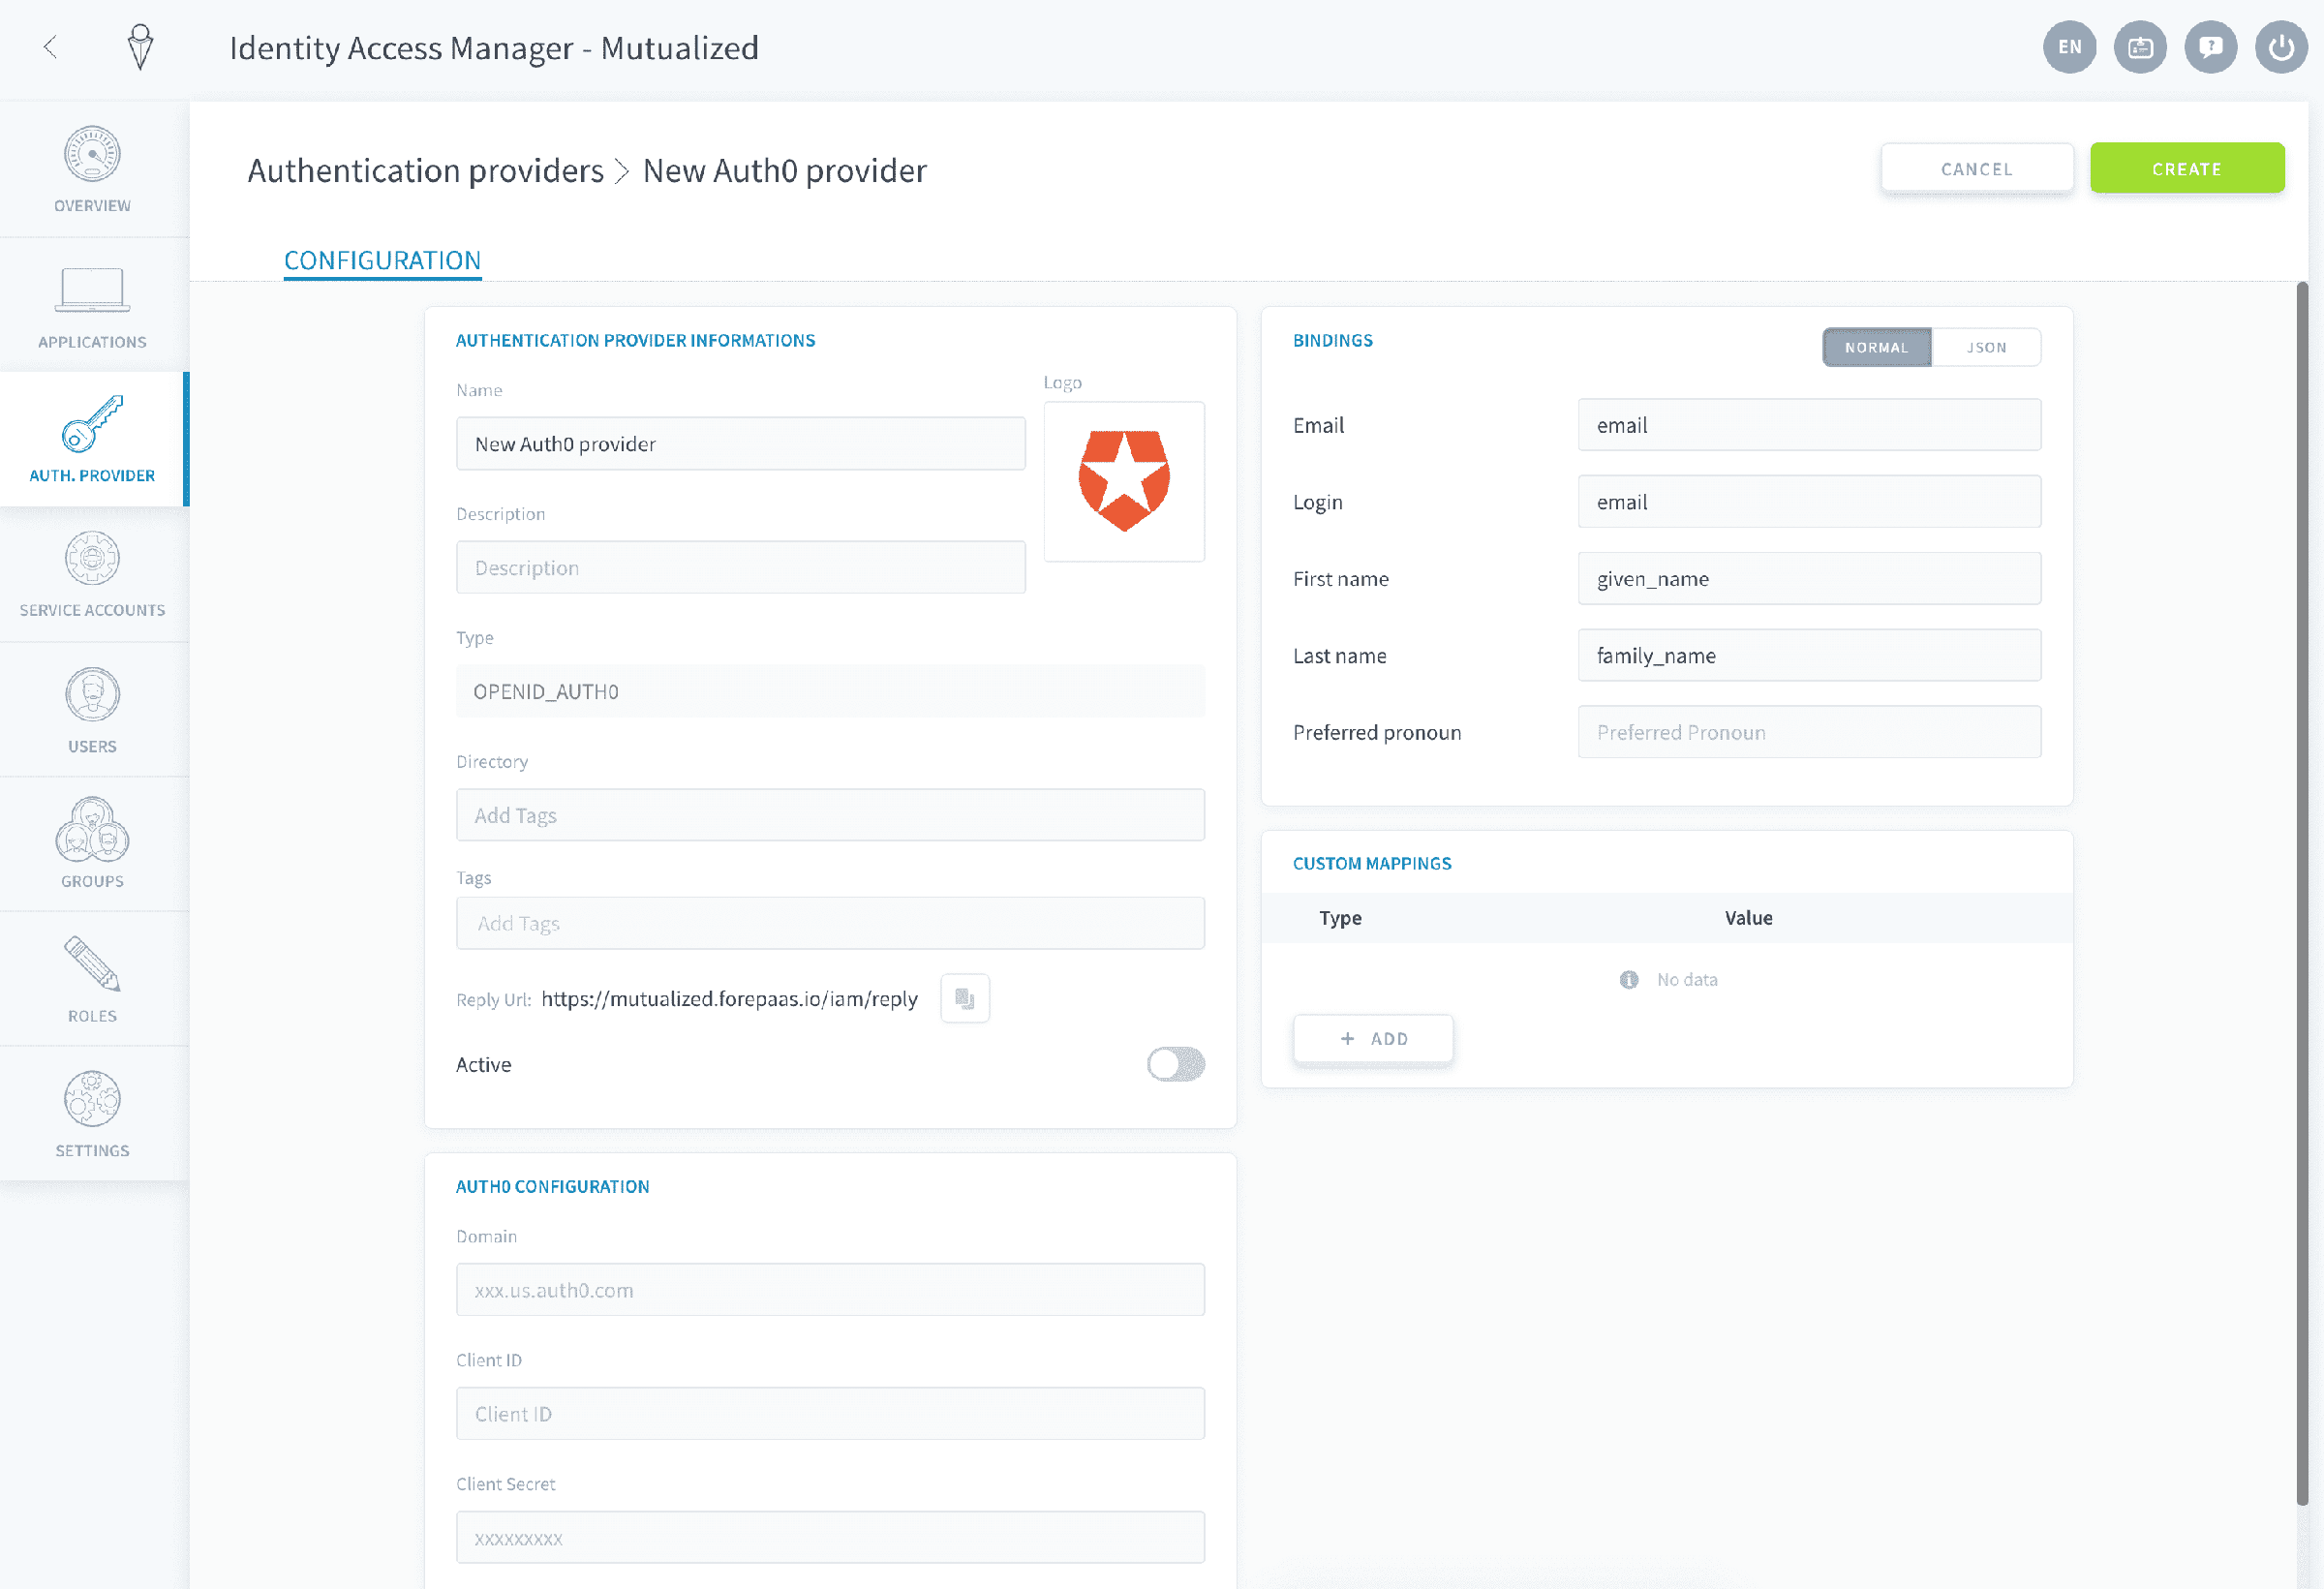
基本情報を入力する
- 名前 / 説明: これは、新しい認証方法の内部名と説明です
- ディレクトリ: これは、このディレクトリから作成されるすべてのアカウントの統一タグです。例えば、Auth0 を入力できます
- タグ: これはさらにタグ付けオプションを提供します。完全にオプションです
- 返信 URL: これは、認証プロバイダーがリダイレクトする Data Platform URL です
- アクティブ: これは、この認証プロバイダーがログインに使用できるかどうかを指定します
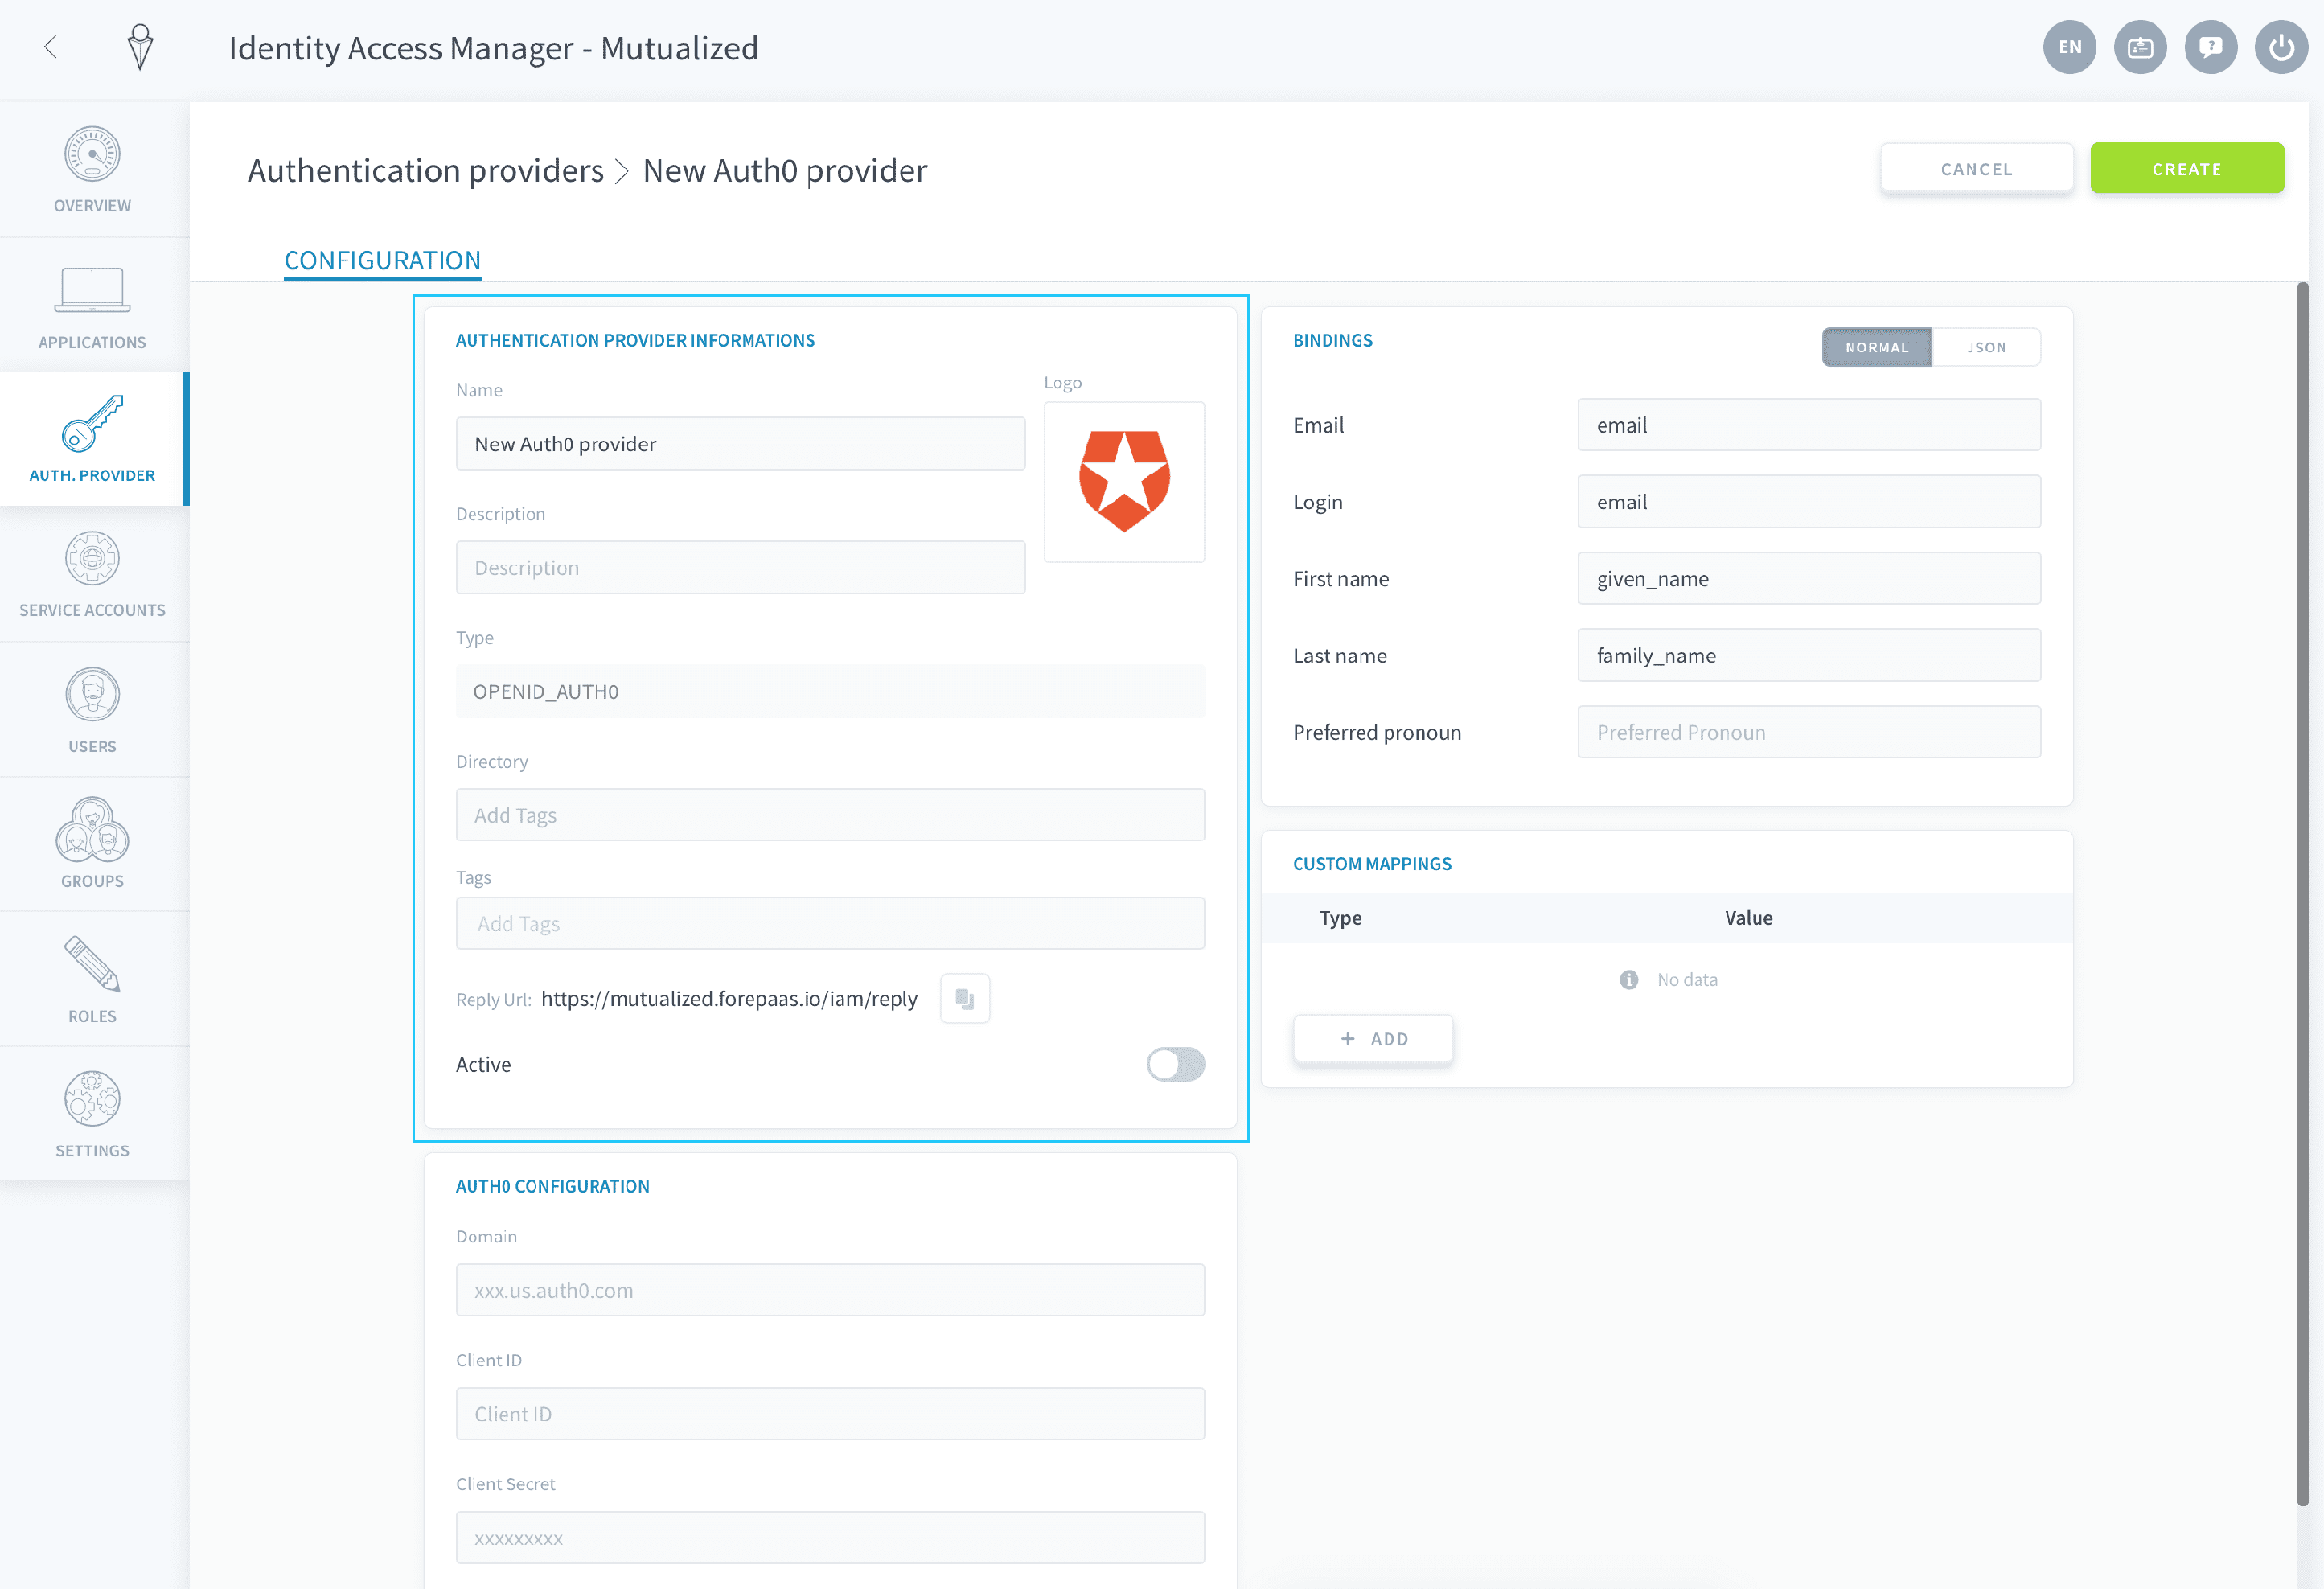
Auth0 の設定を入力する
これで、Auth0 Configuration パネルを見つけます。
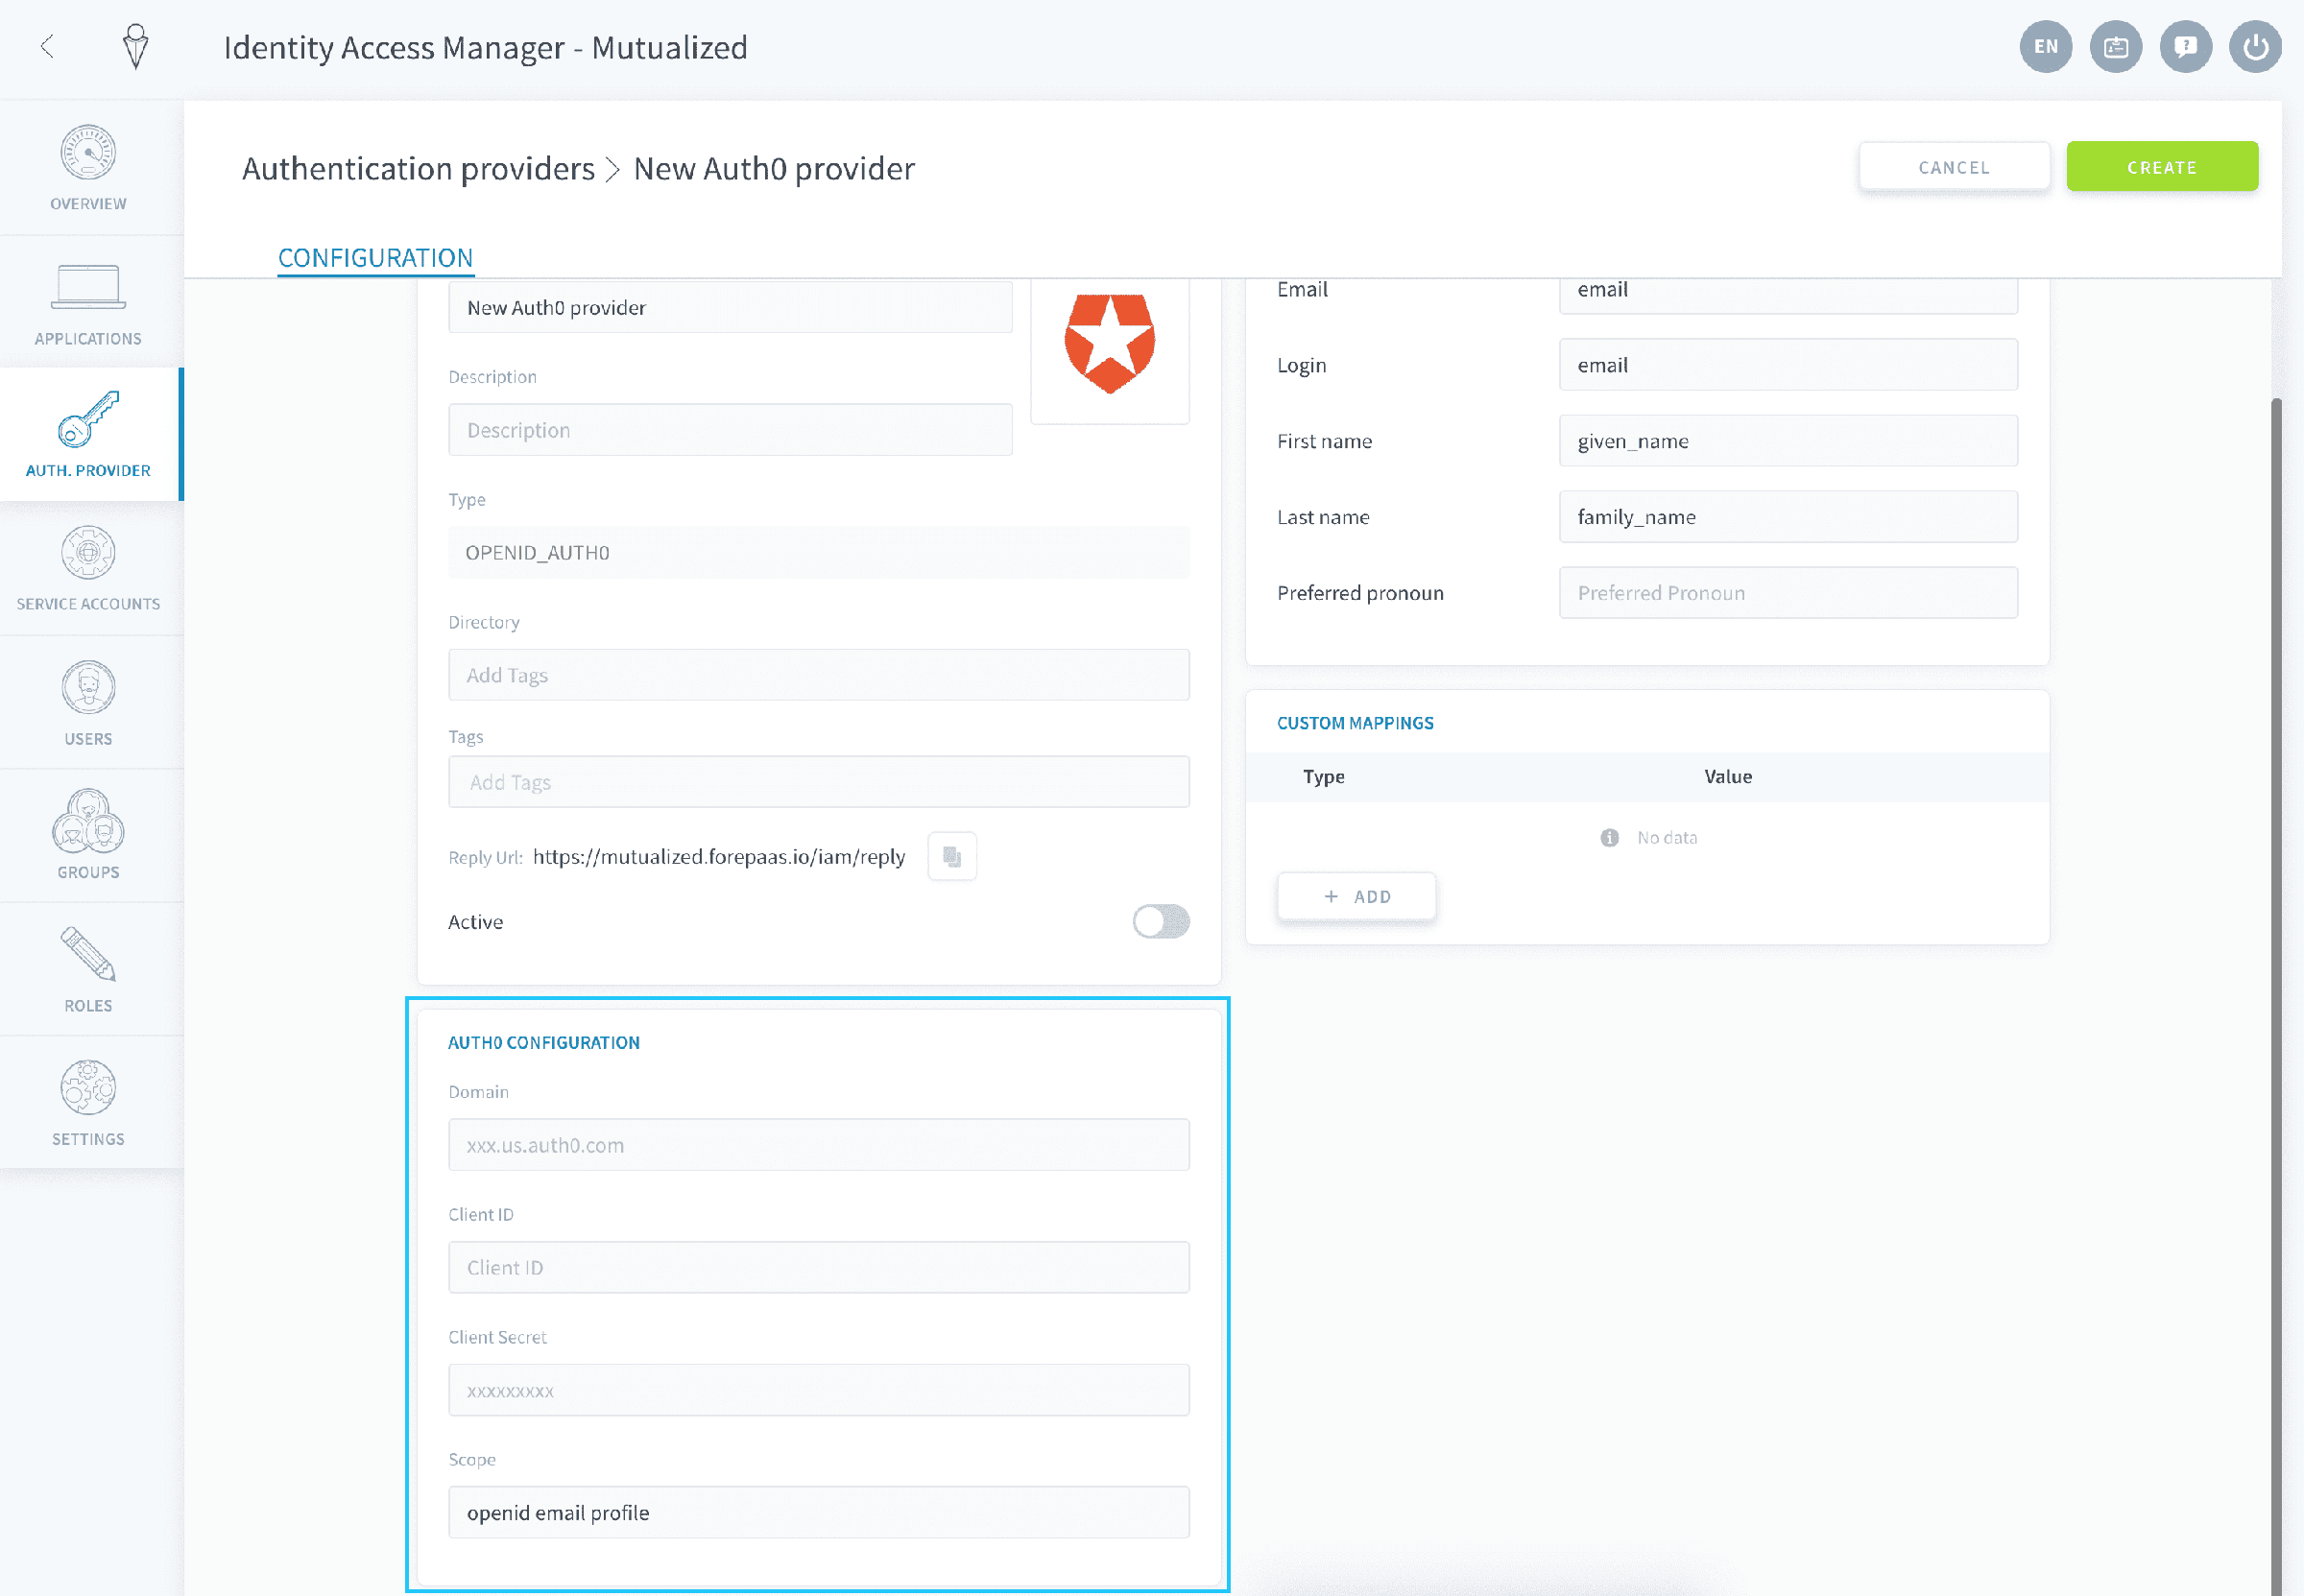
前のセクションで Auth0 で収集した情報を、次のように入力します:
- ドメイン: ドメイン (Auth0 の設定のステップ 2 で取得)
- クライアント ID: クライアント ID (Auth0 の設定のステップ 3 で取得)
- クライアント シークレット: クライアント シークレット (Auth0 の設定のステップ 4 で取得)
- スコープ: これは、Data Platform が Auth0 からアクセスできる情報の量を表します。このフィールドはオプションです: デフォルト値は
openid email profileです
バインドルールを入力する
Bindings パネルでは、Auth0 と Data Platform の間のフィールドのマッピングをカスタマイズできます。
メール、ログイン、名前、姓はデフォルトでマッピングされています。
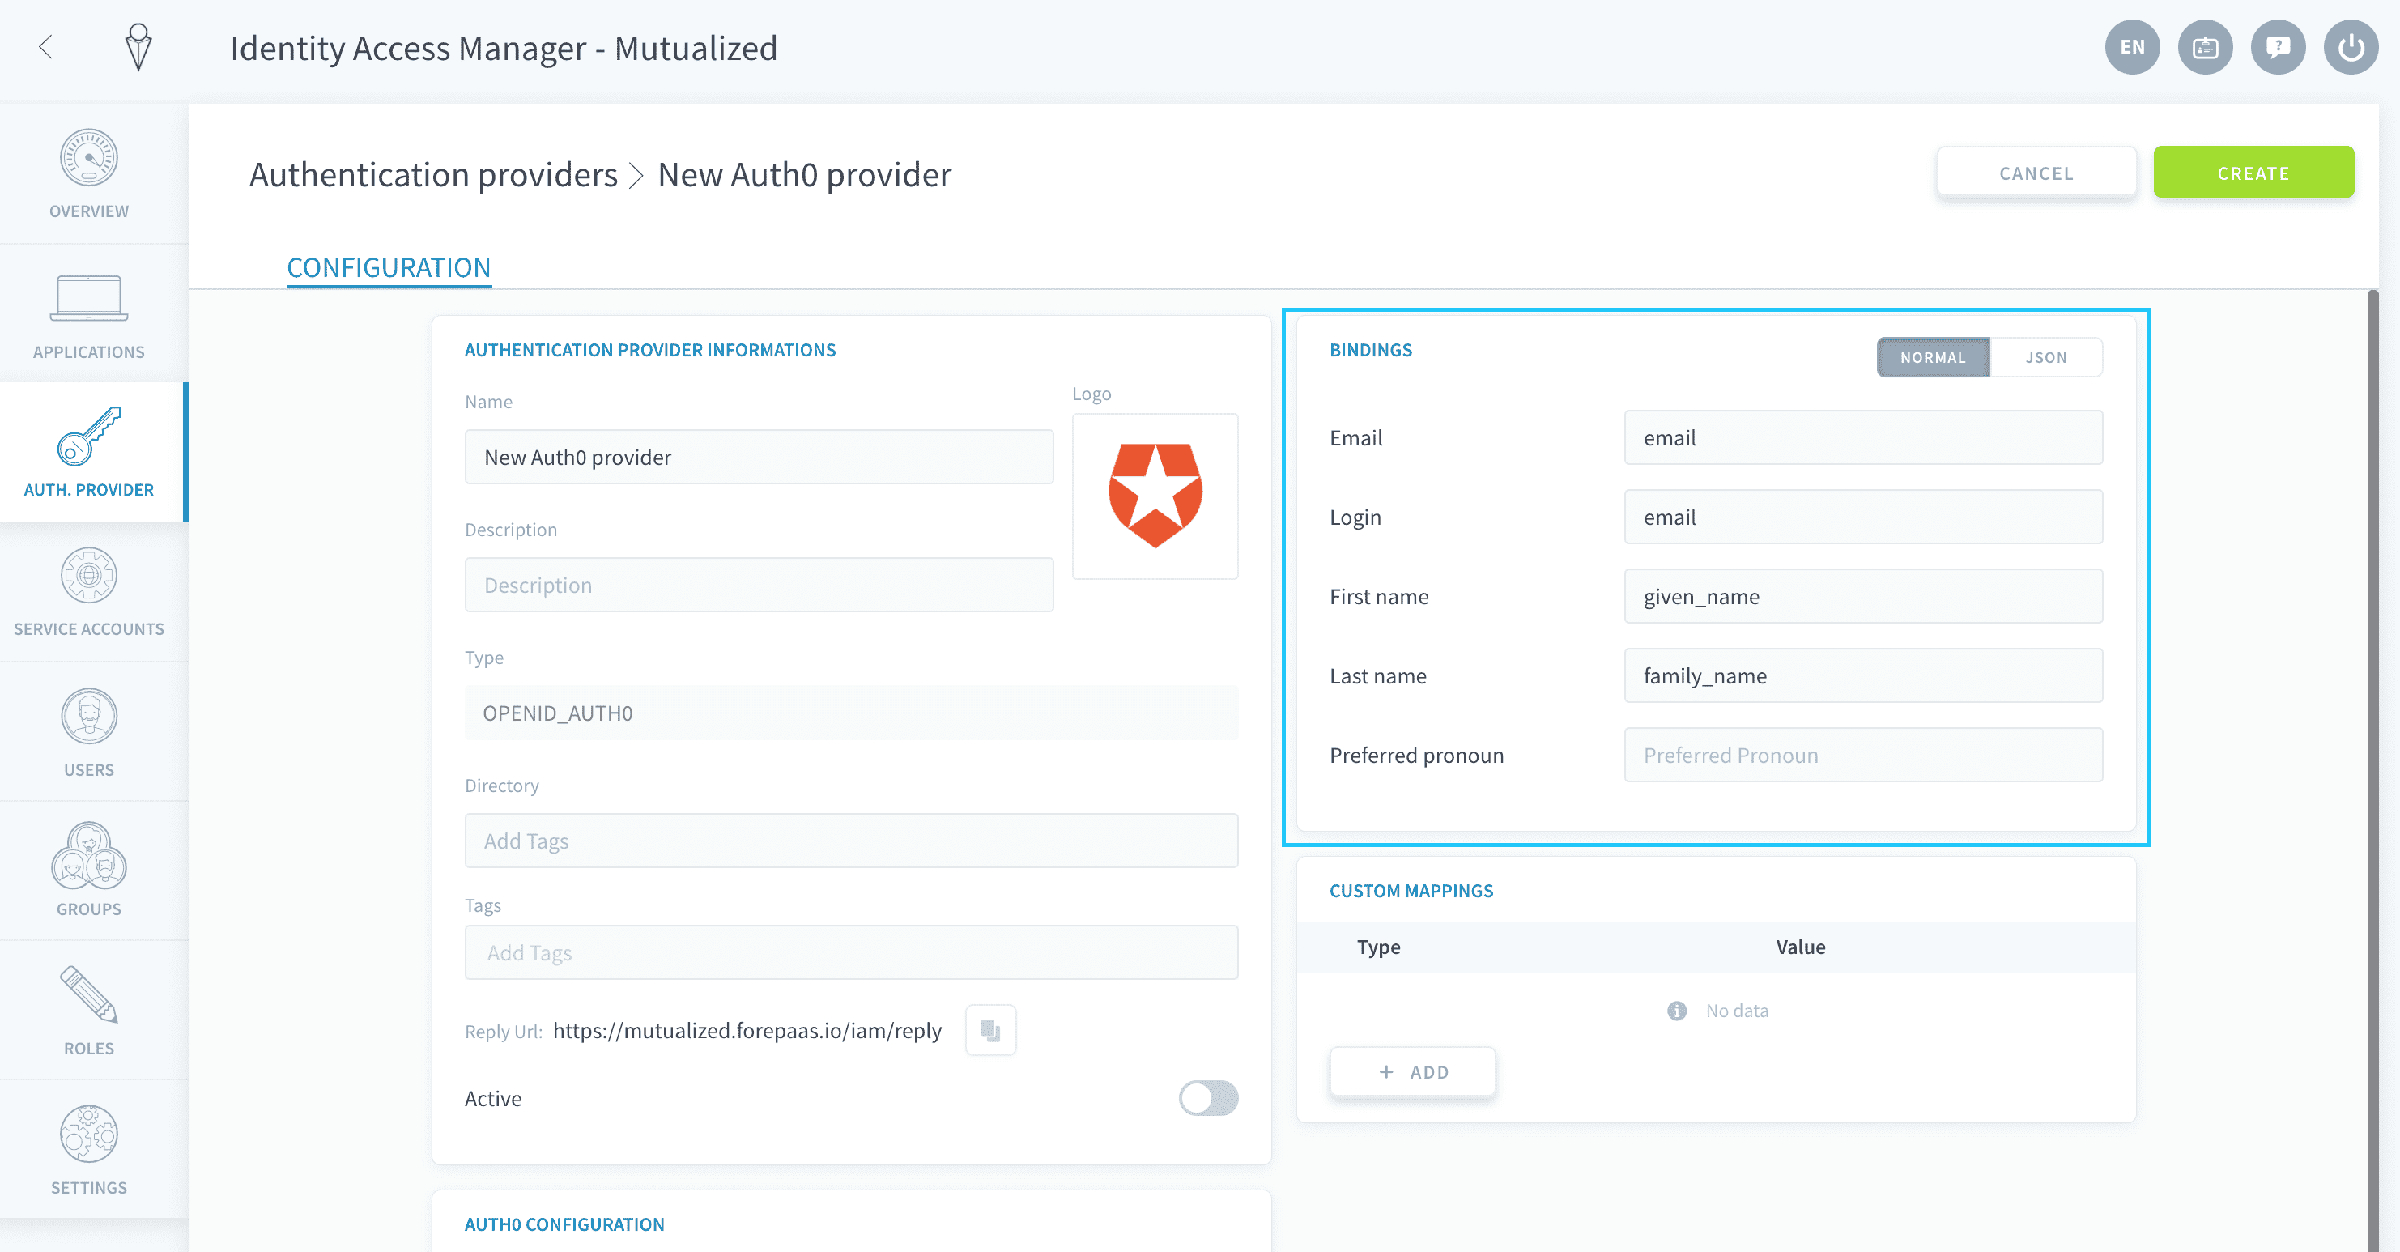
必要に応じて、Auth0 から Data Platform Identity Access Manager に追加情報を保存するには、バインドをオーバーライドできます。例えば、職務名などです。
バインドを設定する最も簡単な方法は、ユーザーのログインからの応答を取得することです。以下の手順に従ってください:
1 - 新しく設定した Auth0 認証プロバイダーを使用して、Data Platform の任意のアプリケーションにサンプルログインします。 2 - IAM 認証プロバイダー(ここでは Auth0)の Log History ページを開きます。
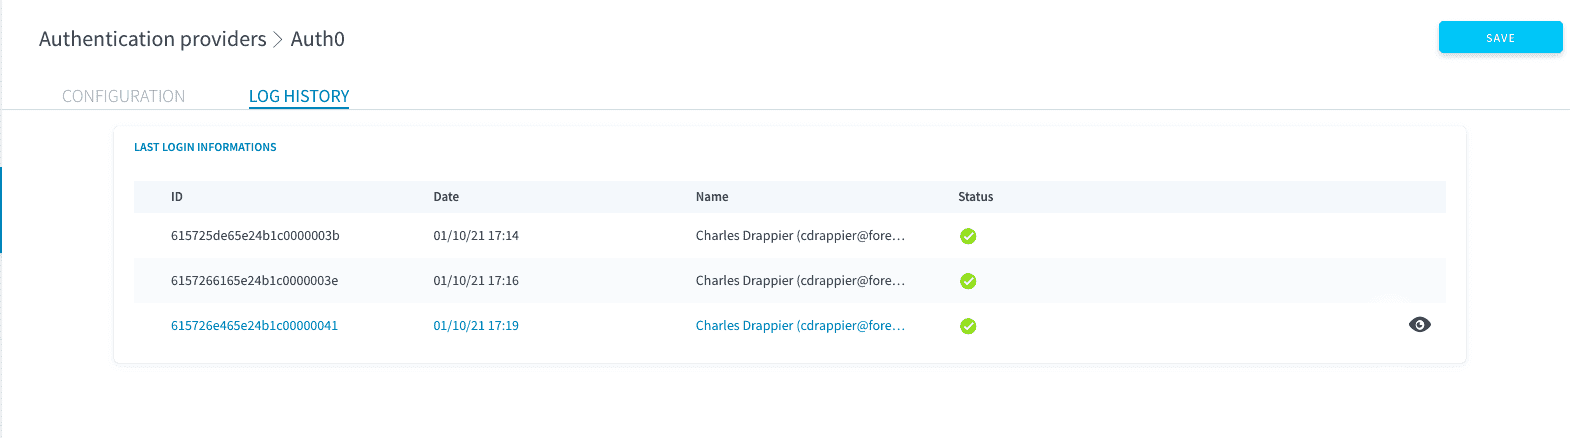
3 - 最新のログを開きます: Auth0 からの元の応答は次のようになります:
4 - デフォルトのメール、ログイン、名前、姓に加えて、Auth0 からの任意の追加プロパティを、Data Platform で "JSON" モードを使用してカスタム configuration.XXX フィールドとして保存できます。
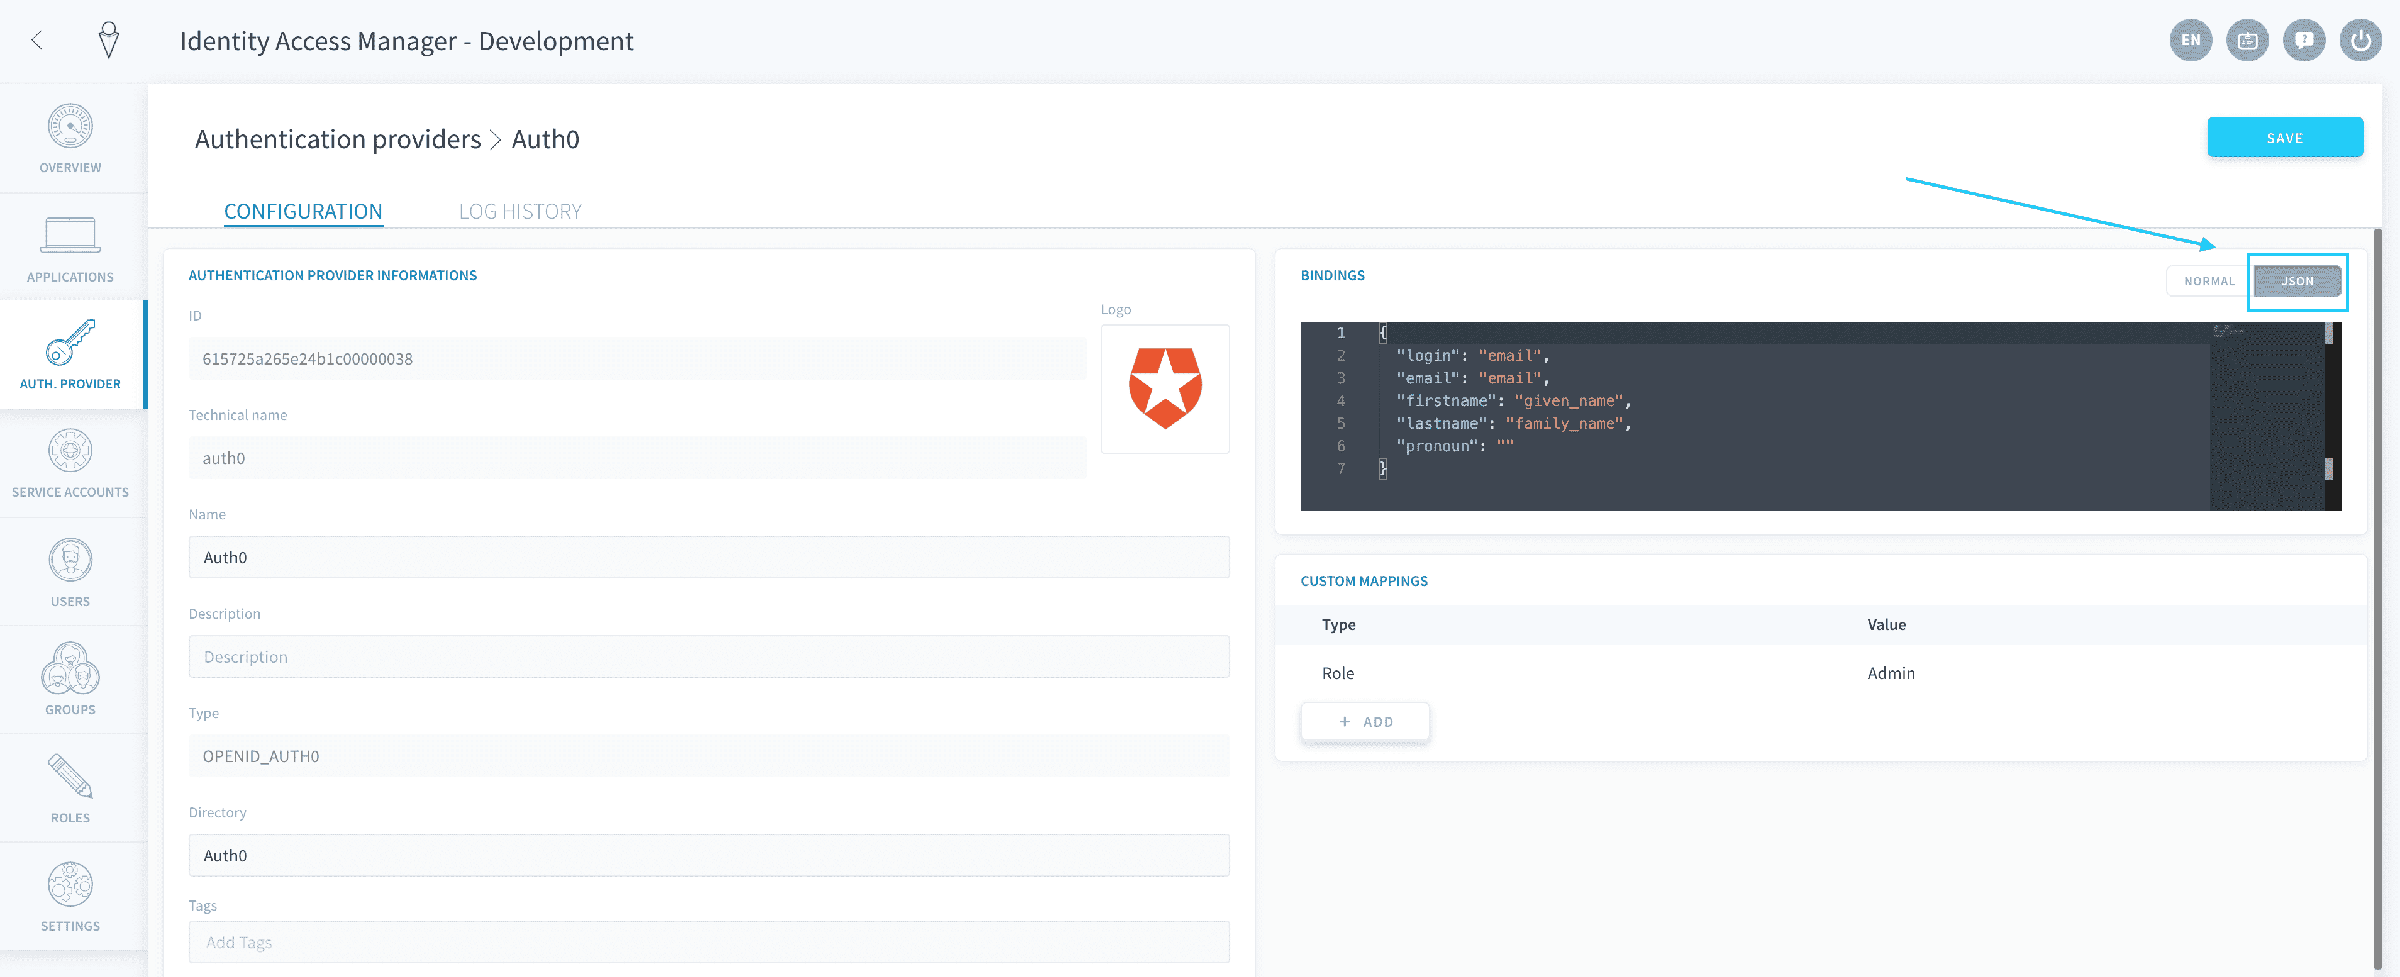
例えば、Auth0 の name フィールドから Data Platform に fullname プロパティを追加できます:
Log History でさらにテスト接続のログを確認して、バインドの結果をテストします: 各ログインの Computed Result セクションには、Data Platform に保存されたプロパティが表示されます。
カスタム マッピング
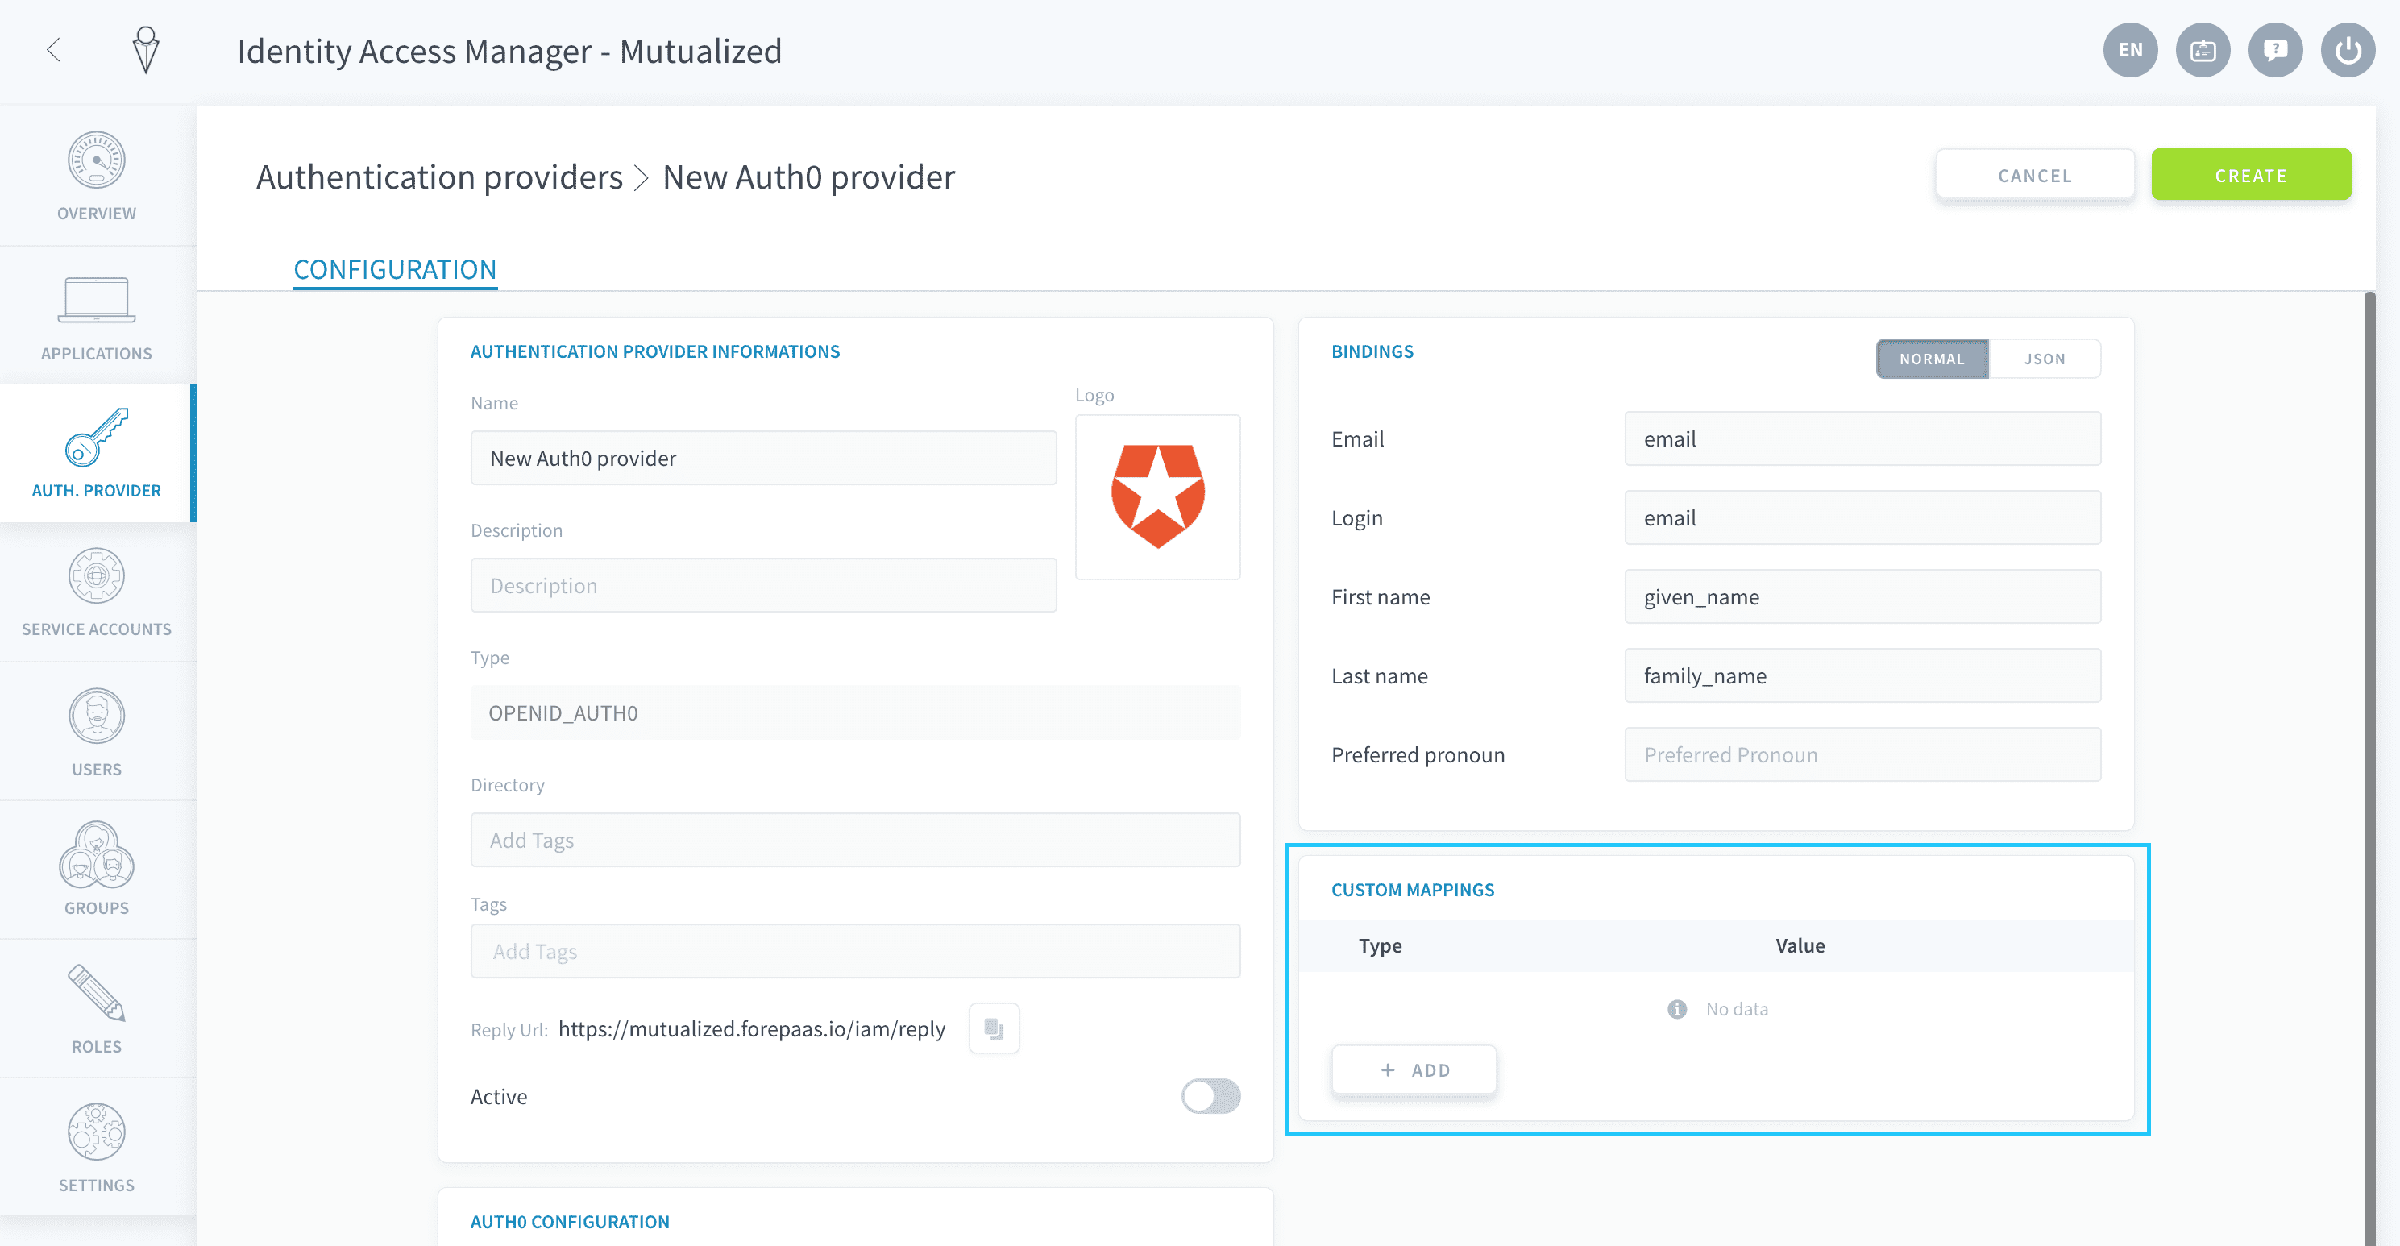
Custom mappings パネルでは、この認証プロバイダーを通じてログインしたすべてのユーザーを自動的にロールまたはグループに割り当てることができます。
ライブ設定
これで、Auth0 コネクタの設定は完了です! まだ行っていない場合は、Create をクリックします - それ以外の場合は、Save していることを確認してください。
認証プロバイダーのリストで、新しい方法を確認できます。active に設定していることを確認してください。
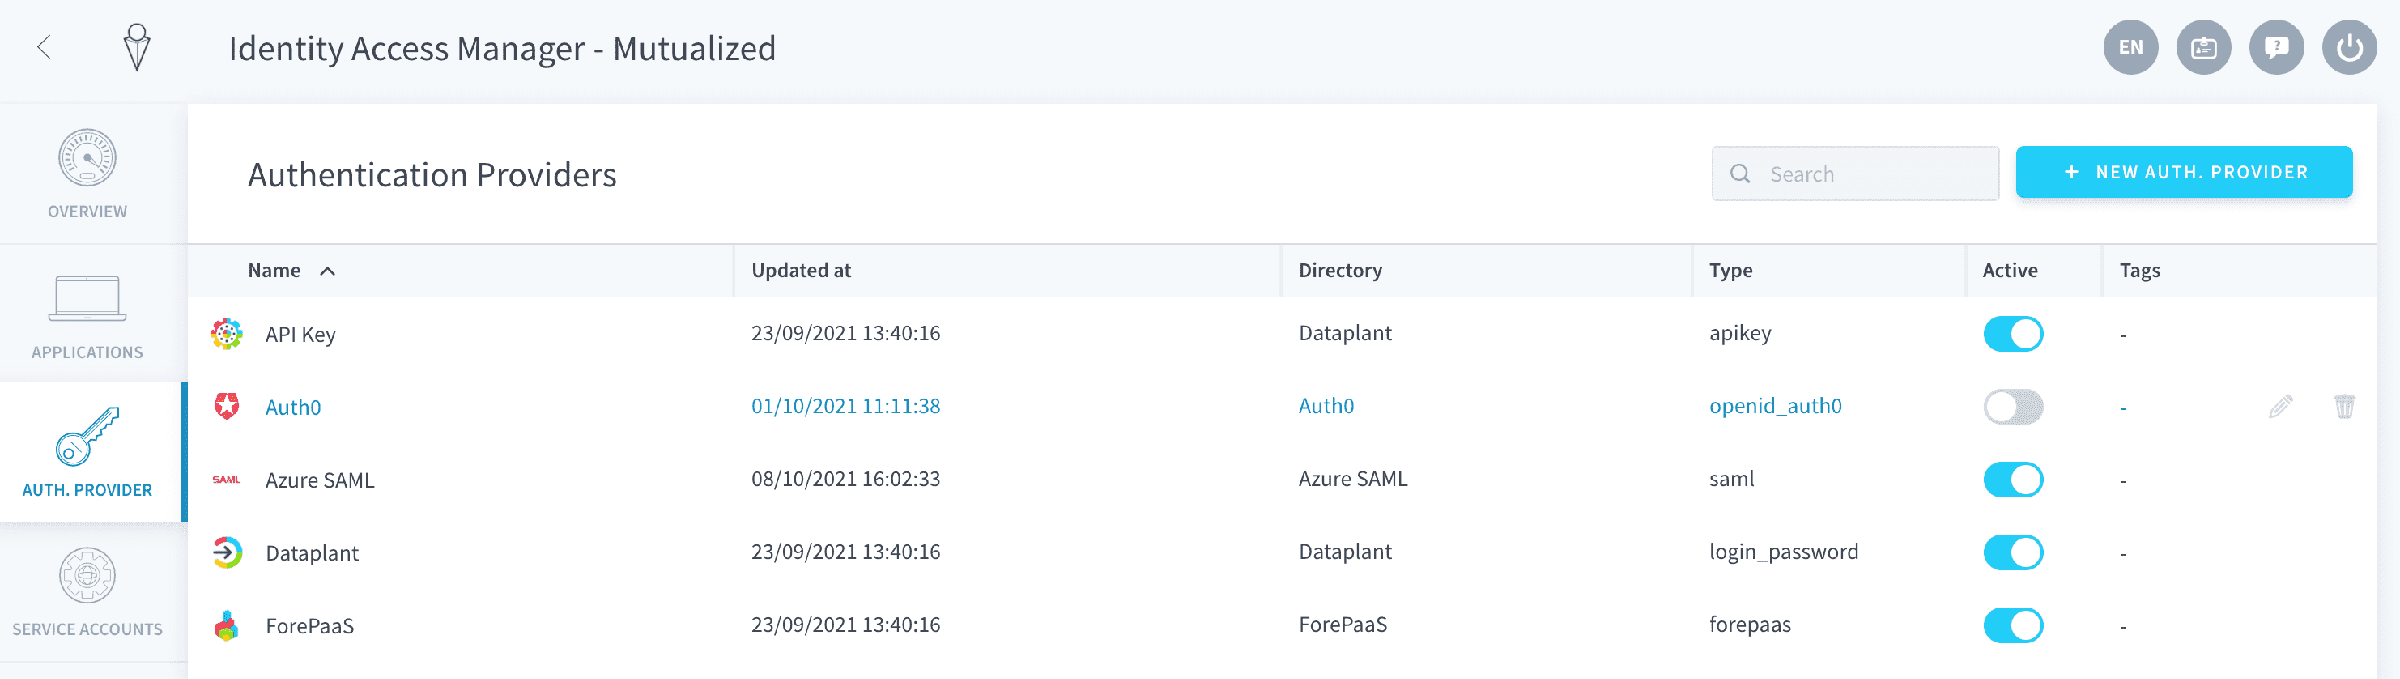
この新しい認証方法が表示されるように、選択したアプリケーションに対して設定してください。これで、アプリケーションのログインページに Auth0 オプションが表示されるはずです。それをクリックすると、Auth0 ログイン画面にリダイレクトされます。または、すでにアカウントにログインしている場合は、直接アプリケーションにアクセスできます。
さらに詳しく
ソリューションのトレーニングや技術的なサポートが必要な場合は、営業担当者にお問い合わせください。または、専門家がプロジェクトを分析するために、Professional Services ページにアクセスして見積もりをリクエストしてください。
Data Platform を構築するチームと直接質問したり、フィードバックを送信したり、交流したりするには、専用の Discord チャネル を利用してください。
OVHcloud サービスについてサポートが必要な場合は、Help Centre でリクエストを作成してください。
ユーザーコミュニティ に参加してください。