

ユーザー/サービスアカウントのAPIおよびシークレットキーの生成
Data Platformの外部から接続する場合は、認証に使用するAPIおよびシークレットキーを生成する必要があります
目的
Data Platformの外部から接続する場合は、認証に使用するAPIおよびシークレットキーを生成する必要があります。APIキーは、APIに接続するユーザーに関連付けられた公開キーです。シークレットキーは、ユーザーのみが知っている秘密キーです。これら2つの組み合わせを使用して、一時的な認証トークンを生成することで認証を行います。
APIおよびシークレットキーは、ユーザーまたはサービスアカウントごとに生成できます。
新しいAPIおよびシークレットキーのセットを生成する
ユーザーの場合
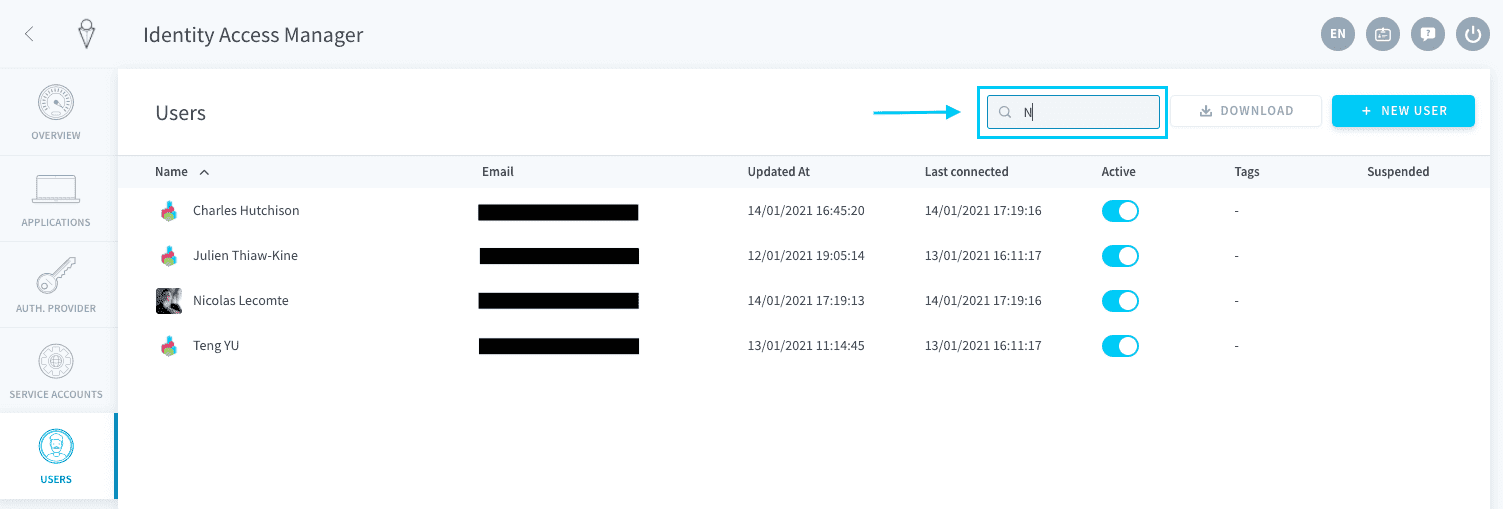
Identity Access ManagerのUsersタブに移動します。必要に応じて、右上の検索バーを使用して、API & シークレットキーを生成するユーザーを検索します。ユーザーを編集します。
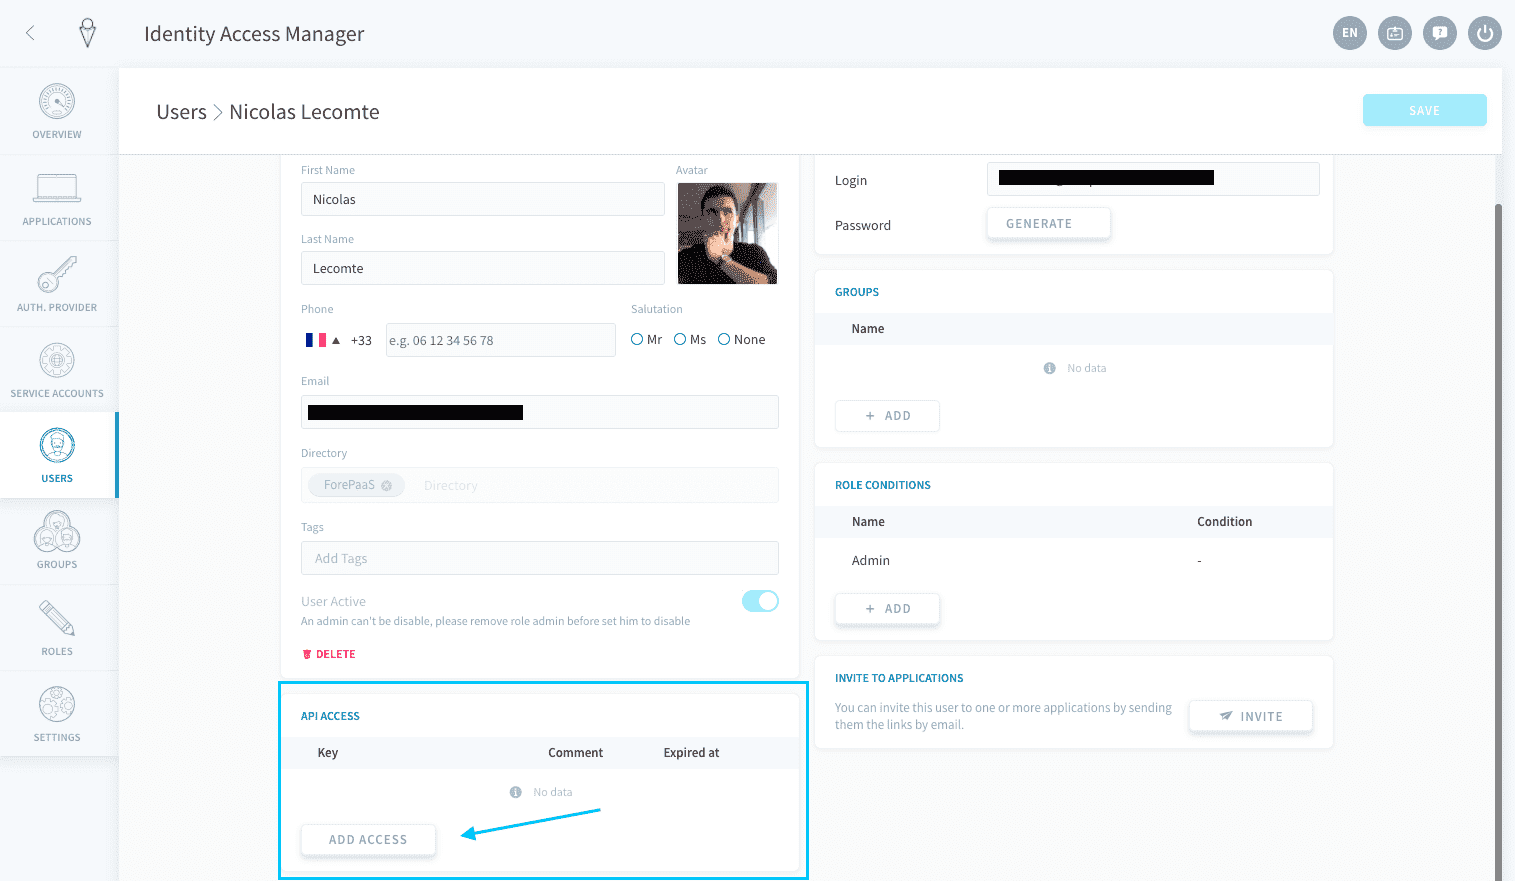
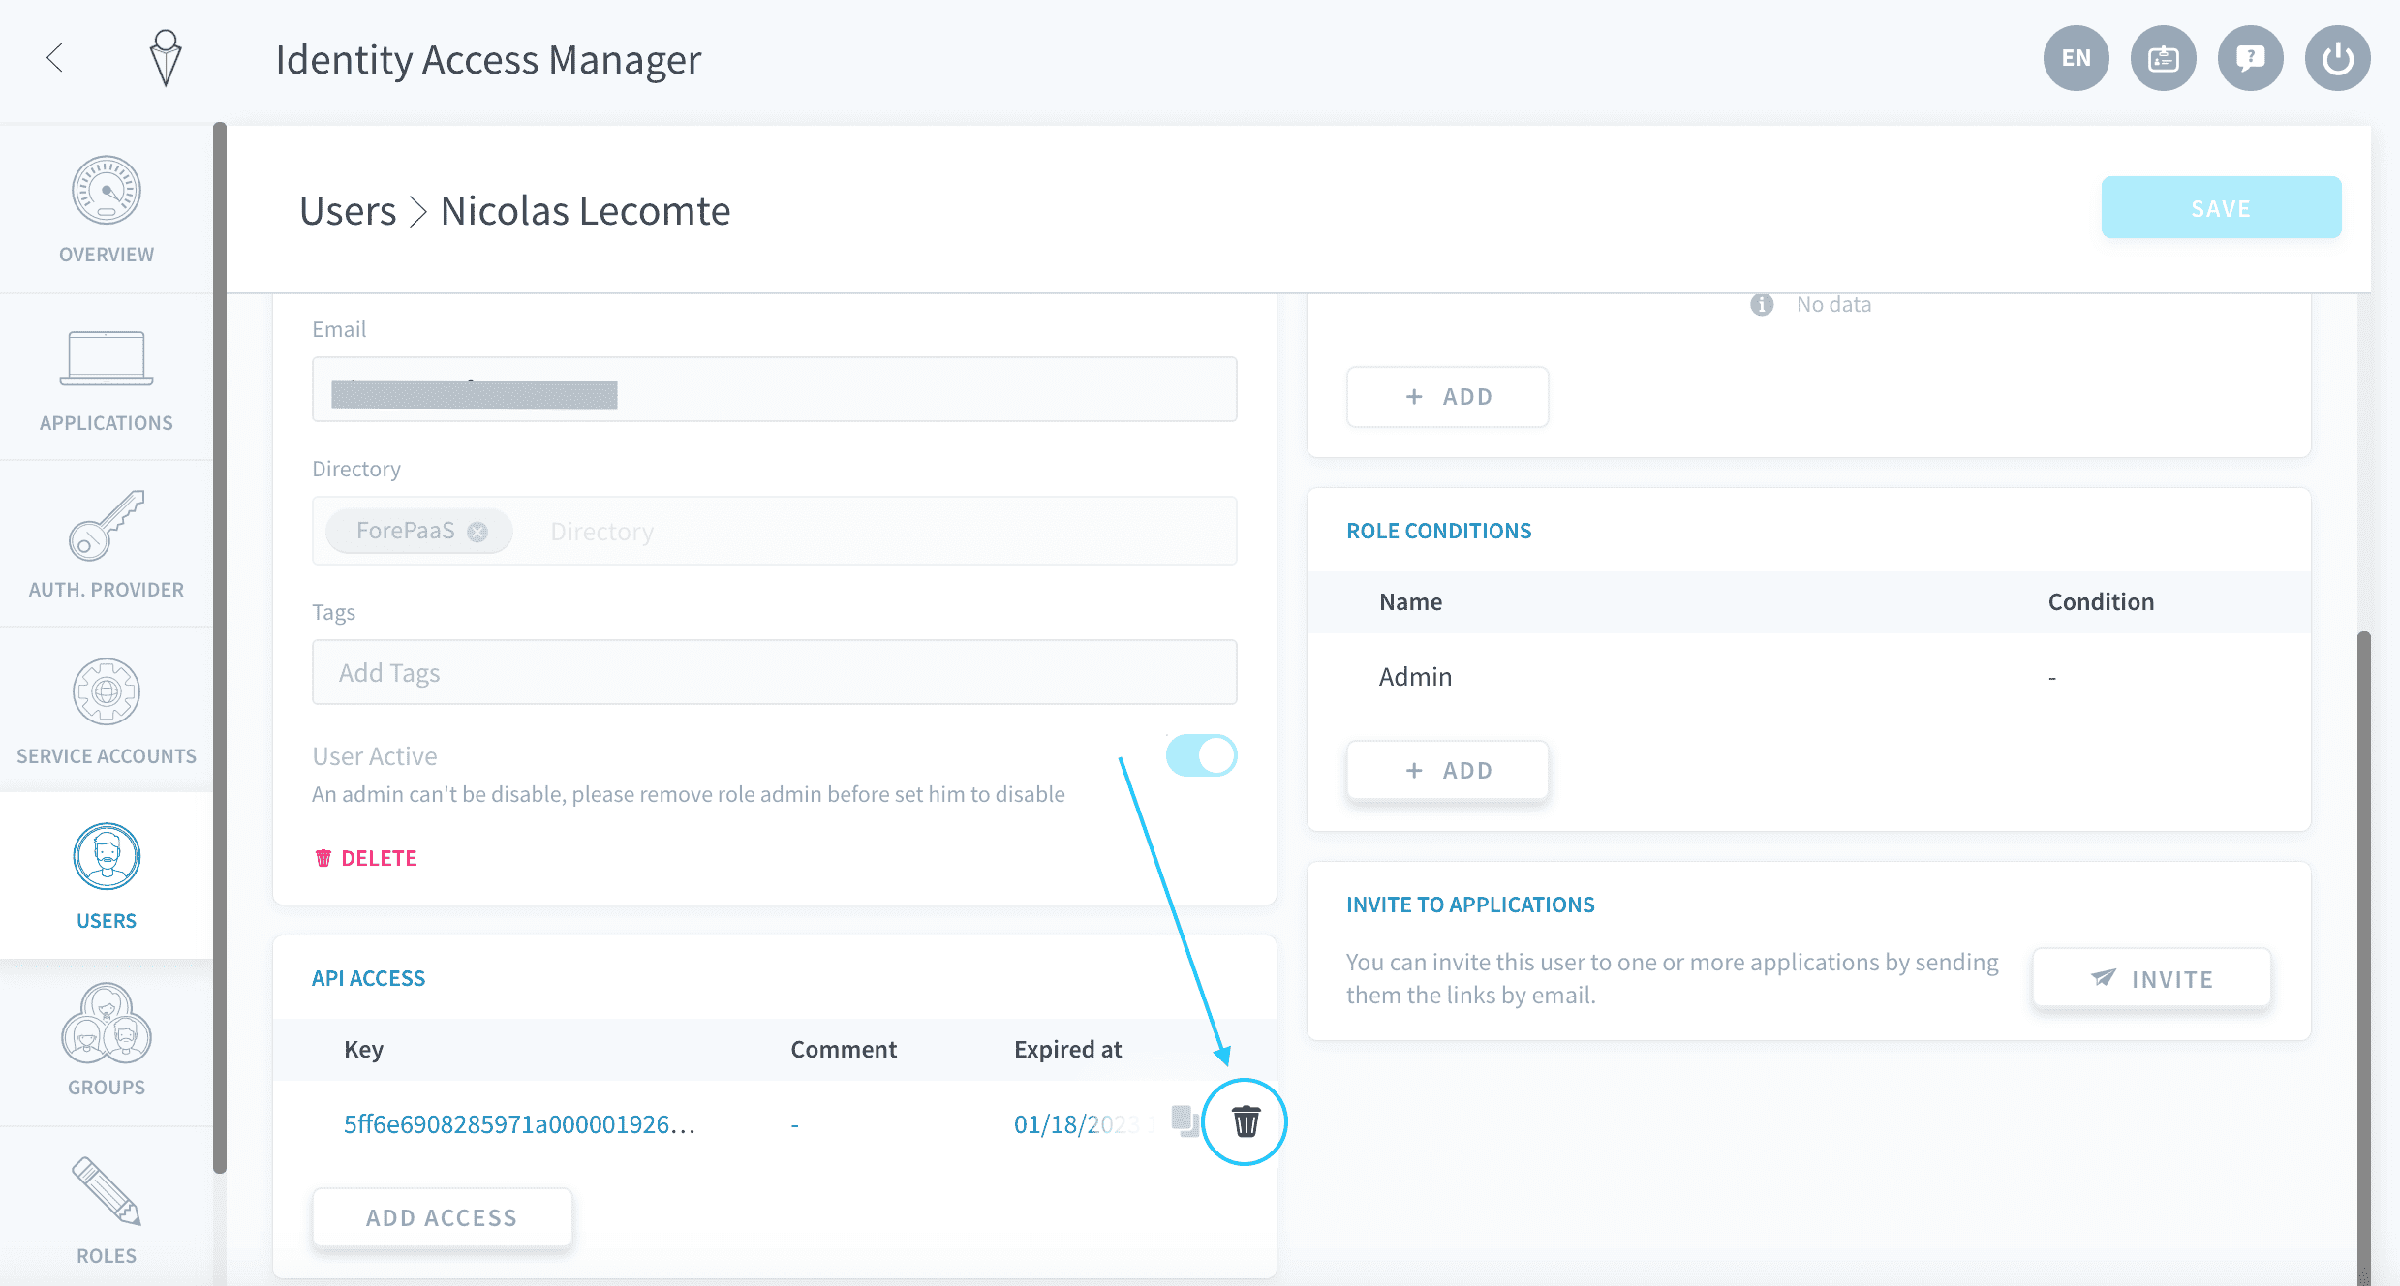
ユーザーの設定で、API Accessパネルまでスクロールし、Add accessをクリックします。
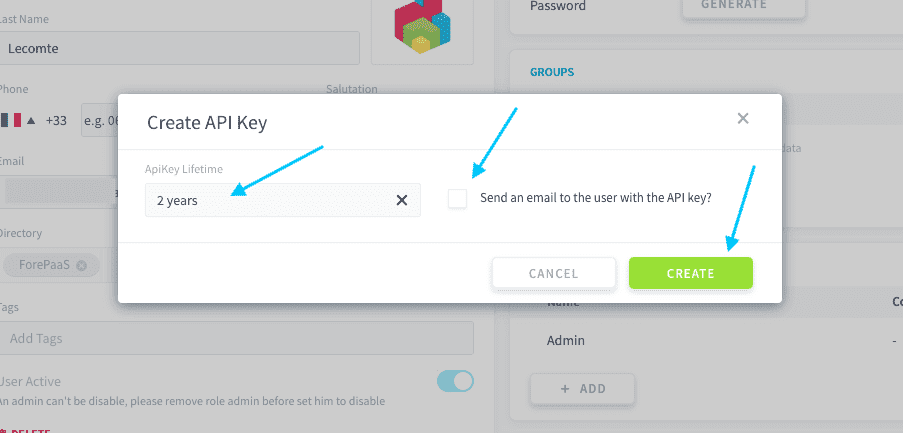
キーの有効期限(つまり、本日からの有効期限)と、ユーザーにAPI & シークレットキー情報が記載されたメールを送信するかどうかを選択します。その後、Createを押します。
Default値は、Identity Access Managerの設定で変更できます。
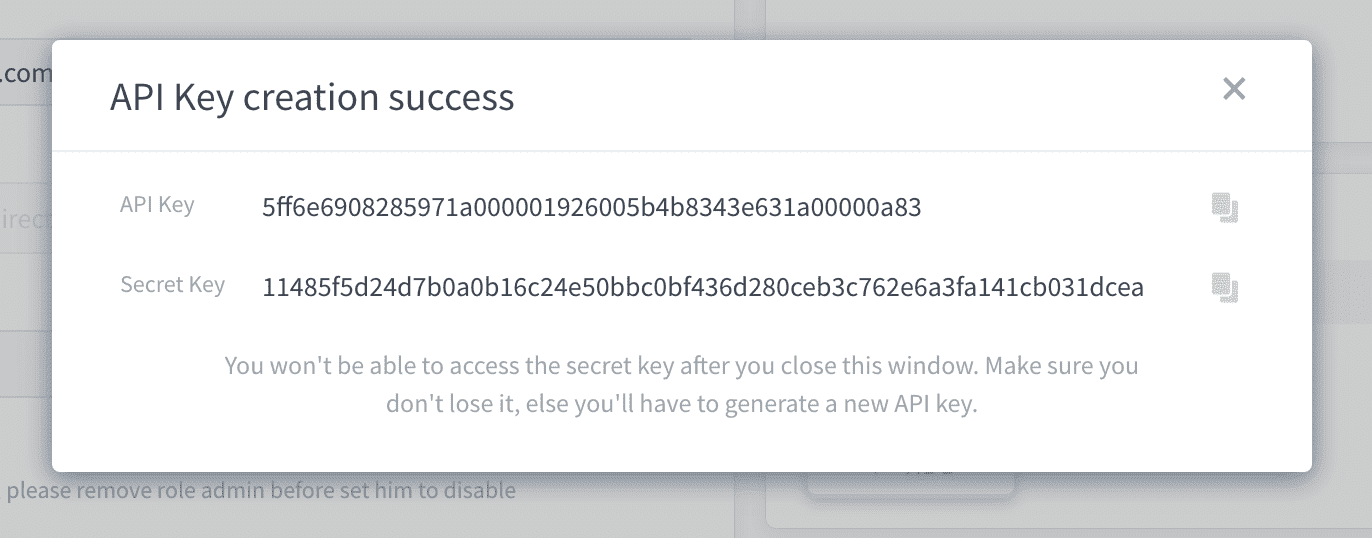
新しいウィンドウが開き、APIおよびシークレットキーの値が表示されます。
ウィンドウを閉じた後、シークレットキーを再度表示する方法はありません。ユーザーにメールを送信するか、コードに保存することでキーの記録を確保してください。
キーを削除するには、削除したいキーにカーソルを合わせ、trash 🗑️アイコンをクリックします。キーが削除されると、そのキーの資格情報は無効になり、認証に使用できなくなります。
サービスアカウントの場合
Identity Access ManagerのService Accountsタブに移動します。必要に応じて、右上の検索バーを使用して、API & シークレットキーを生成するサービスアカウントを検索します。
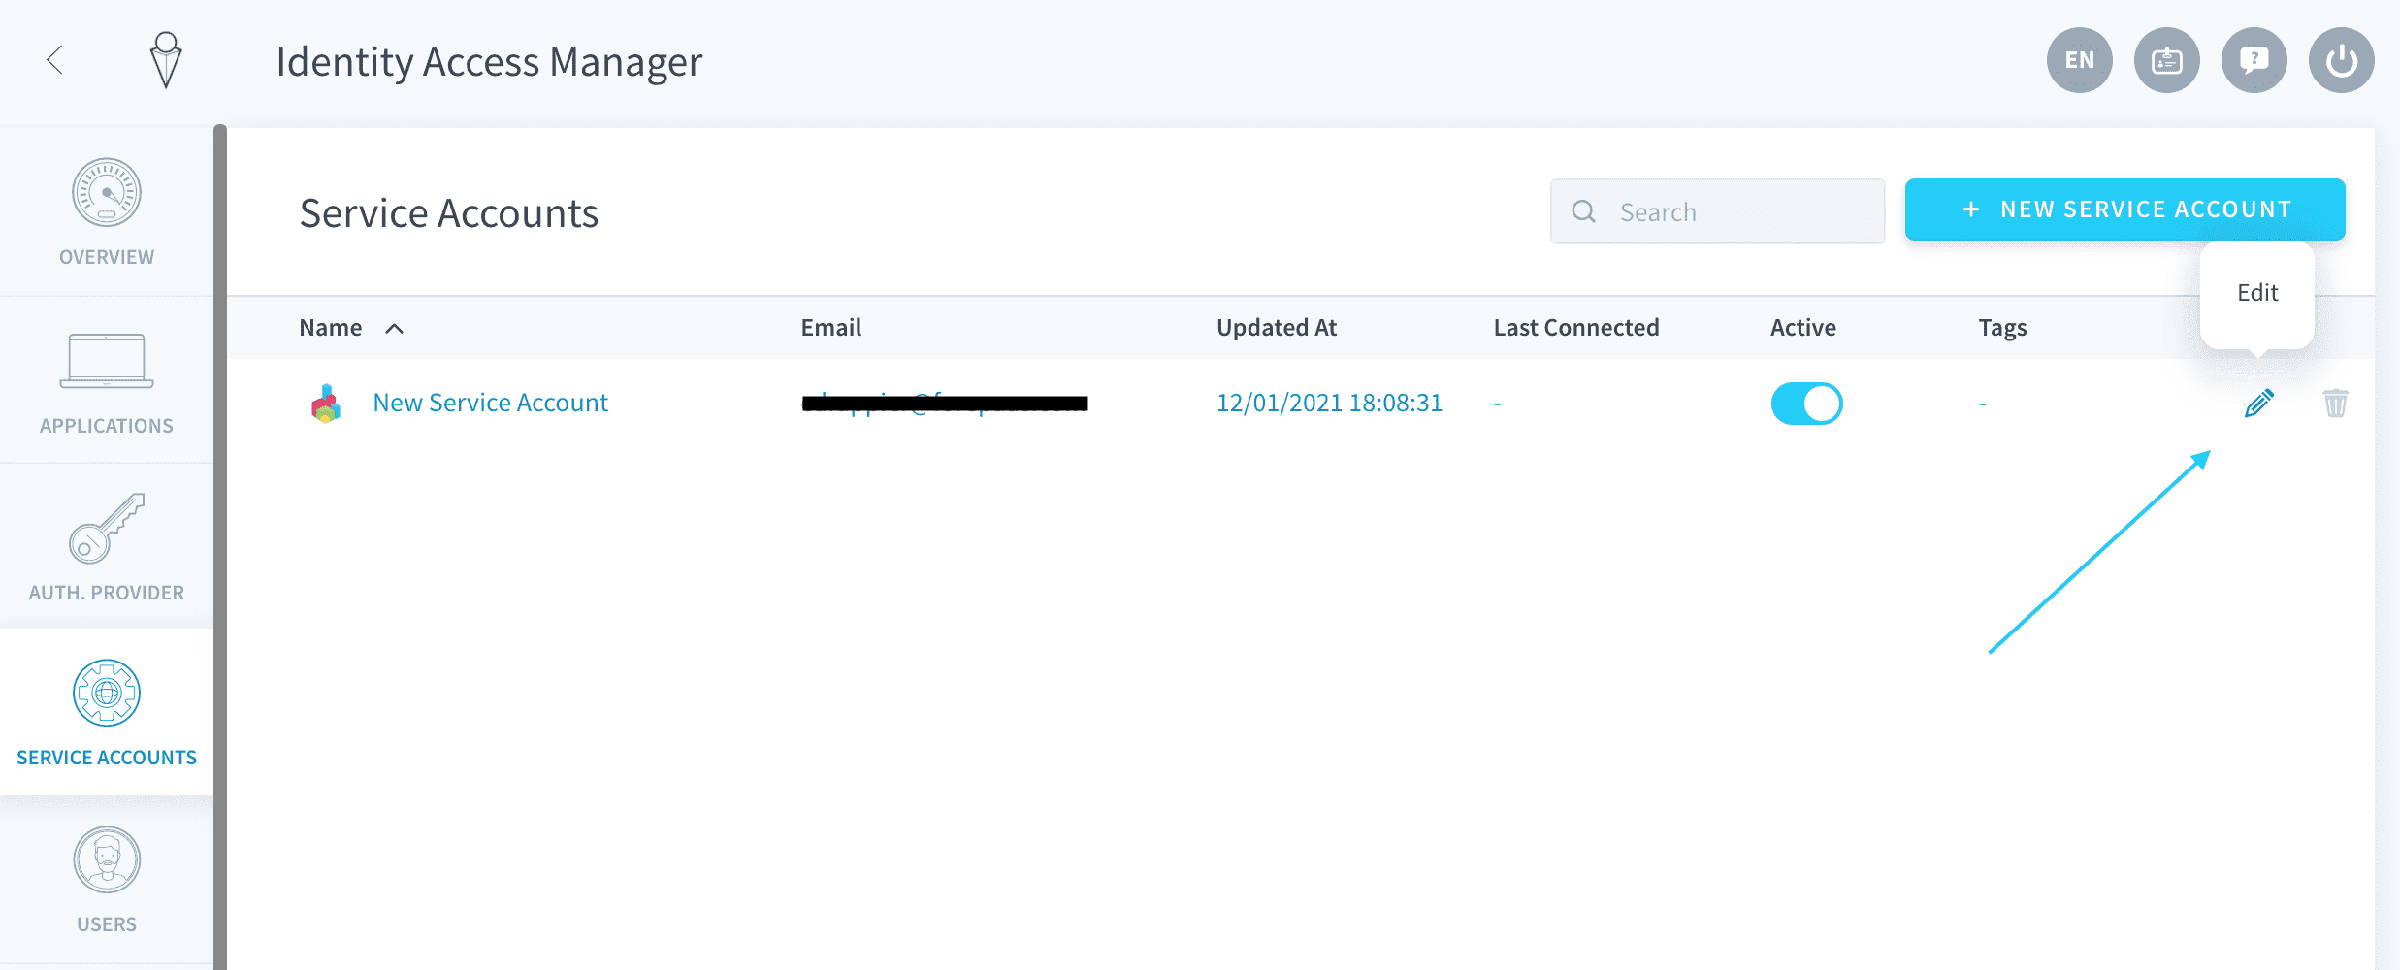
サービスアカウントの設定で、API Accessパネルを探し、Add accessをクリックします。
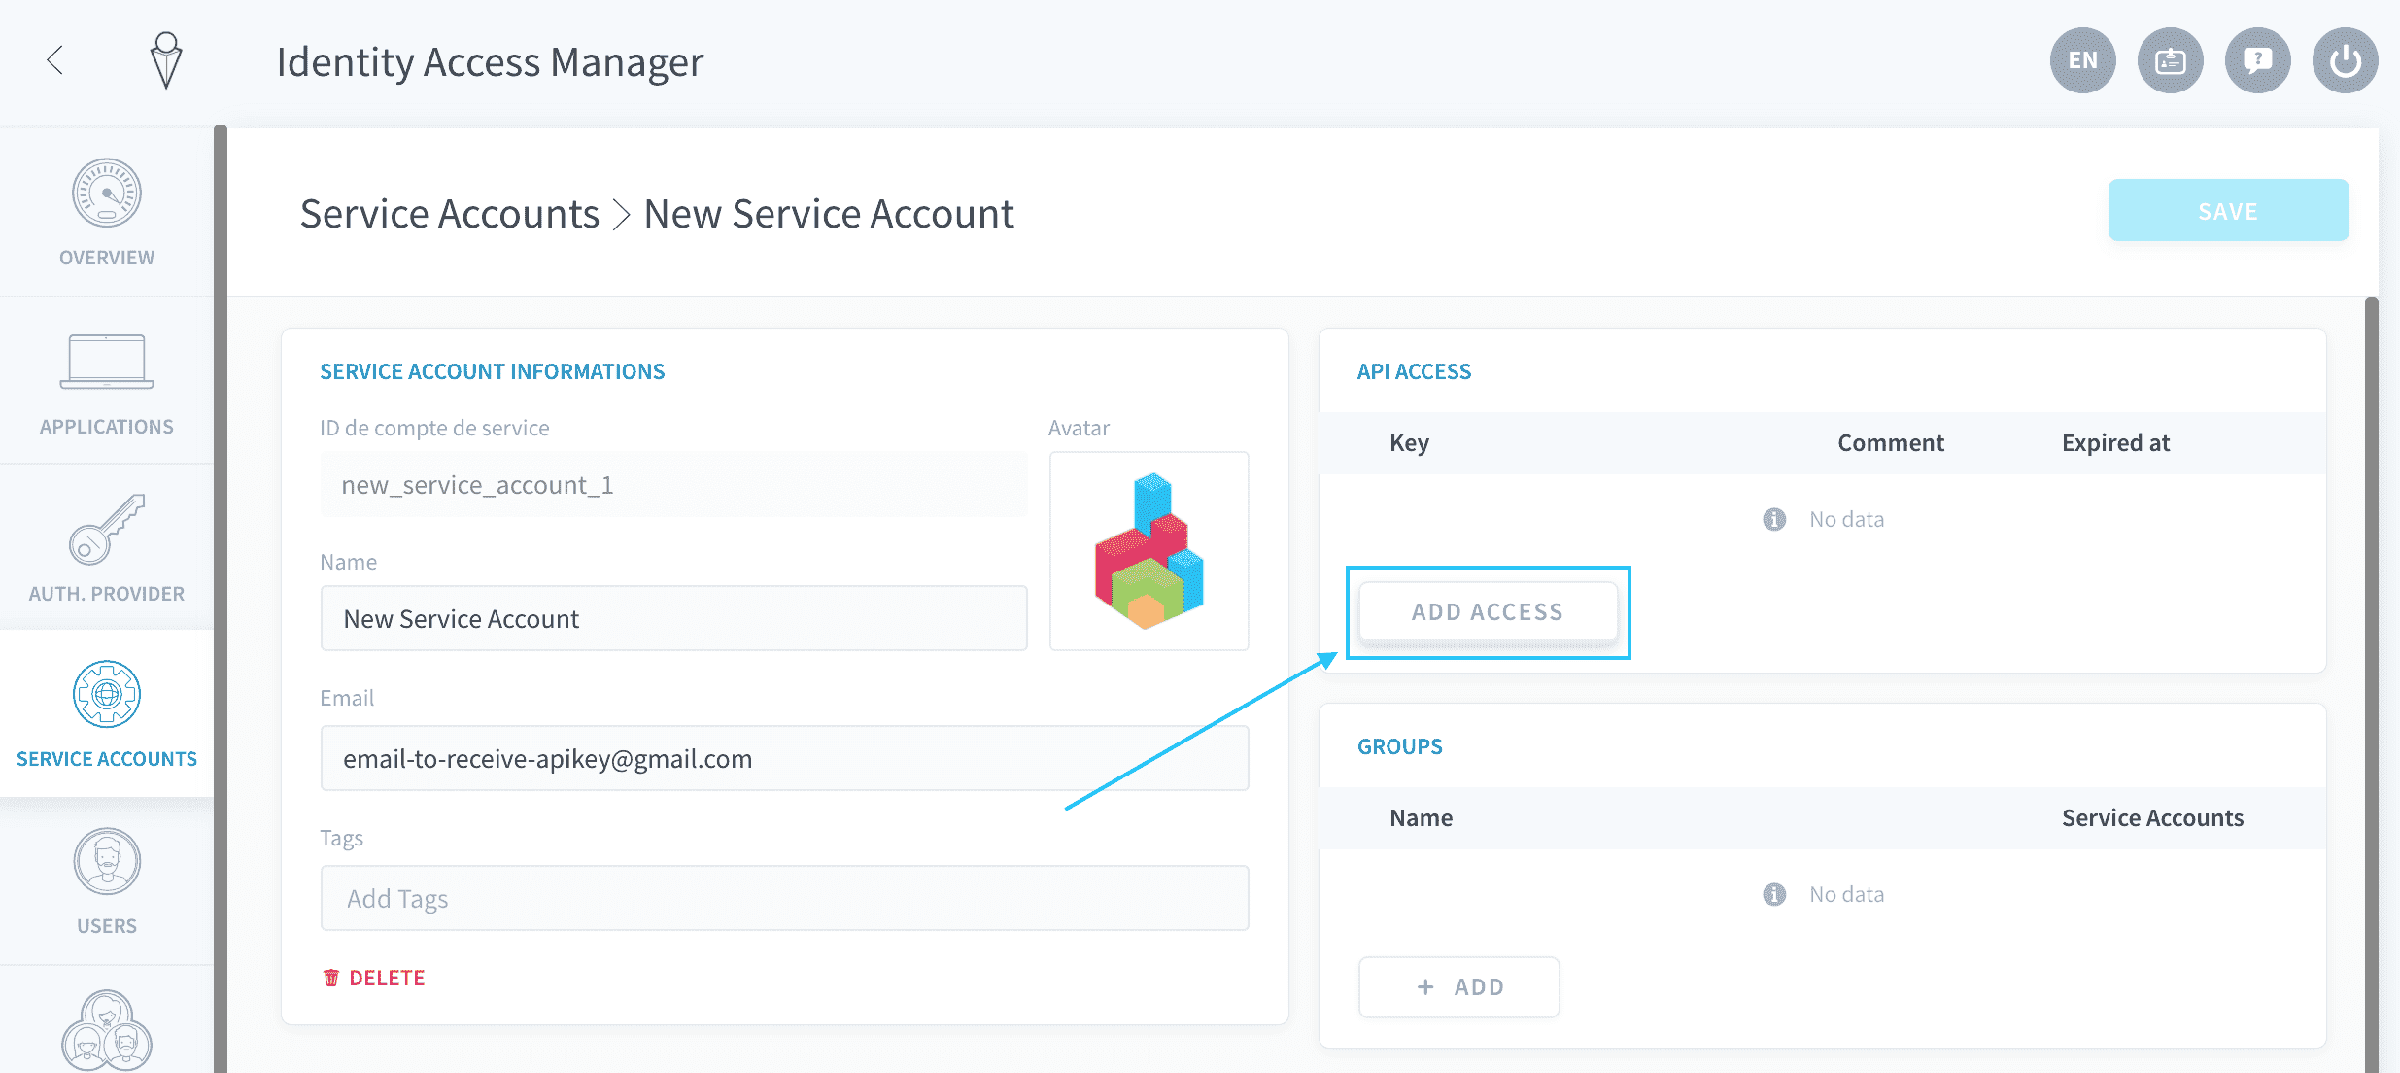
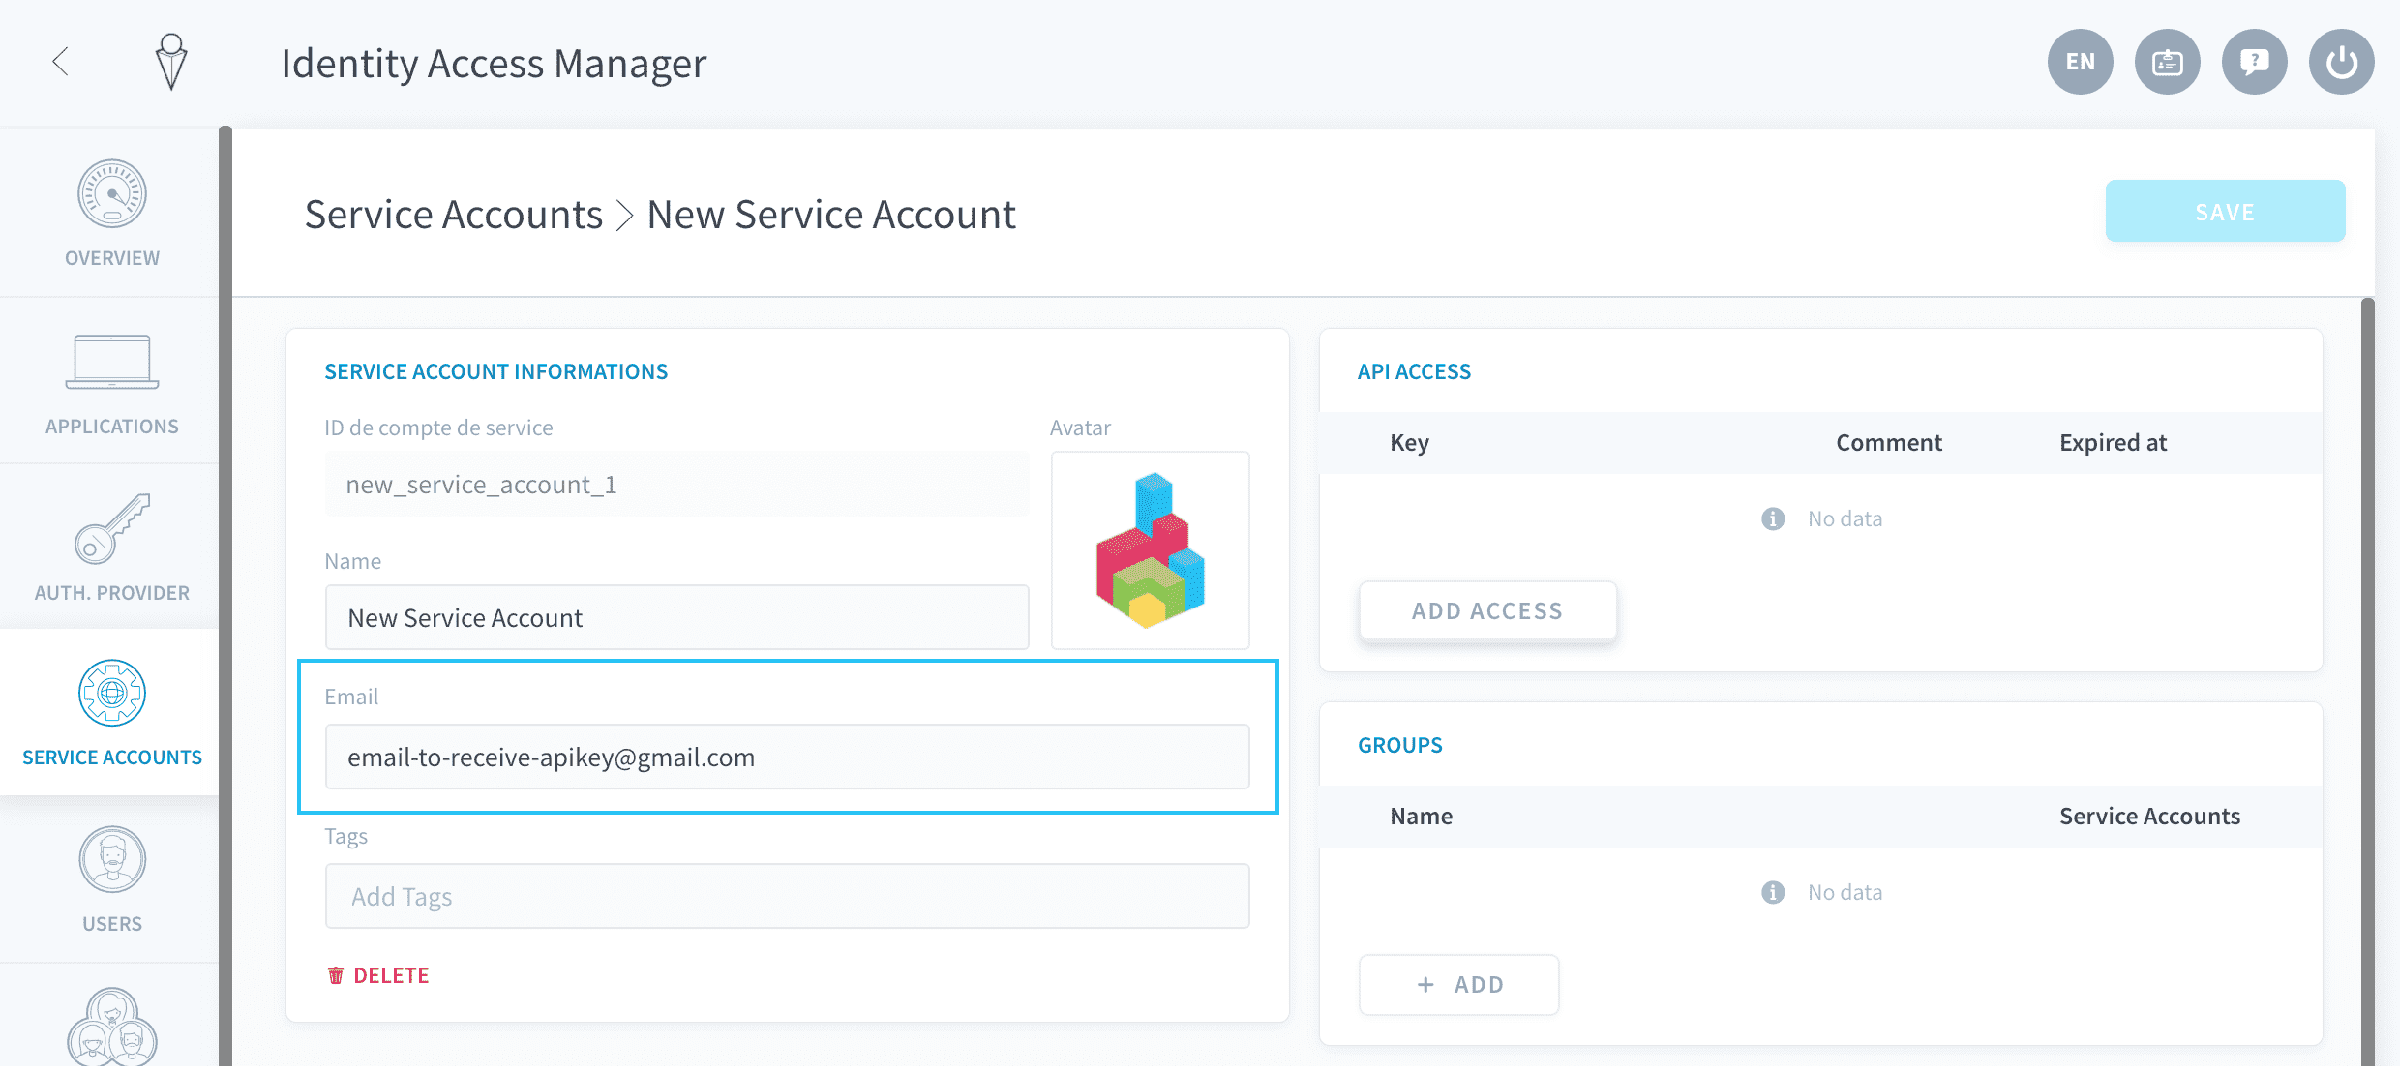
その後、ユーザーの場合と同じ手順になります。ただし、APIおよびシークレットキーの記録が記載されたメールを送信する場合は、サービスアカウントのメールアドレスを入力する必要があります。
認証トークンを生成する
生成スクリプト
API & シークレットキーを作成した後、APIエンドポイントを介してData Platformに認証するには、動的な認証トークンを生成する必要があります。認証トークンは、短時間のみ有効です。この期間は、IAMの設定で構成できます。
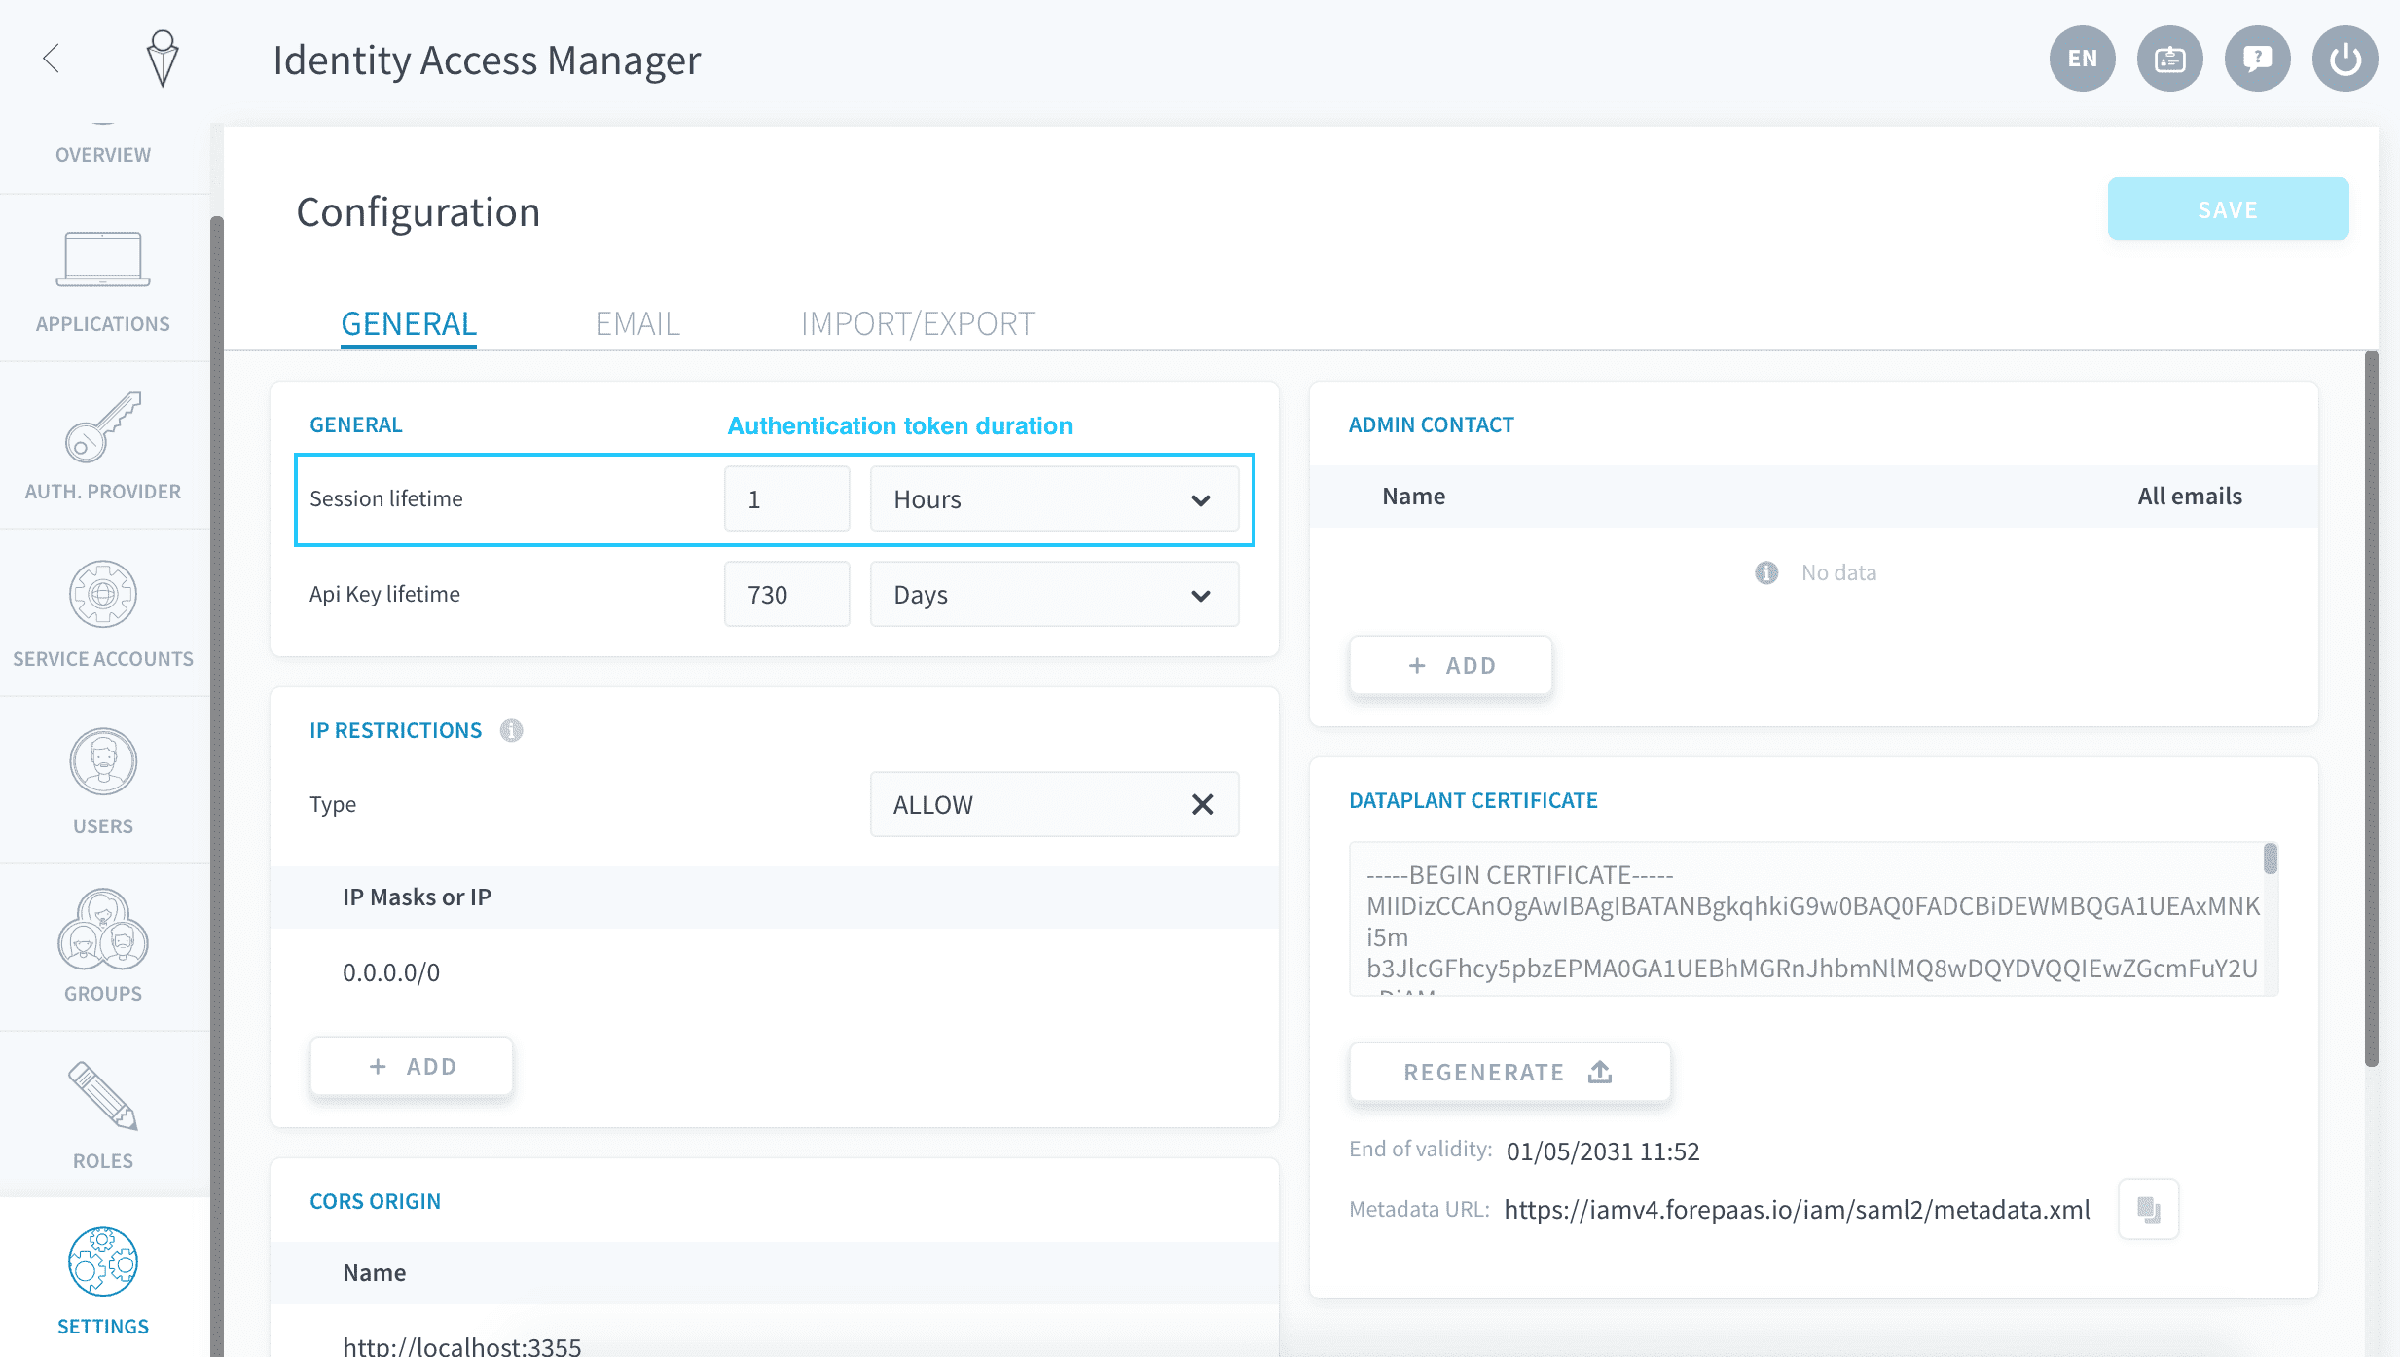
トークンを生成するには、以下のコマンドサンプルを実行するだけです。
{project_subdomain}を更新することを忘れないでください。そうしないと、呼び出しが正常に行われません。
さらに詳しく知る
ソリューションのトレーニングや技術的な実装についての支援が必要な場合は、営業担当者にお問い合わせください、またはProfessional Servicesページにアクセスして、見積もりを依頼し、専門家チームによるプロジェクト分析を受けてください。
Data Platformを構築するチームと直接質問したり、フィードバックを送信したり、やり取りしたりするには、専用のDiscordチャネルにアクセスしてください。
OVHcloudサービスについてサポートが必要な場合は、Help Centreでリクエストを作成してください。
ユーザーコミュニティに参加してください。