

組織の認証要件を設定する
認証設定タブでは、組織のユーザーのグローバルな認証とログイン要件および設定を設定できます
目的
認証設定タブでは、組織のユーザーのグローバルな認証とログイン要件および設定を設定できます。
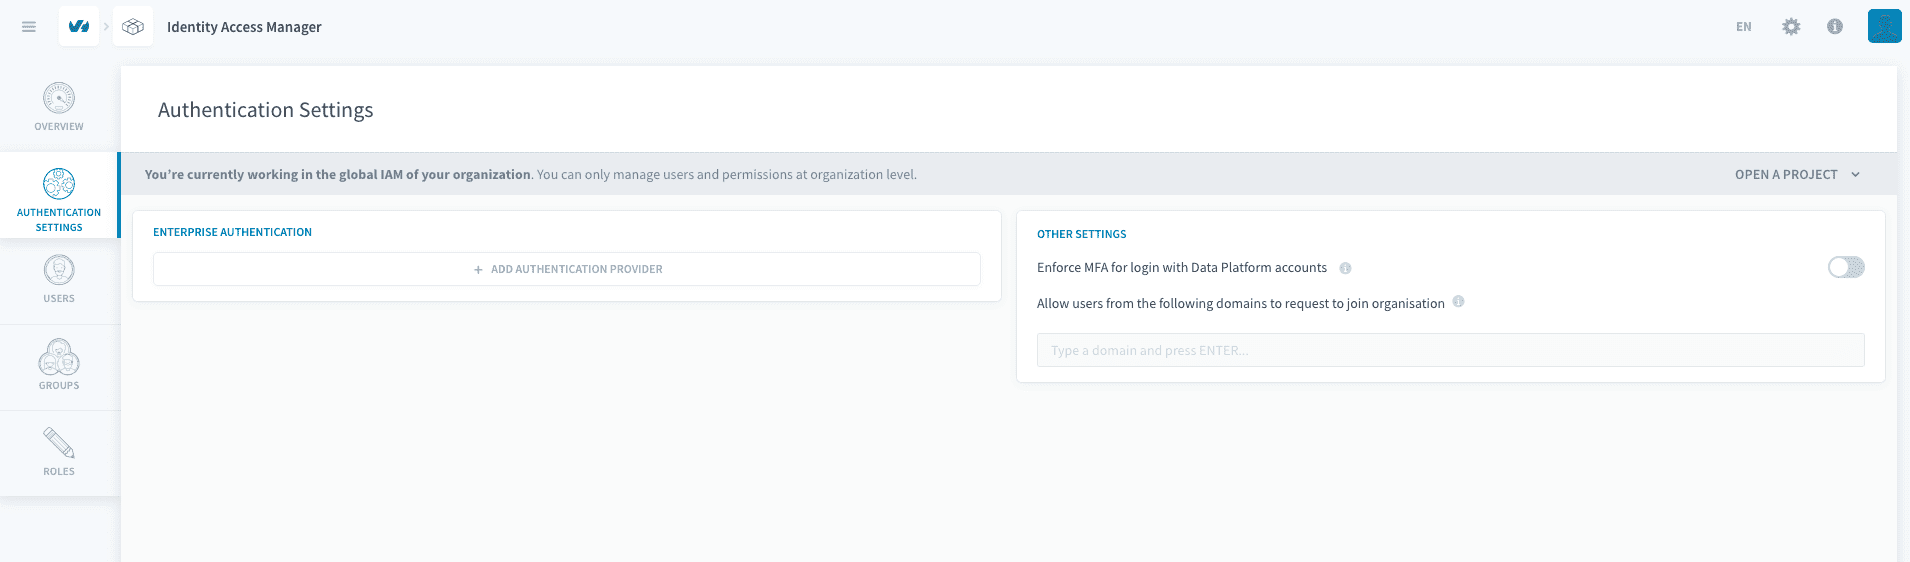
Single-Sign-On プロバイダーの設定
設定
外部の Single-Sign-On プロバイダーを設定し、Data Platform アカウントの代わりに使用して、すべてのユーザーのログイン時に資格情報を検証できます。
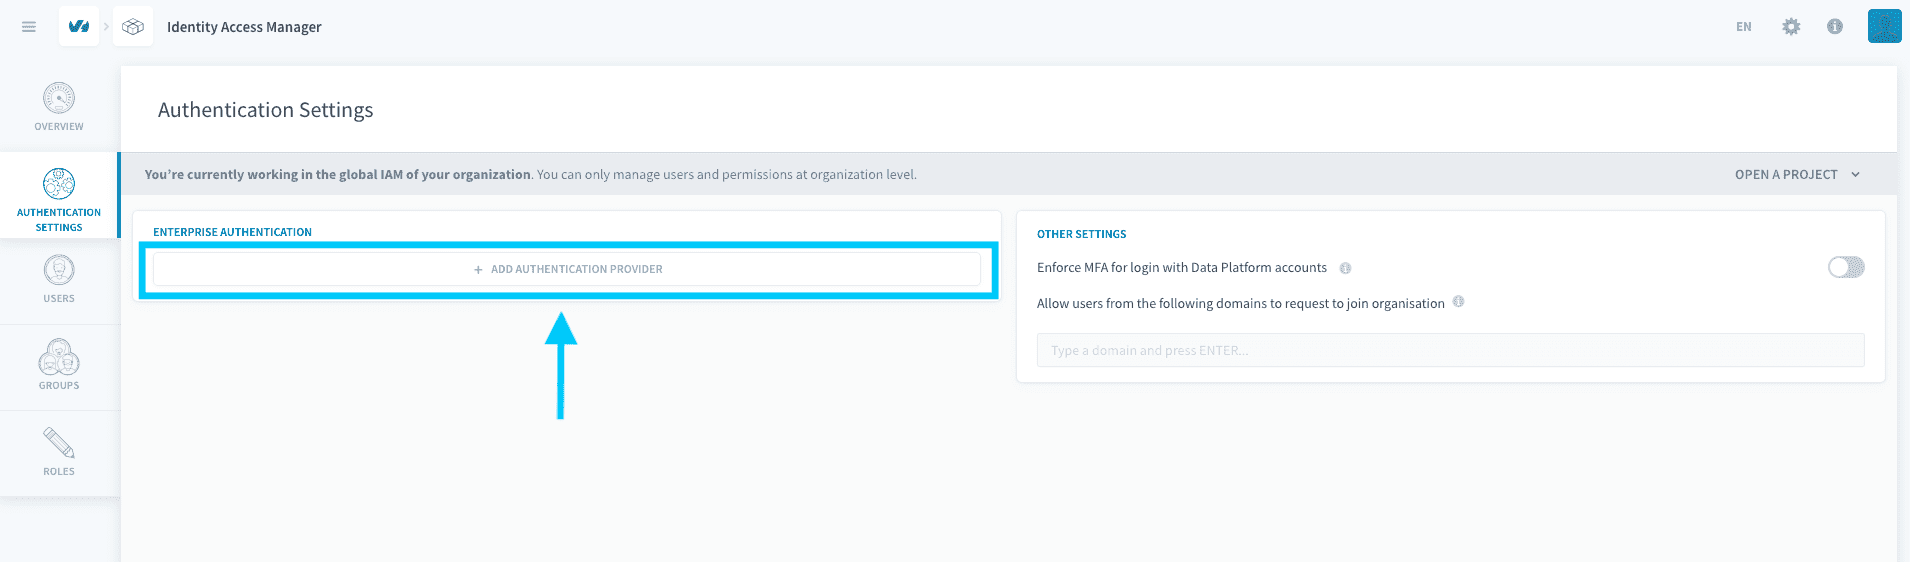
まず、エンタープライズ認証セクションの下にある + 認証プロバイダーを追加 をクリックします。
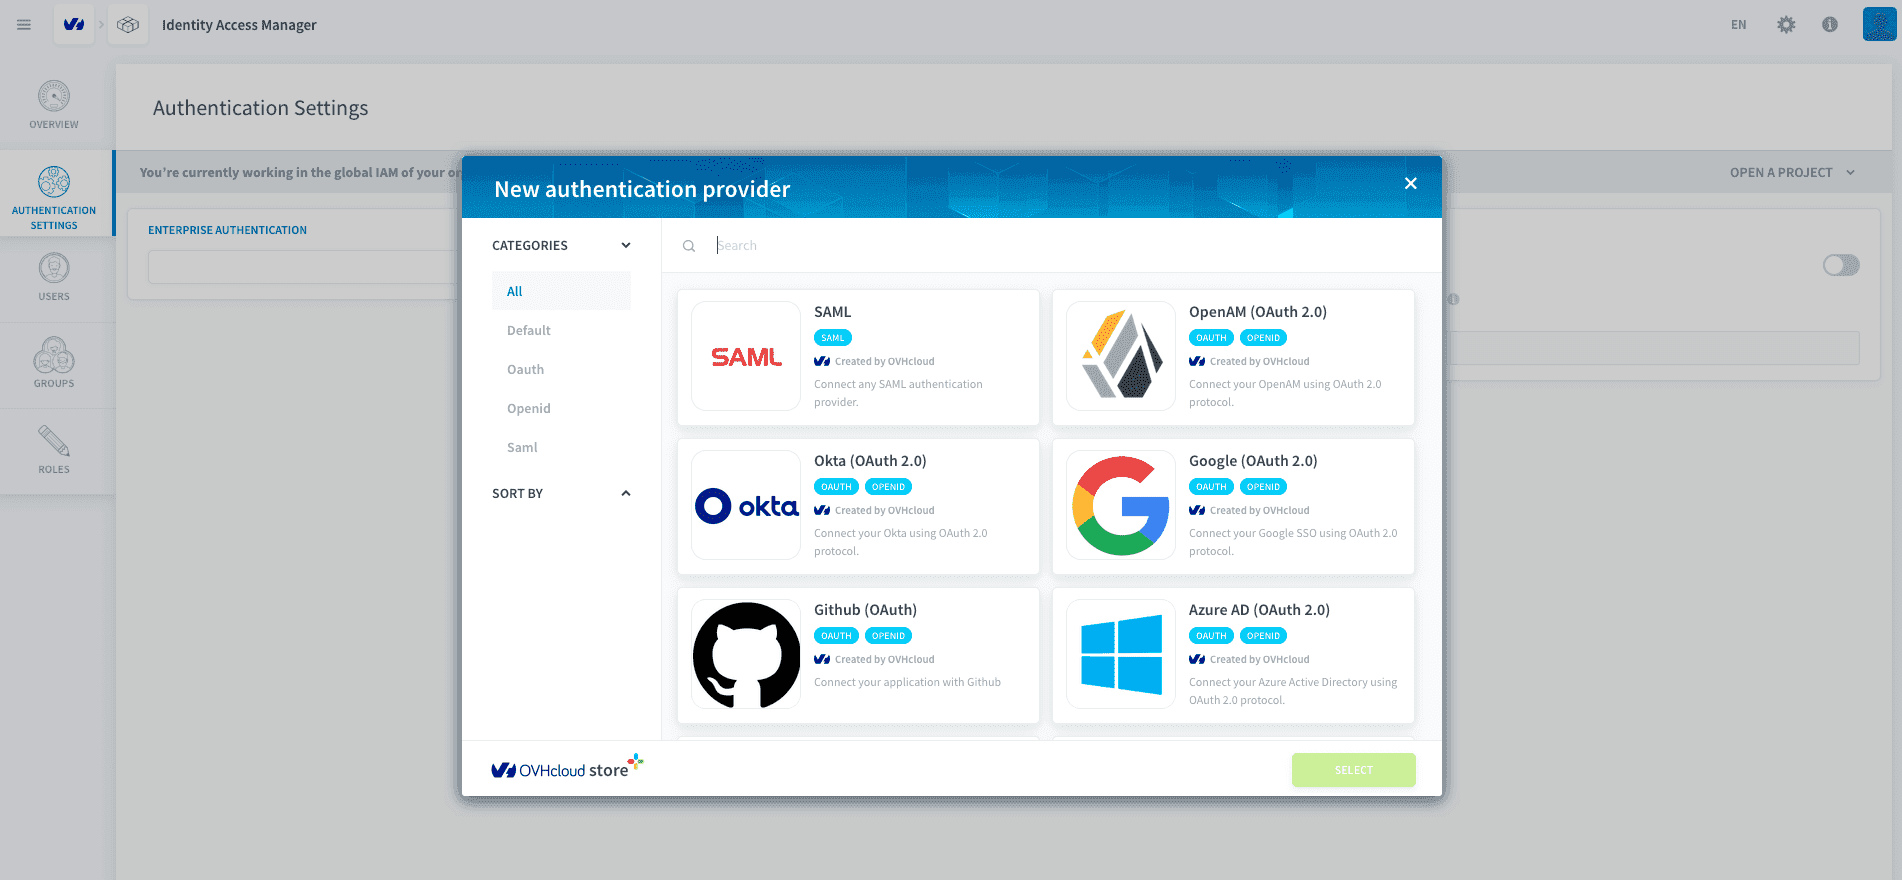
次に、当社のリストから互換性のある認証プロバイダーを選択します。
選択を確認すると、プロバイダーを設定する必要があります。
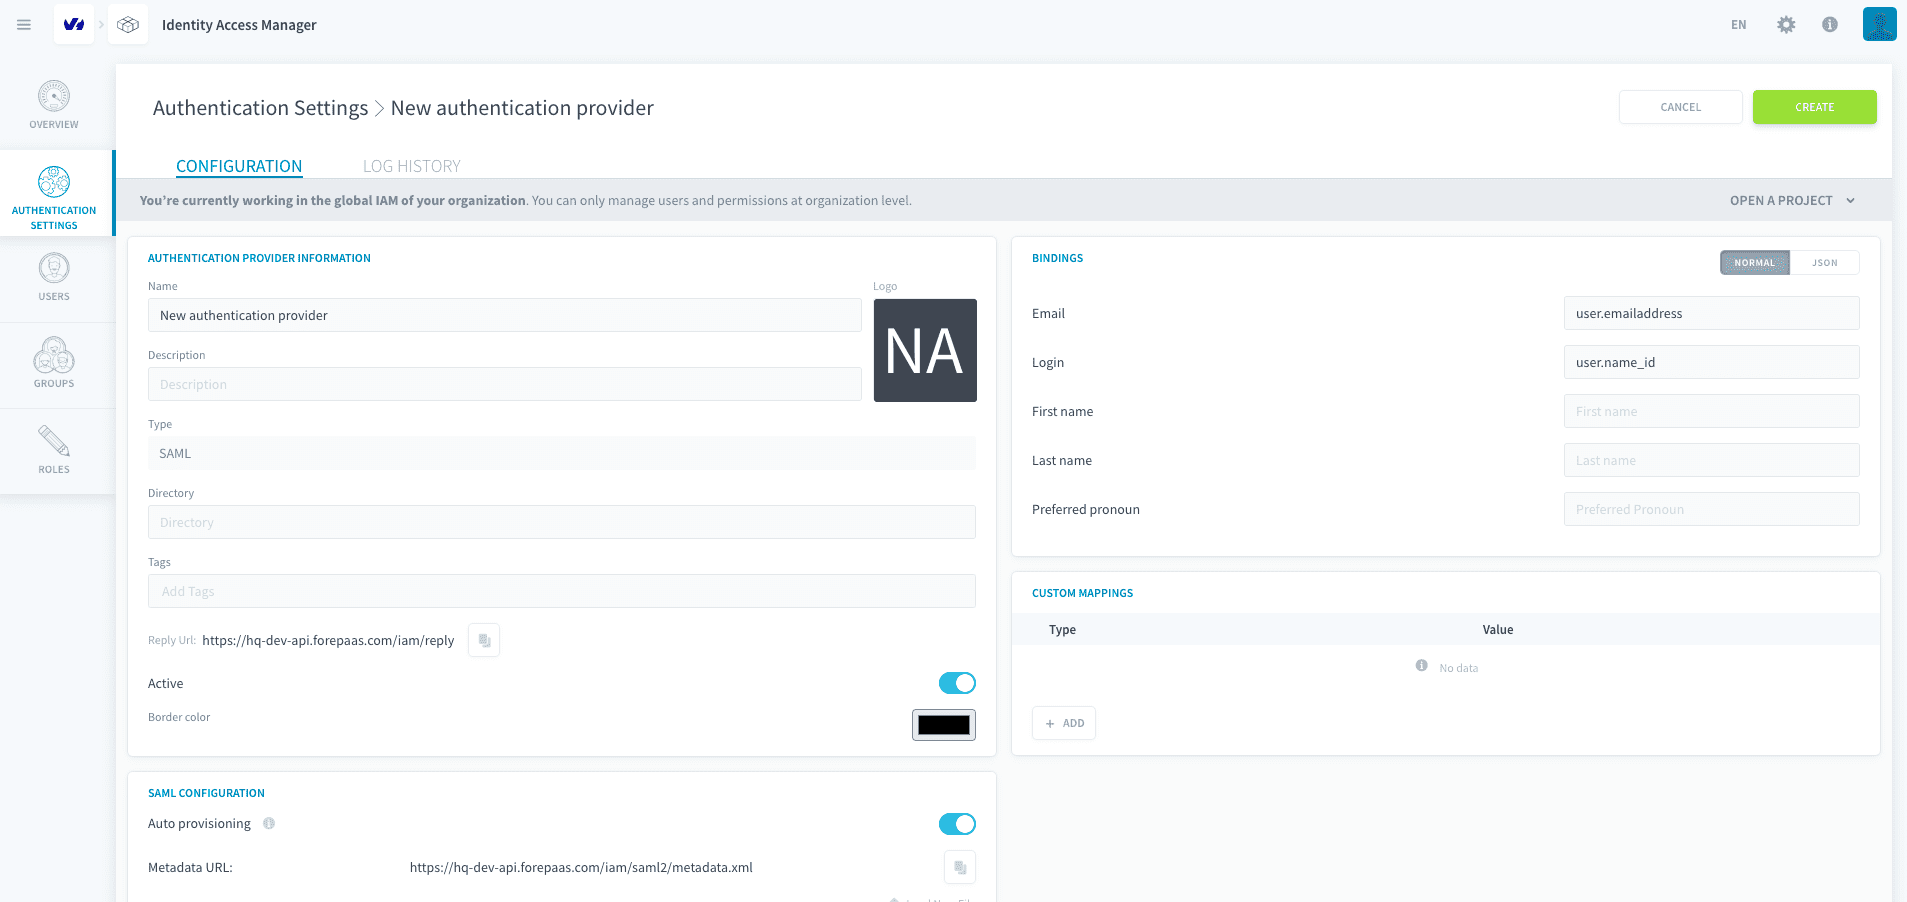
プロバイダーを設定すると、即座に使用可能になります。
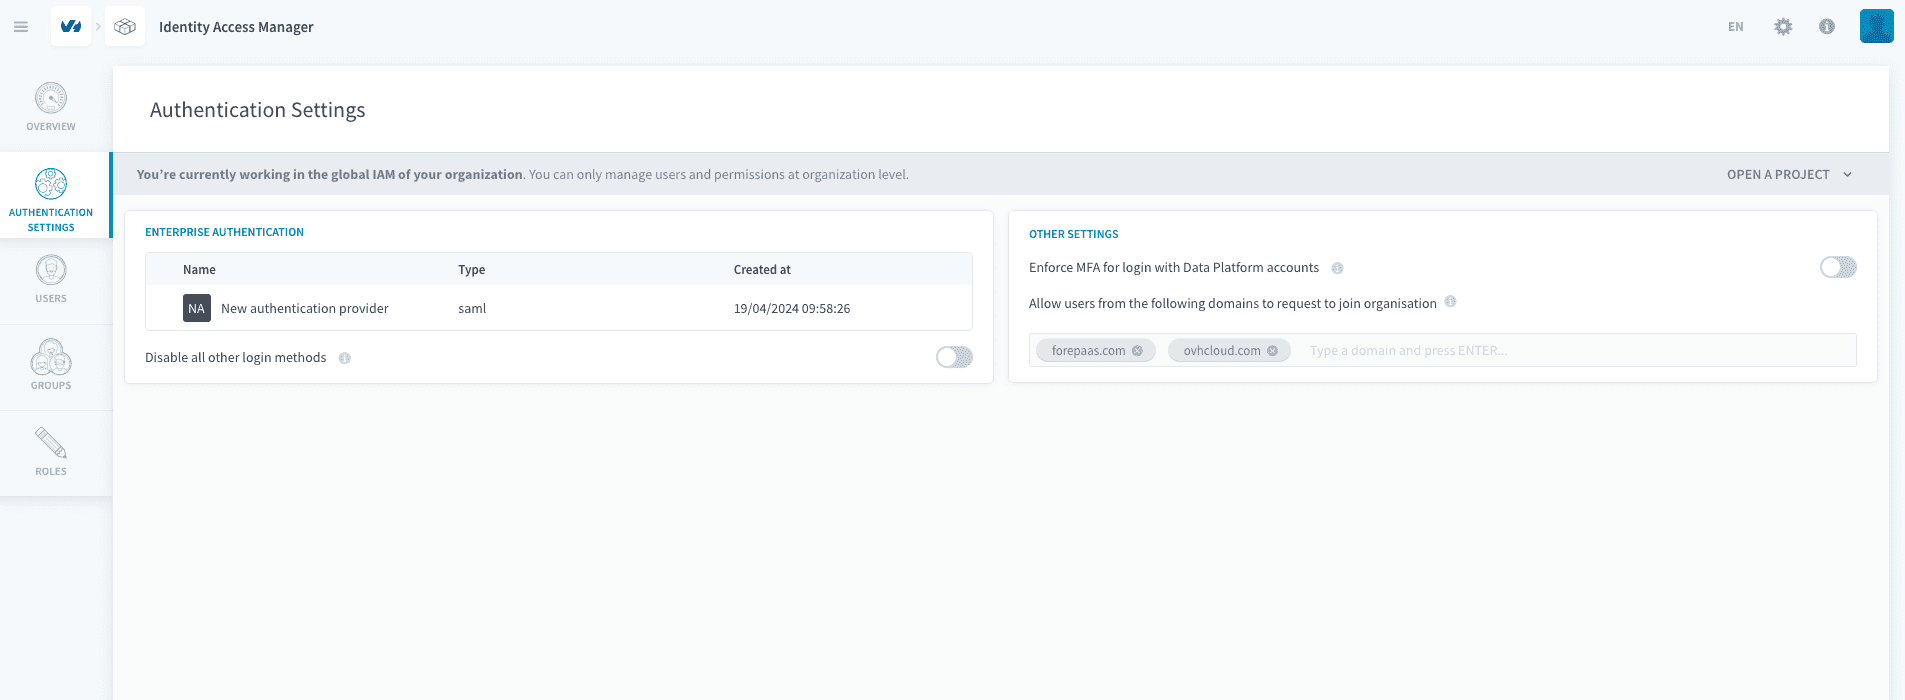
すべてのユーザーに SSO ログインを強制する
セキュリティ要件がすべての組織ユーザーにエンタープライズ SSO を使用してログインすることを要求する場合は、すべてのその他のログイン方法を無効にする オプションを有効にして、このログイン方法を強制できます。
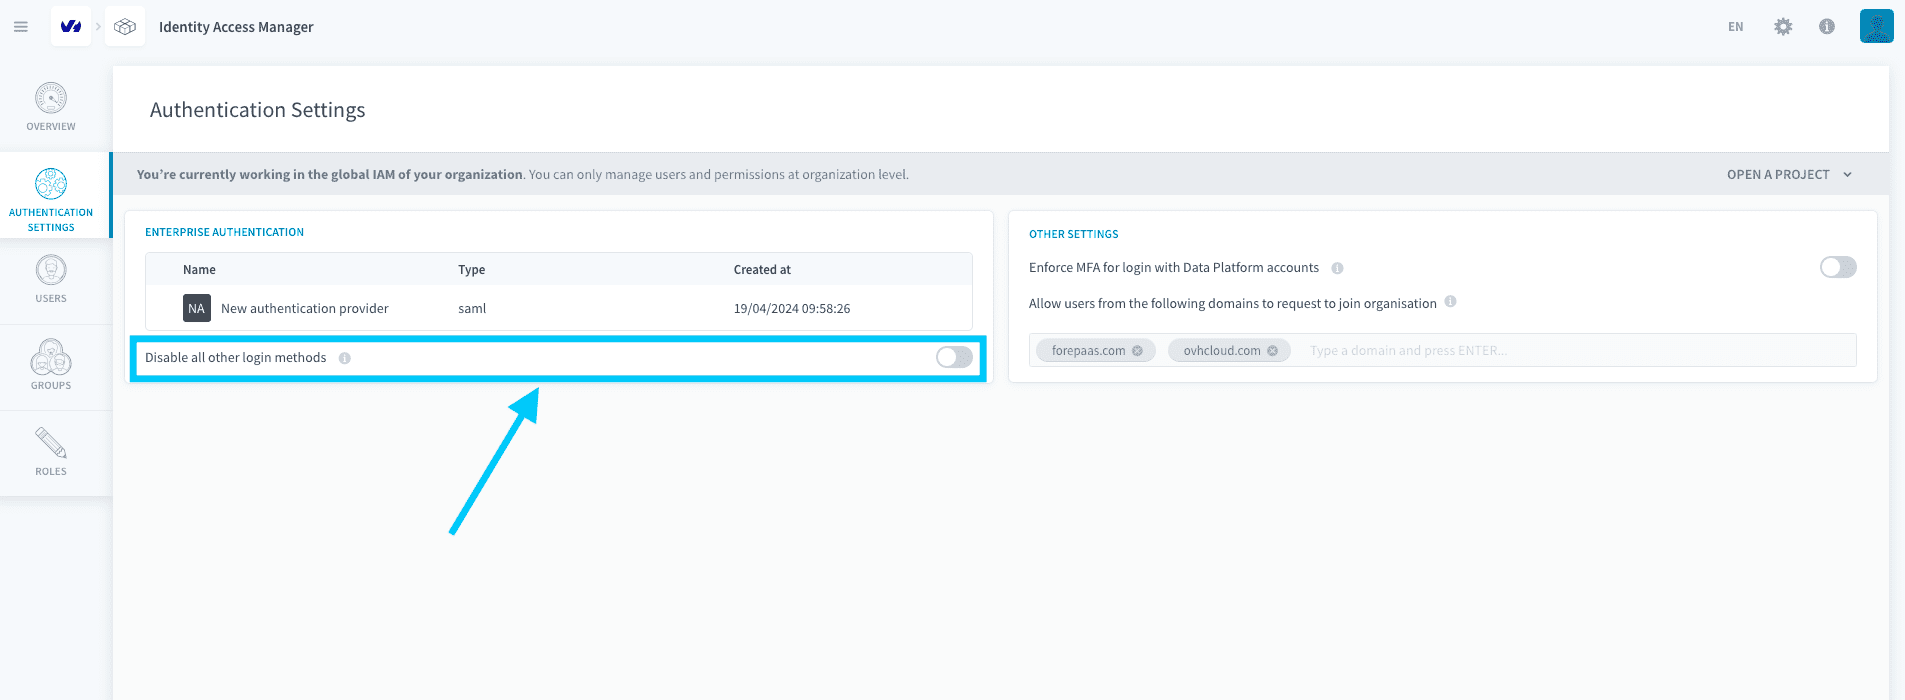
プロバイダーを適切に設定せずに、その他のログインオプションを無効にすると、すべての未認証ユーザーがプラットフォームからロックアウトされます。したがって、その他のログイン方法を無効にする前に、プロバイダーを適切に設定することを確認してください。
Multi-Factor Authentication を強制する
すべての Data Platform アカウントで MFA を強制する オプションを有効にすることで、すべてのユーザーに Multi-Factor-Authentication (MFA) を設定して使用することを要求できます。
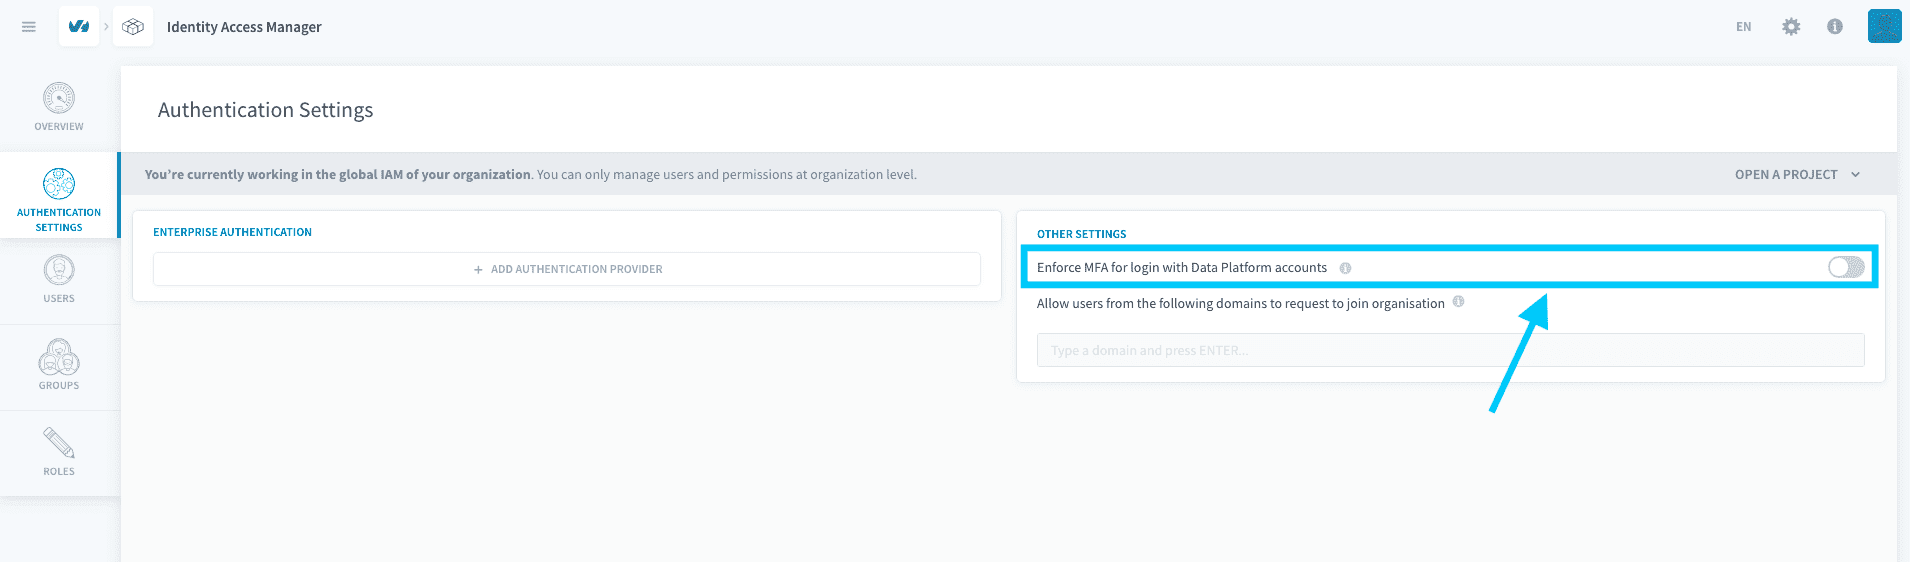
このオプションを有効にすると、すべての組織ユーザーが Data Platform 上のプロジェクトで作業する前に、任意の電話番号を確認する必要があります。
ユーザーが組織への参加をリクエストできるようにする
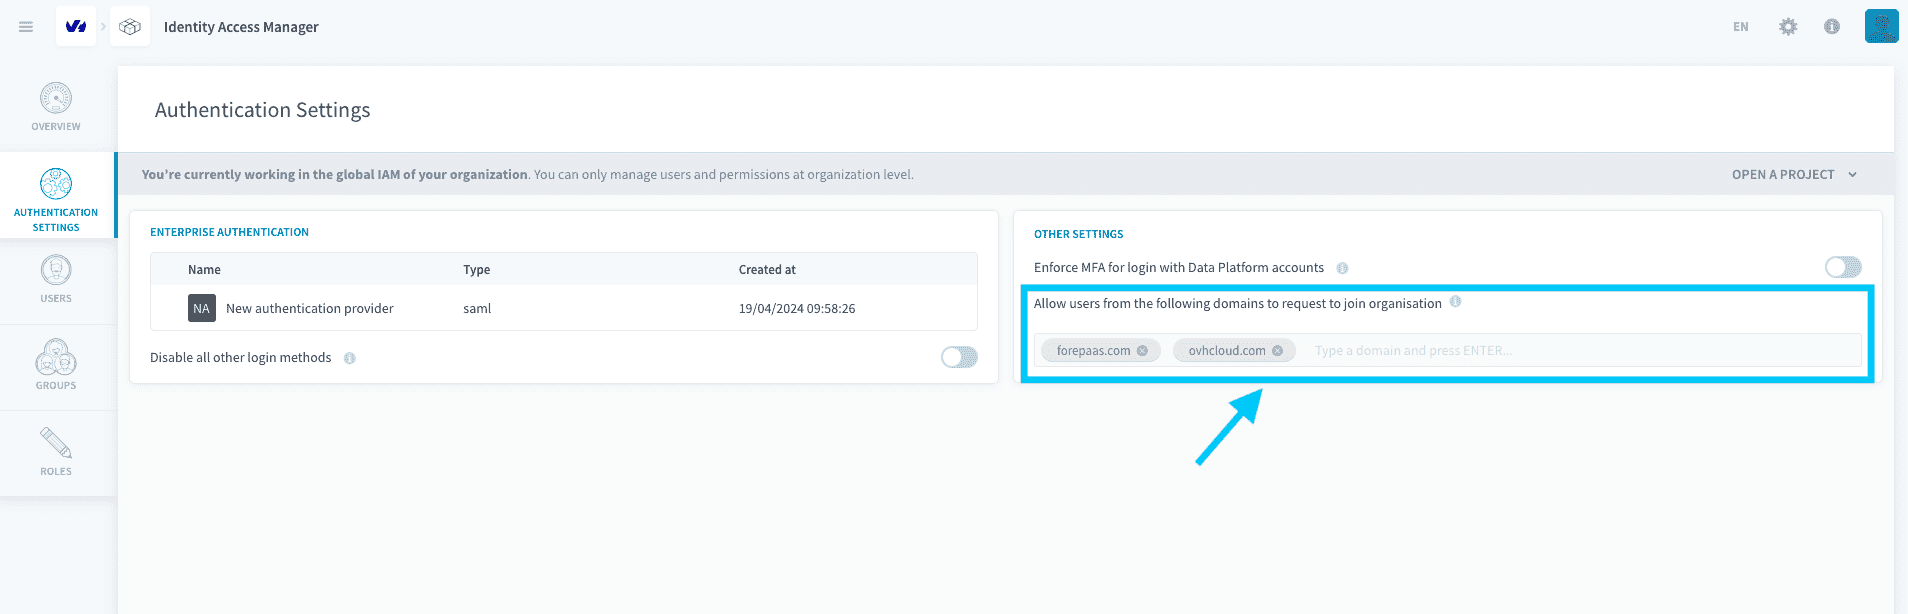
同じメールドメインを共有する多くのユーザー(例: 会社のメールドメイン)を追加する必要がないように、ドメインを参加をリクエストできるように許可として追加できます。これは、下記に示されたボックスに希望するドメインを入力し、ENTER をクリックすることで行います。
さらに詳しく
ソリューションの実装に関するトレーニングや技術サポートが必要な場合は、営業担当者にお問い合わせください、またはプロフェッショナルサービスページを訪れて、見積もりをリクエストし、専門家にプロジェクトを分析してもらってください。
Data Platform を構築するチームと直接質問し、フィードバックを共有し、交流するには、専用のDiscord チャネルを利用してください。
OVHcloud サービスについてサポートが必要な場合は、ヘルプセンターでリクエストを作成してください。
ユーザーコミュニティに参加してください。