

Azure AD を使用した SSO 認証の設定
会社で Azure Active Directory をお使いですか?Data Platform アプリにログインするためにそれを使用したい場合、このガイドはあなたのためのものです
目的
会社で Azure Active Directory をお使いですか?Data Platform アプリにログインするためにそれを使用したい場合、このガイドはあなたのためのものです。
IAM を開き、Auth. Provider をクリックします。
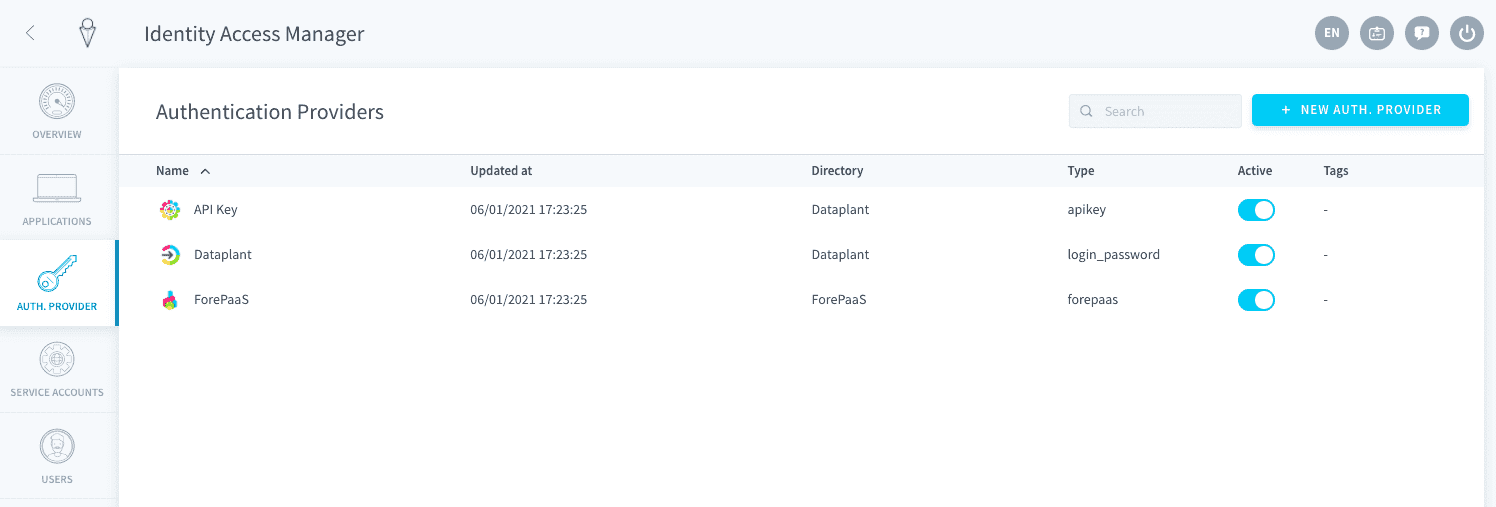
まだ行っていない場合は、新しい Azure AD 認証プロバイダーを追加してください。そうでない場合は、編集するだけです。
設定は2つの部分に分かれています。まず、Microsoft Azure 上の権限を設定する必要があり、その後、Data Platform Identity Access Managerで認証プロバイダーを設定します。
Azure の設定
Data Platform を Azure コンソールに登録する必要があります。https://portal.azure.com にアクセスしてください。
ステップ1. テナント ID を取得する
Azure Active Directory のインターフェースは時間の経過とともに変わる可能性があり、スクリーンショットが古くなっている可能性があります。下記の機能の一部を見つけることができない場合は、Azure AD ドキュメントポータルを参照してください。
Tenant ID は、Azure 会社環境の ID です。これを見つけるには、Azure サービスのリストから Azure Active Directory を選択します。次に、サイドバーで「プロパティ」をクリックします。
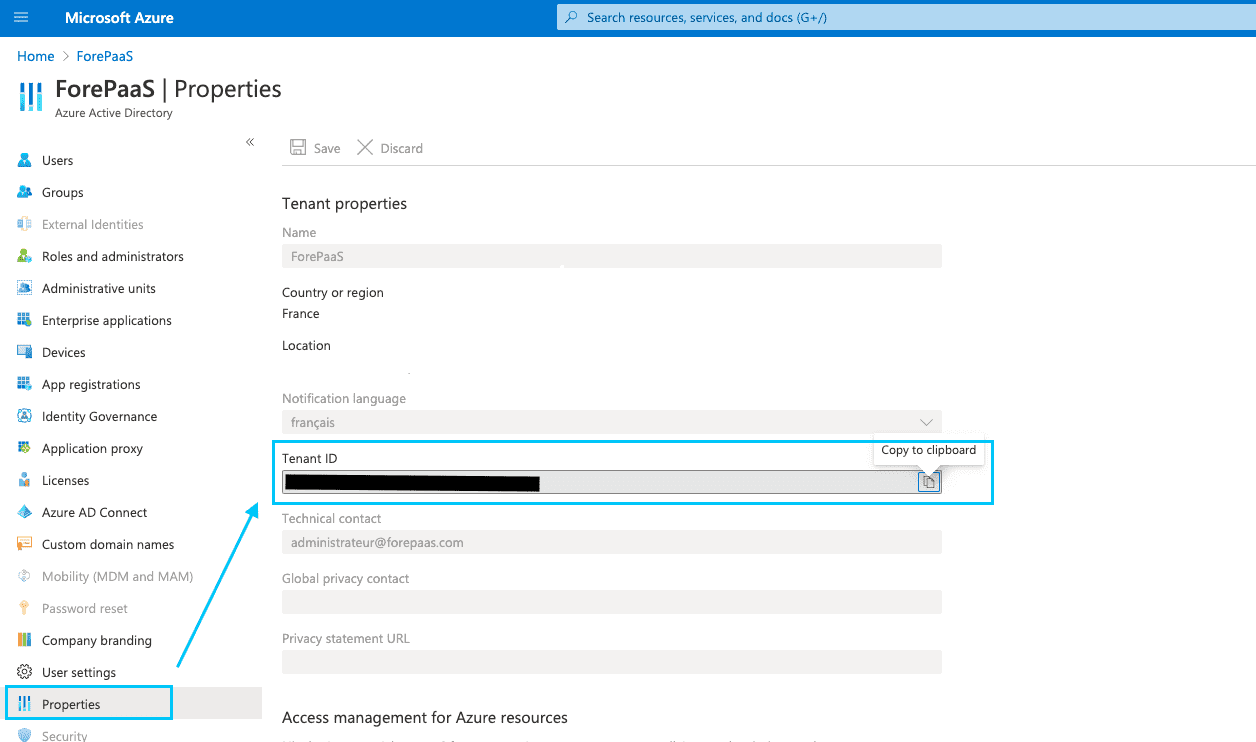
この ID は、IAM 設定中に後で必要になります。
ステップ2. Identity Access Manager を登録する
次に、Microsoft Azure AD 内にアプリケーションを登録する必要があります。これは、Azure に接続したい任意のアプリで動作しますが、今回は Data Platform IAM を直接登録します。
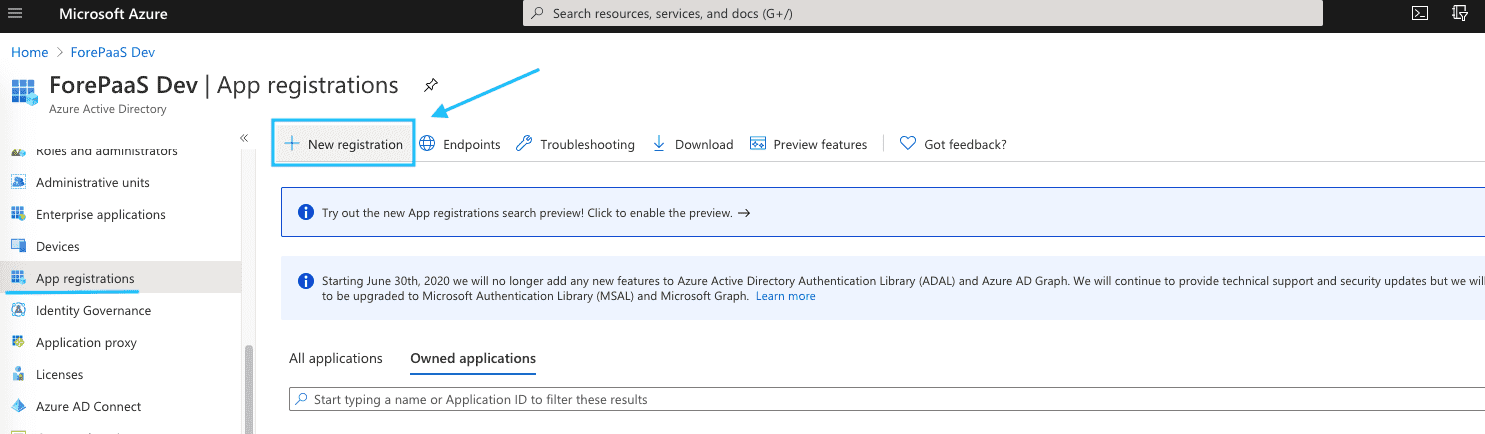
サイドバーで App Registrations を選択します。次に、New registration をクリックします。
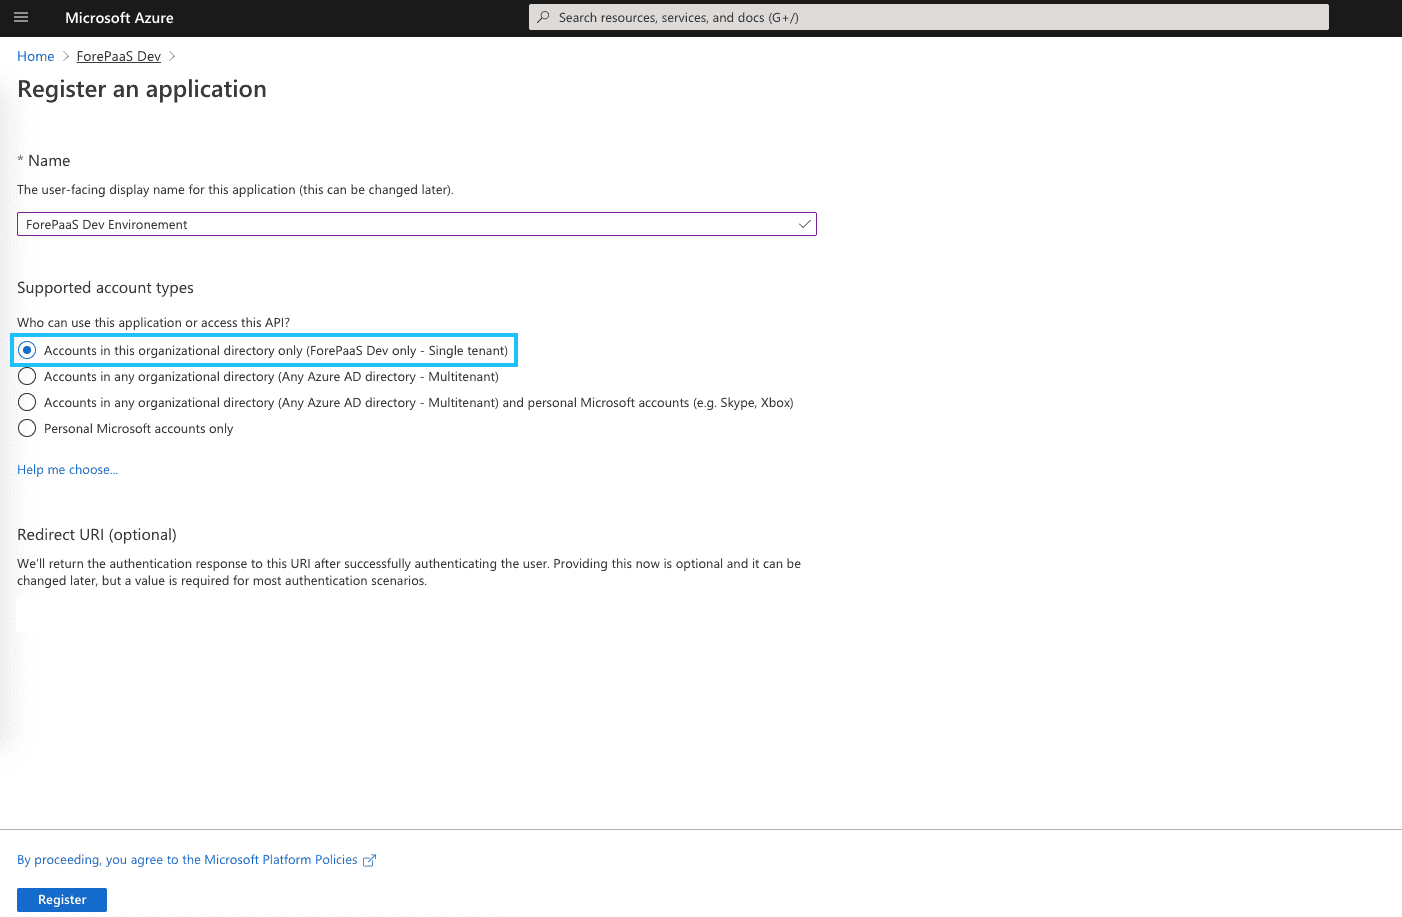
名前
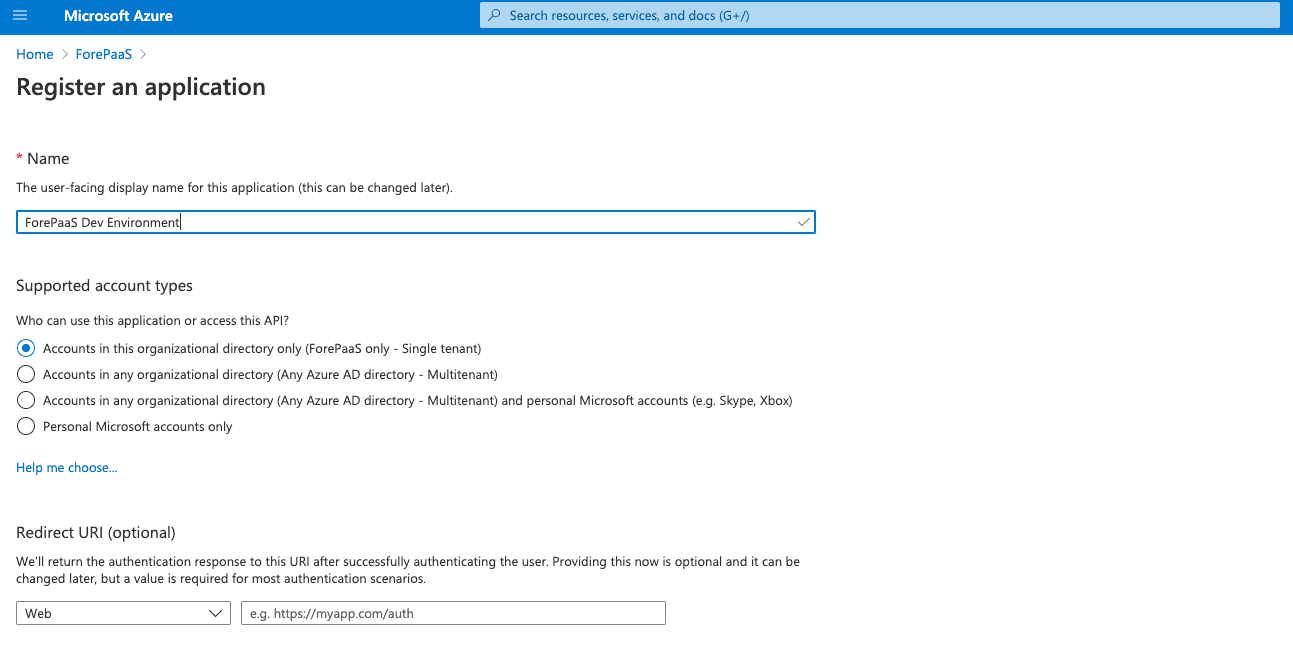
名前は純粋に説明的なものです。これは、Azure AD 内で設定を検索するのに役立ちます。
サポートされているアカウントの種類
このパラメータは、Data Platform IAM に認証するために使用できる Azure AD ディレクトリを指定します。Data Platform IAM にログインできるのは、あなたの AD だけにするために、この組織ディレクトリ内のアカウントのみ を選択することをお勧めします。
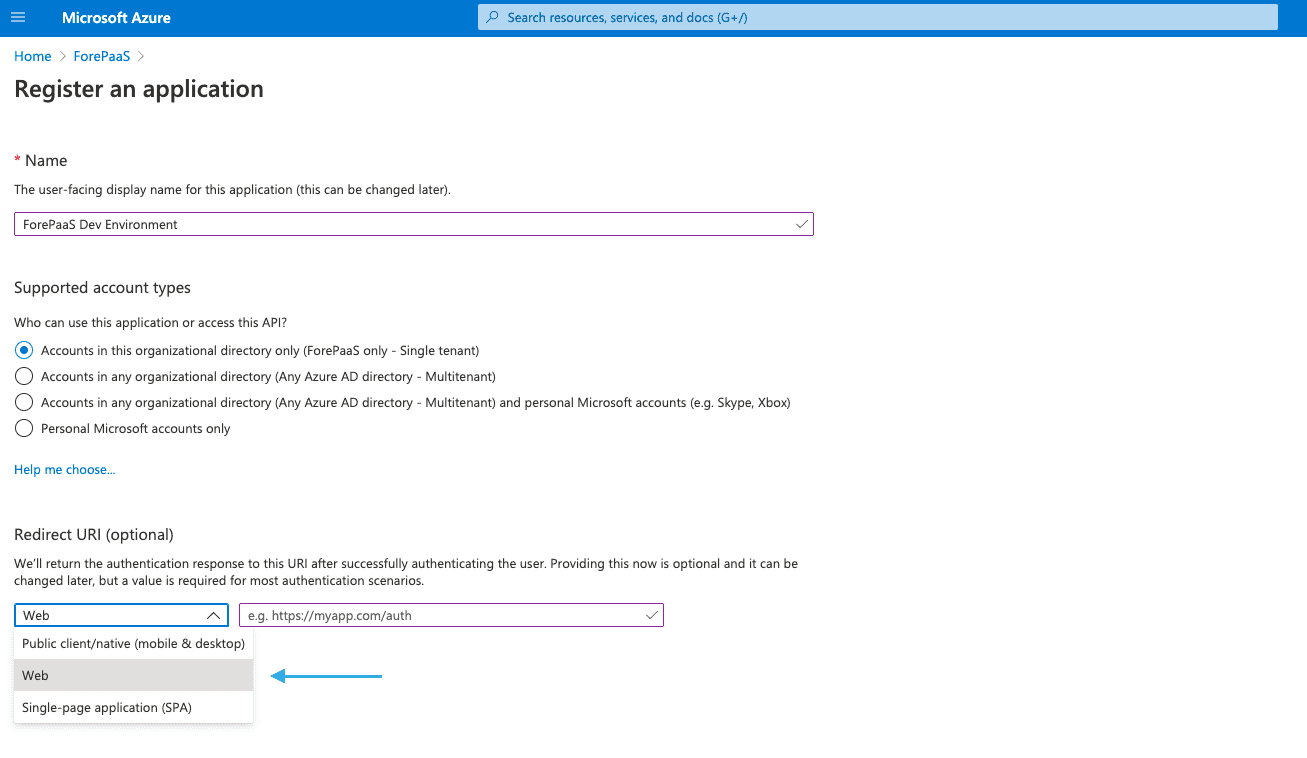
リダイレクト URL
Web を選択します。
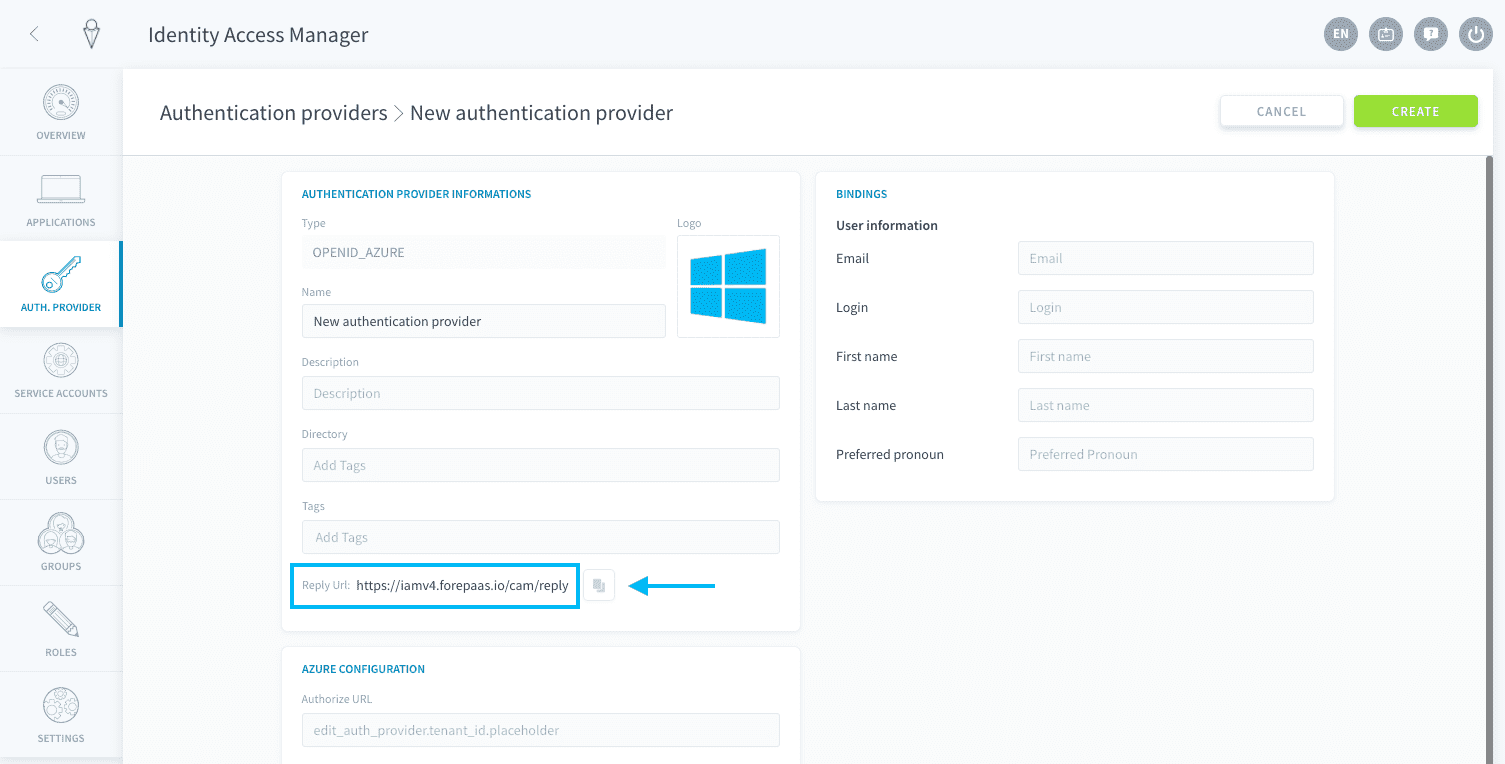
URL フィールドに、Data Platform で追加した新しい認証プロバイダーの Reply URL フィールドをコピーして貼り付けます(これは Data Platform IAM 全体で同じです)。
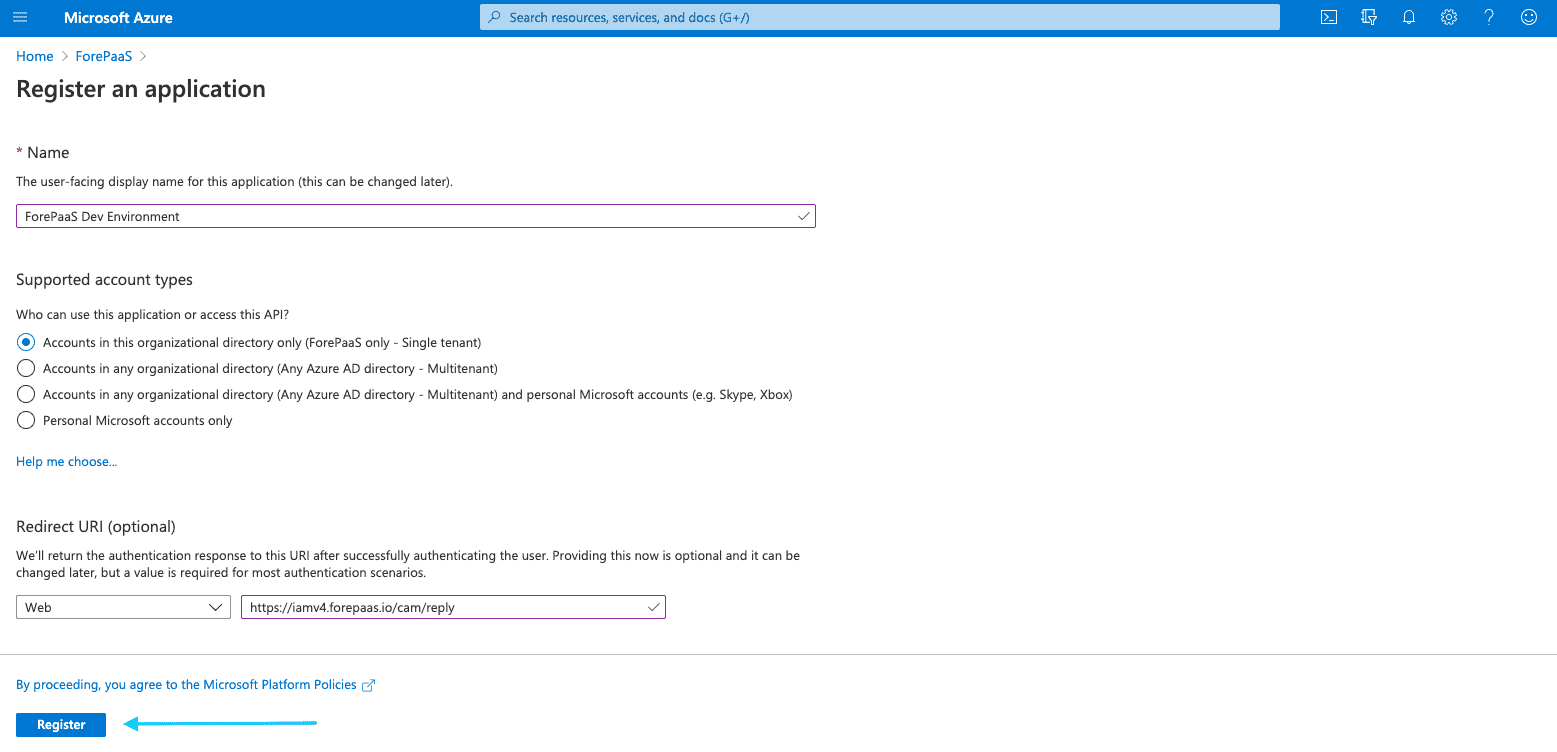
これで完了したら、Register をクリックします。
ステップ3. クライアント ID を取得する
Client ID は、新しく追加したアプリケーション(すなわち Data Platform IAM)のユーザー ID です。これは、その概要ページで Application (client) ID を探すことで見つけることができます。
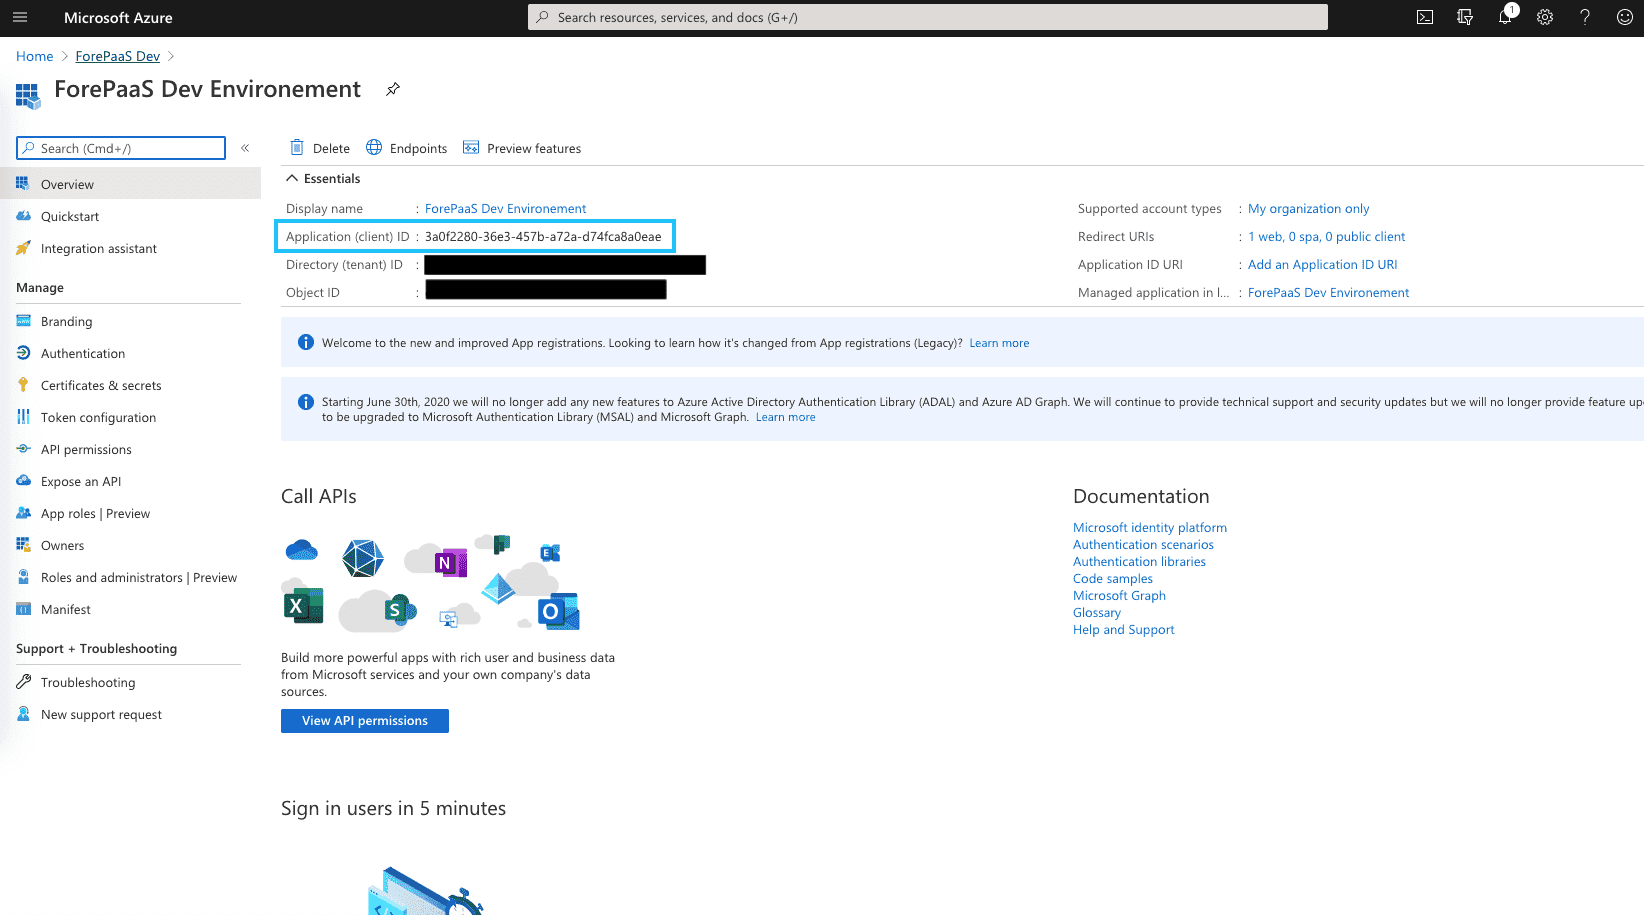
このクライアント ID は、IAM 設定中に後で必要になります。
ステップ4. クライアント シークレットを取得する
IAM アプリケーションのページで、サイドバーで Certificates & secrets をクリックします。New client secret をクリックします。
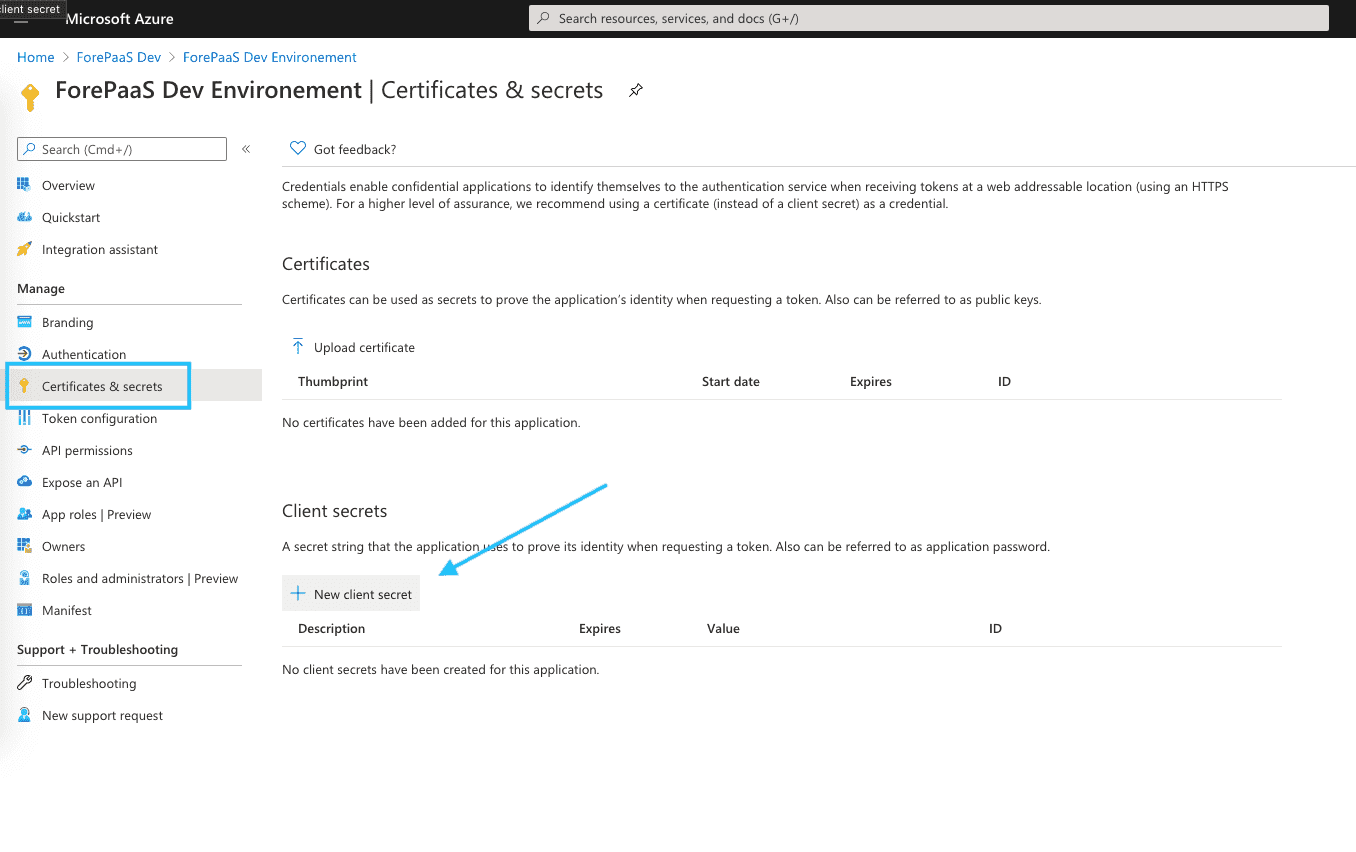
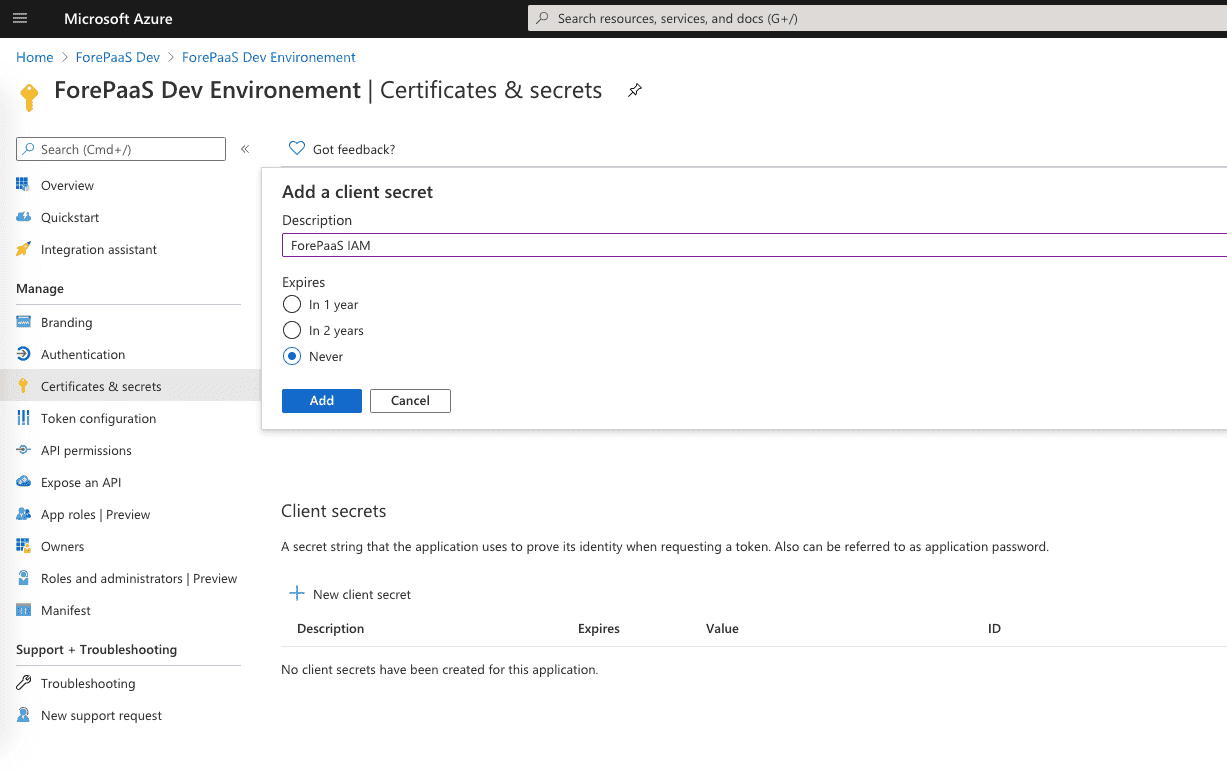
説明と有効期限を任意のものに設定し、Add をクリックします。
クライアント シークレットが作成されたら、Value をコピーして保存します。
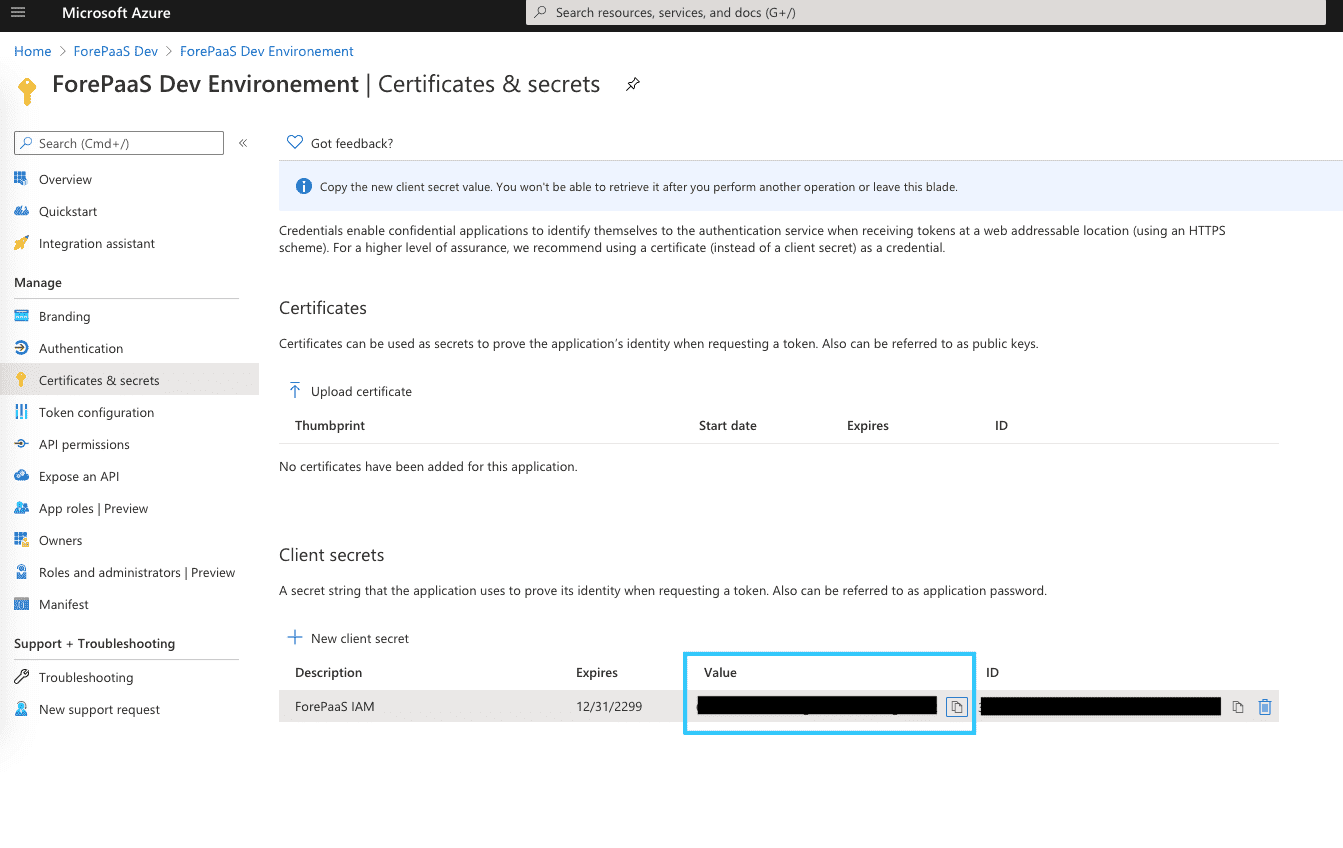
クライアント シークレットは、IAM 設定中に後で必要になります。
ステップ5. Azure AD から基本的な権限を有効にする
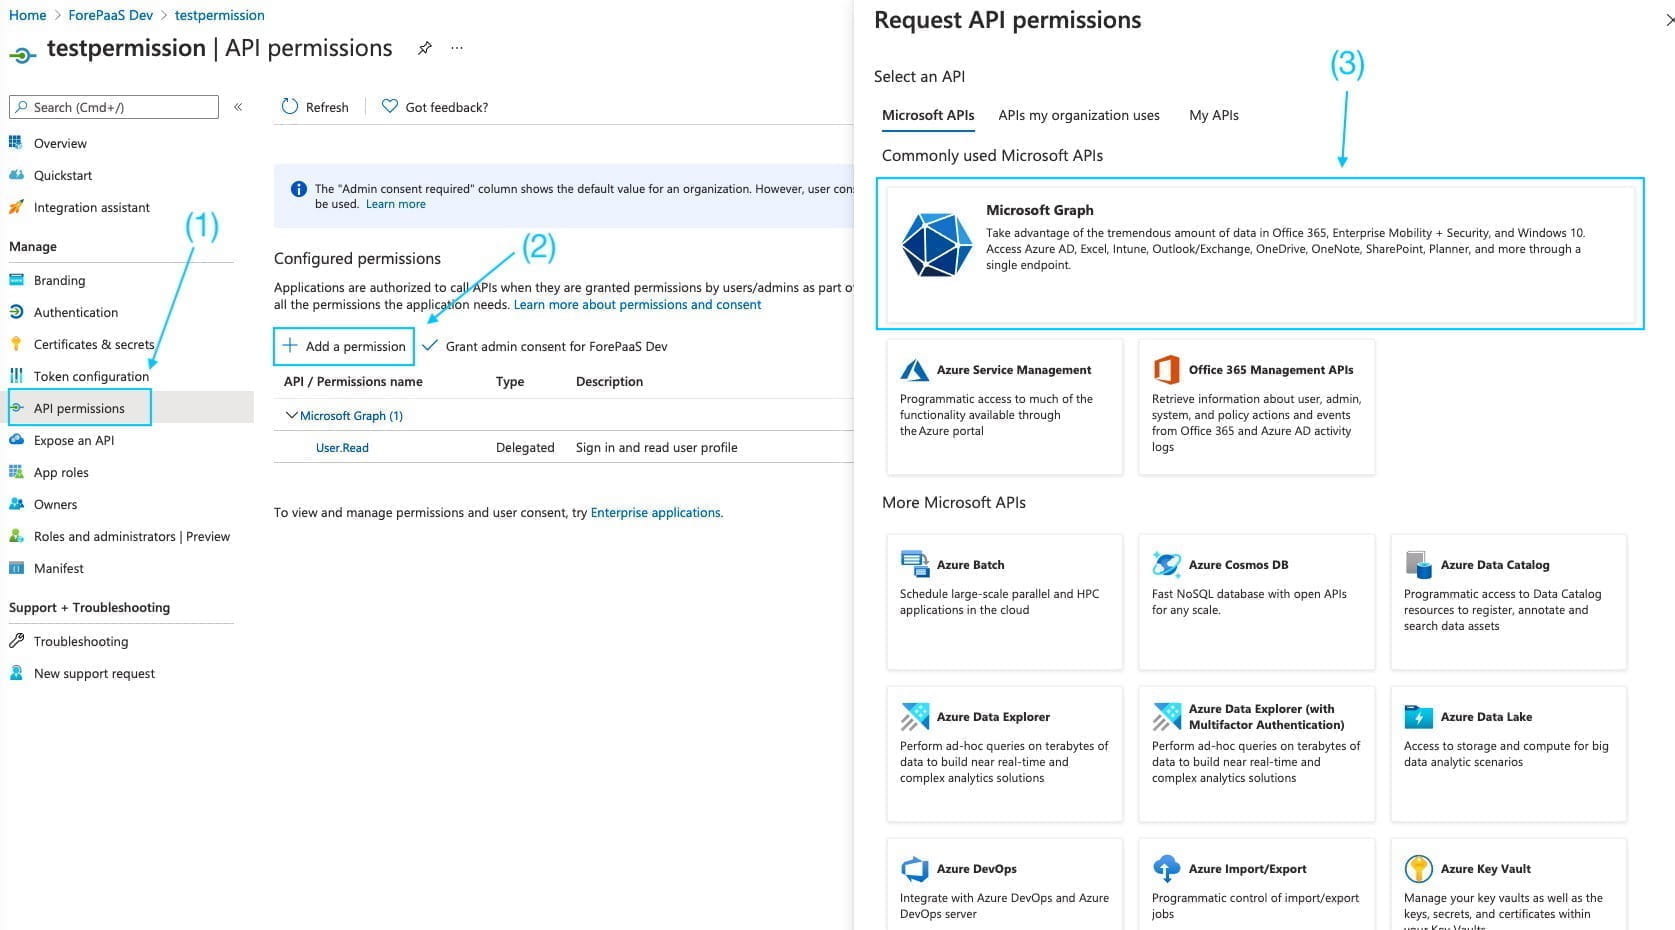
IAM アプリケーションのページで、サイドバーで API permissions をクリックします。New permission をクリックし、Microsoft Graph を選択します。
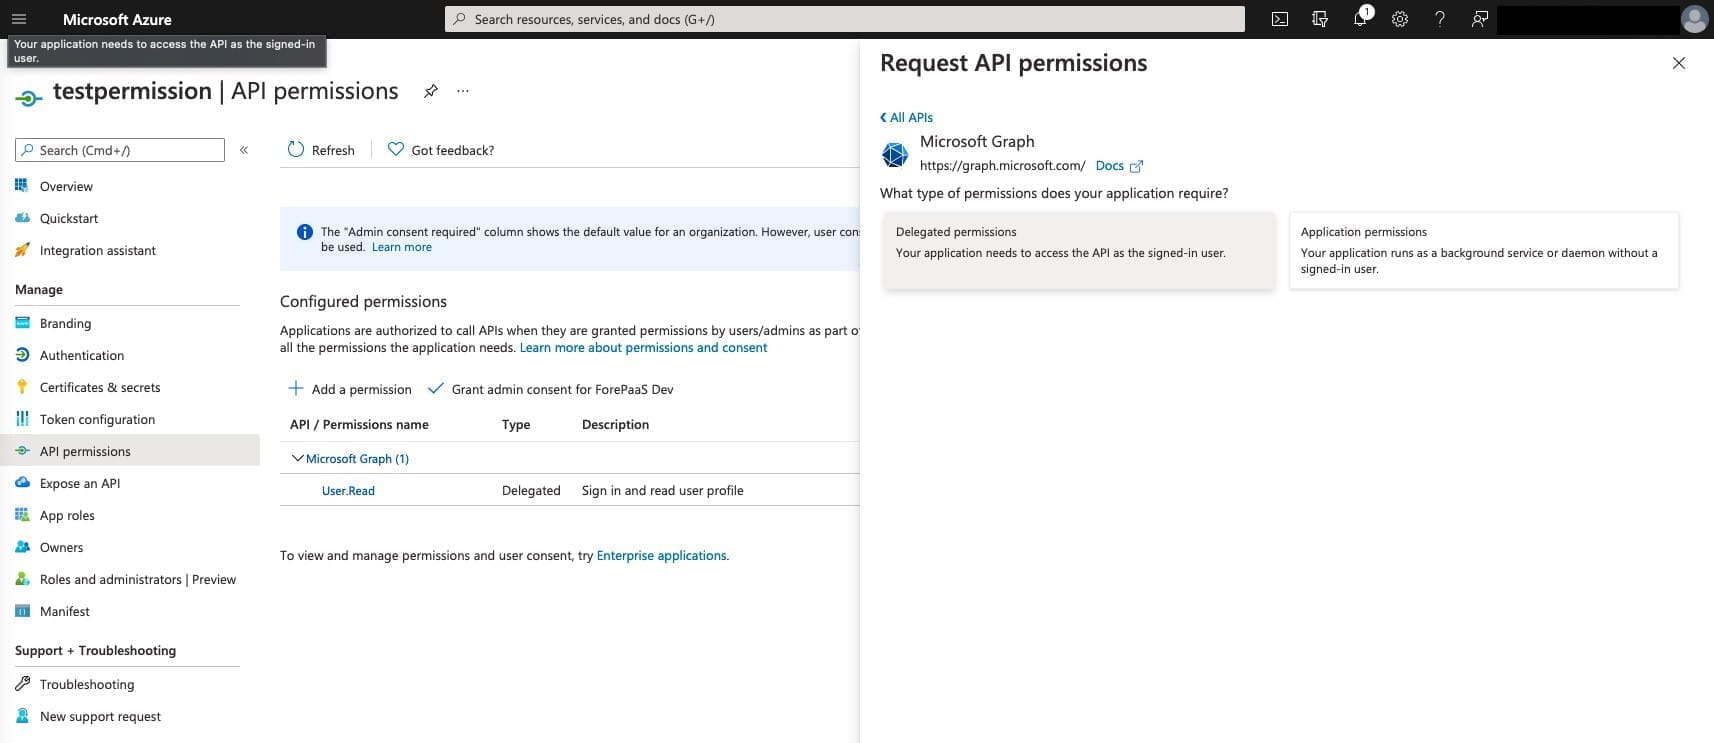
Delegated permissions を選択します。
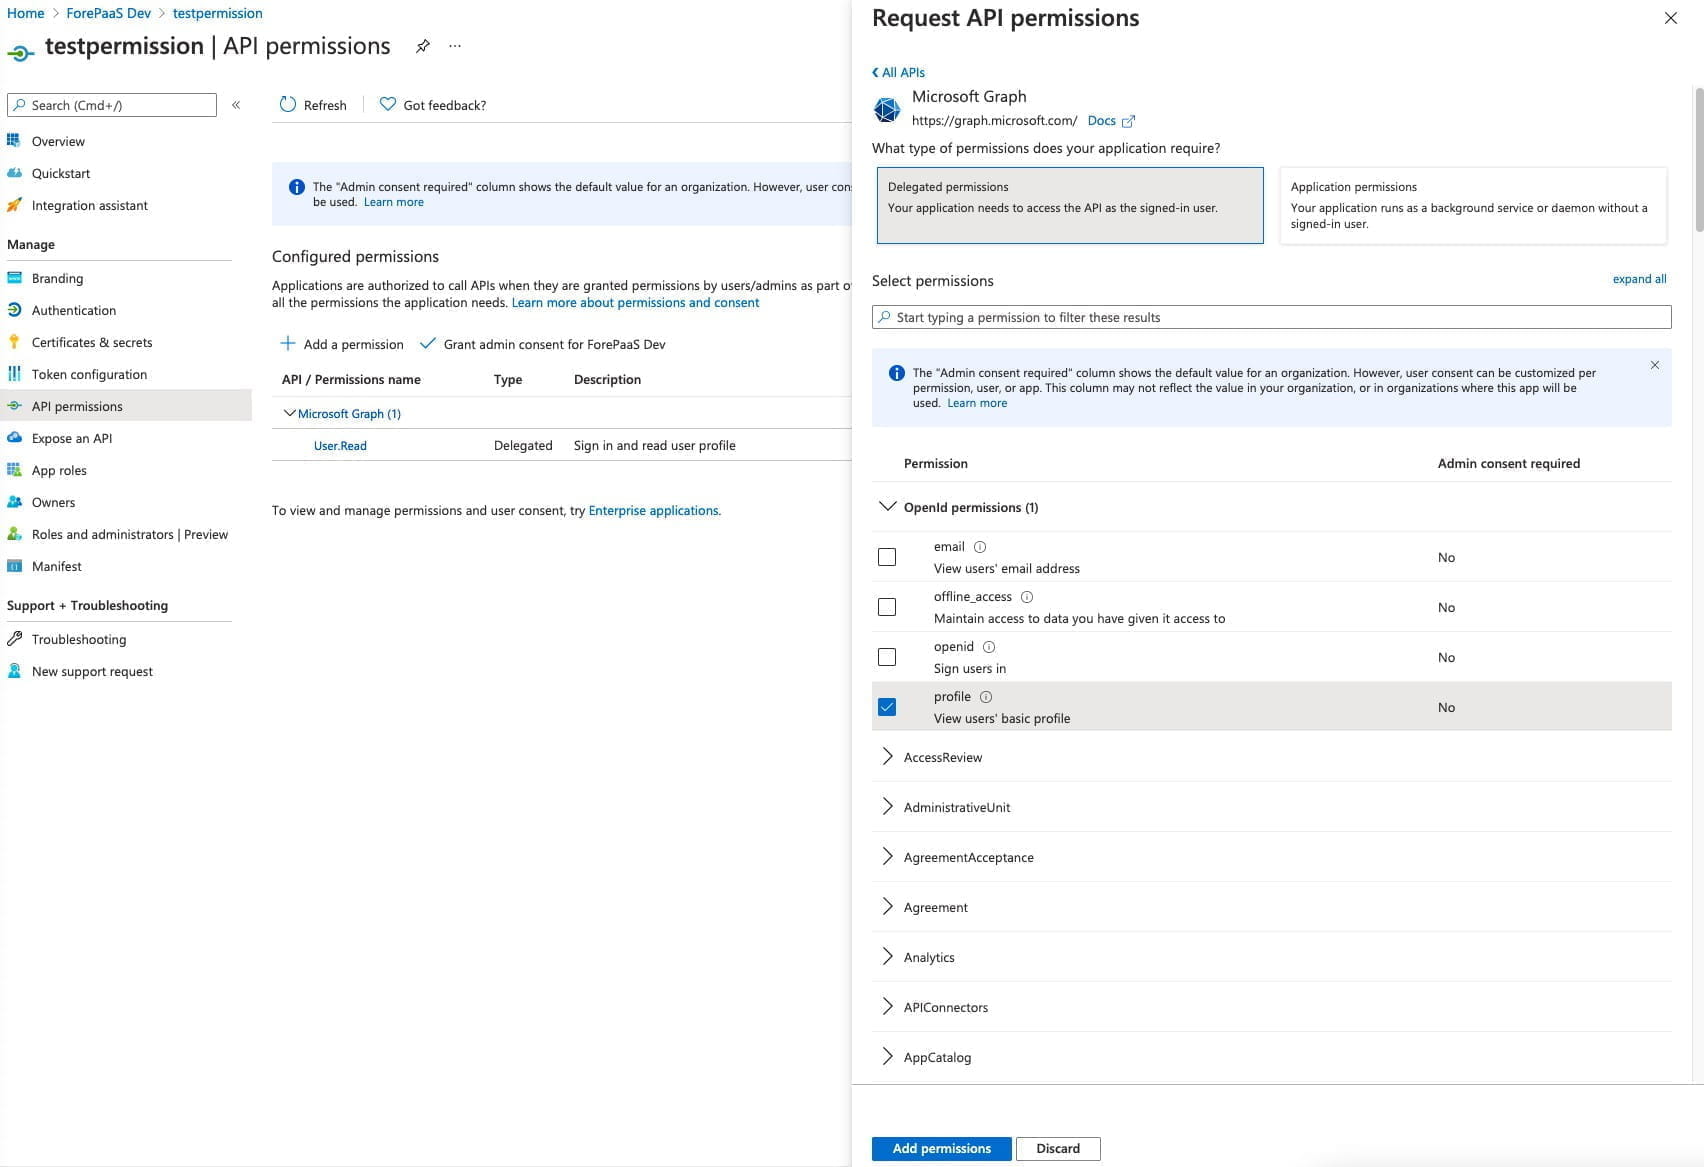
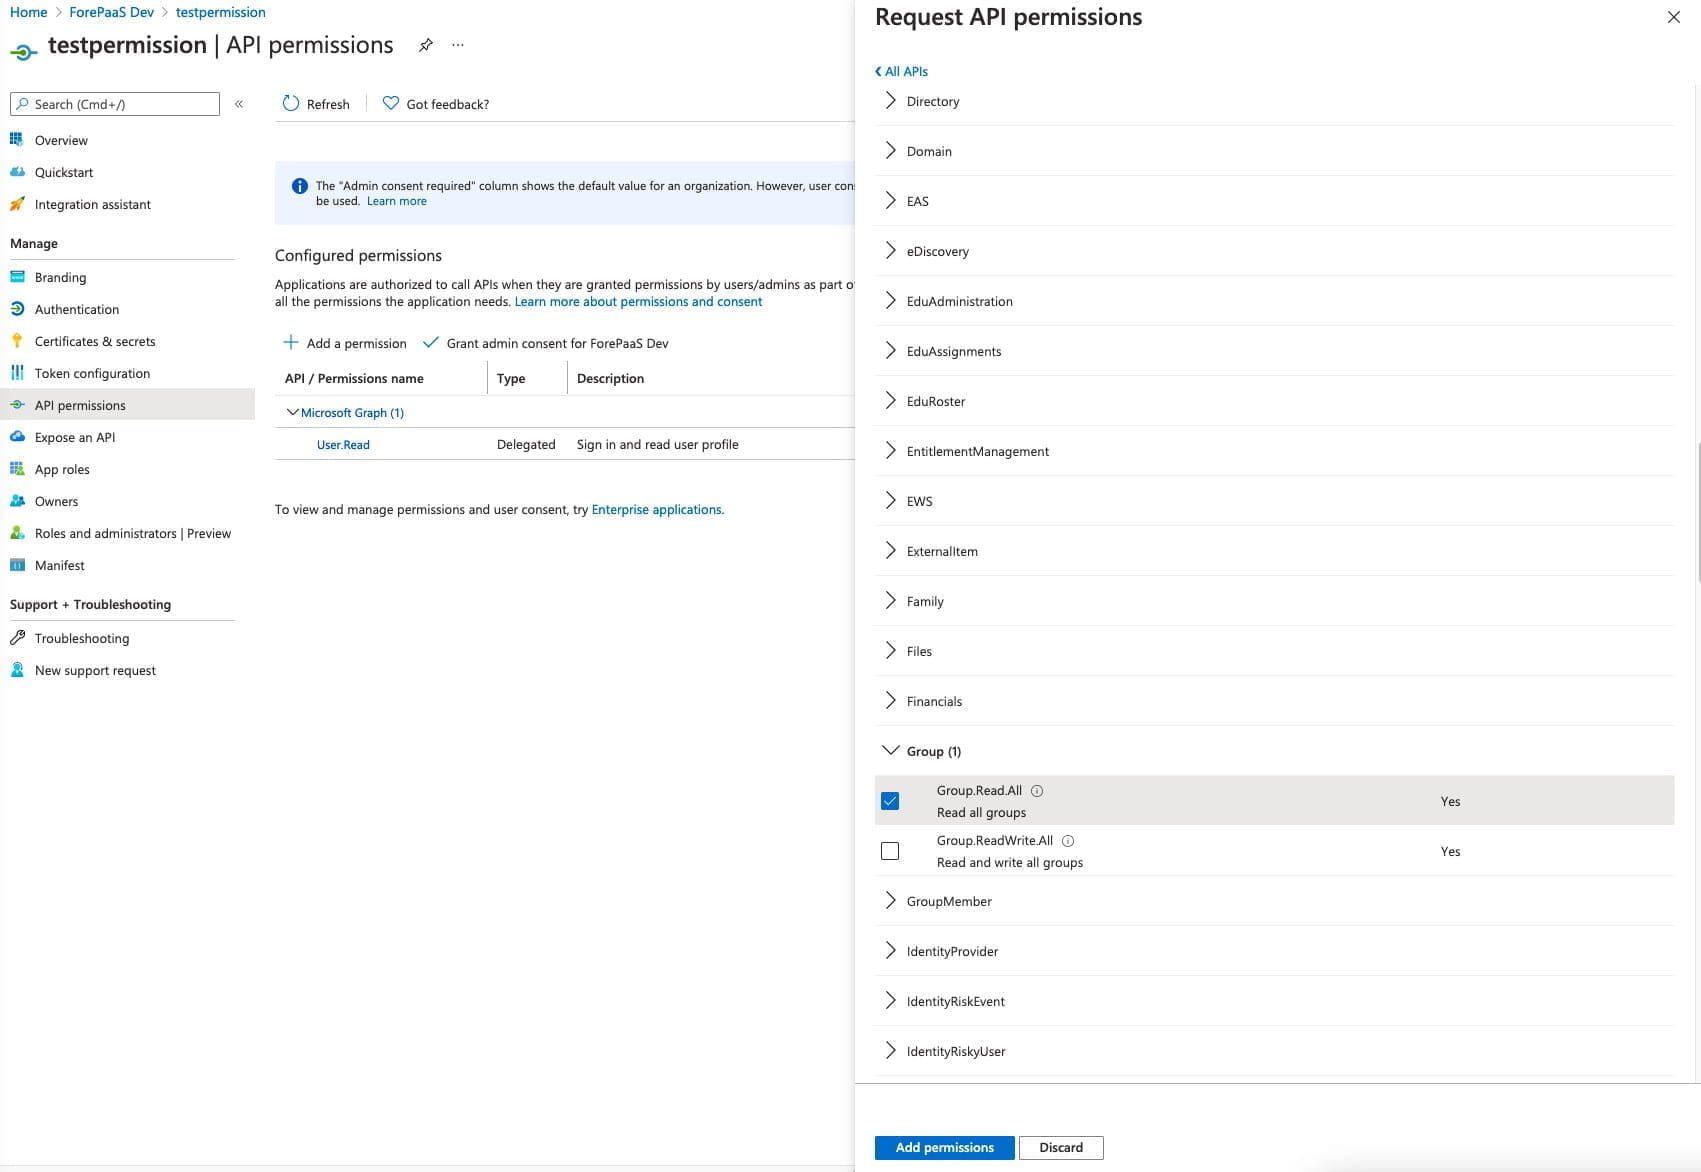
Data Platform 上の Azure AD 認証プロバイダーの機能全体を動作させるには、2つの権限を追加する必要があります。
- profile: この権限は、UserInfo エンドポイントを使用して Azure AD からユーザー情報を取得する必要がある場合に必要です。
- Group.Read.All: この権限は、カスタム マッピングのために Azure AD からグループのリストを取得する必要がある場合に必要です。
それらをリストから見つけて、両方を追加します。
最後に、Grant admin consent for your-app をクリックし、確認します。
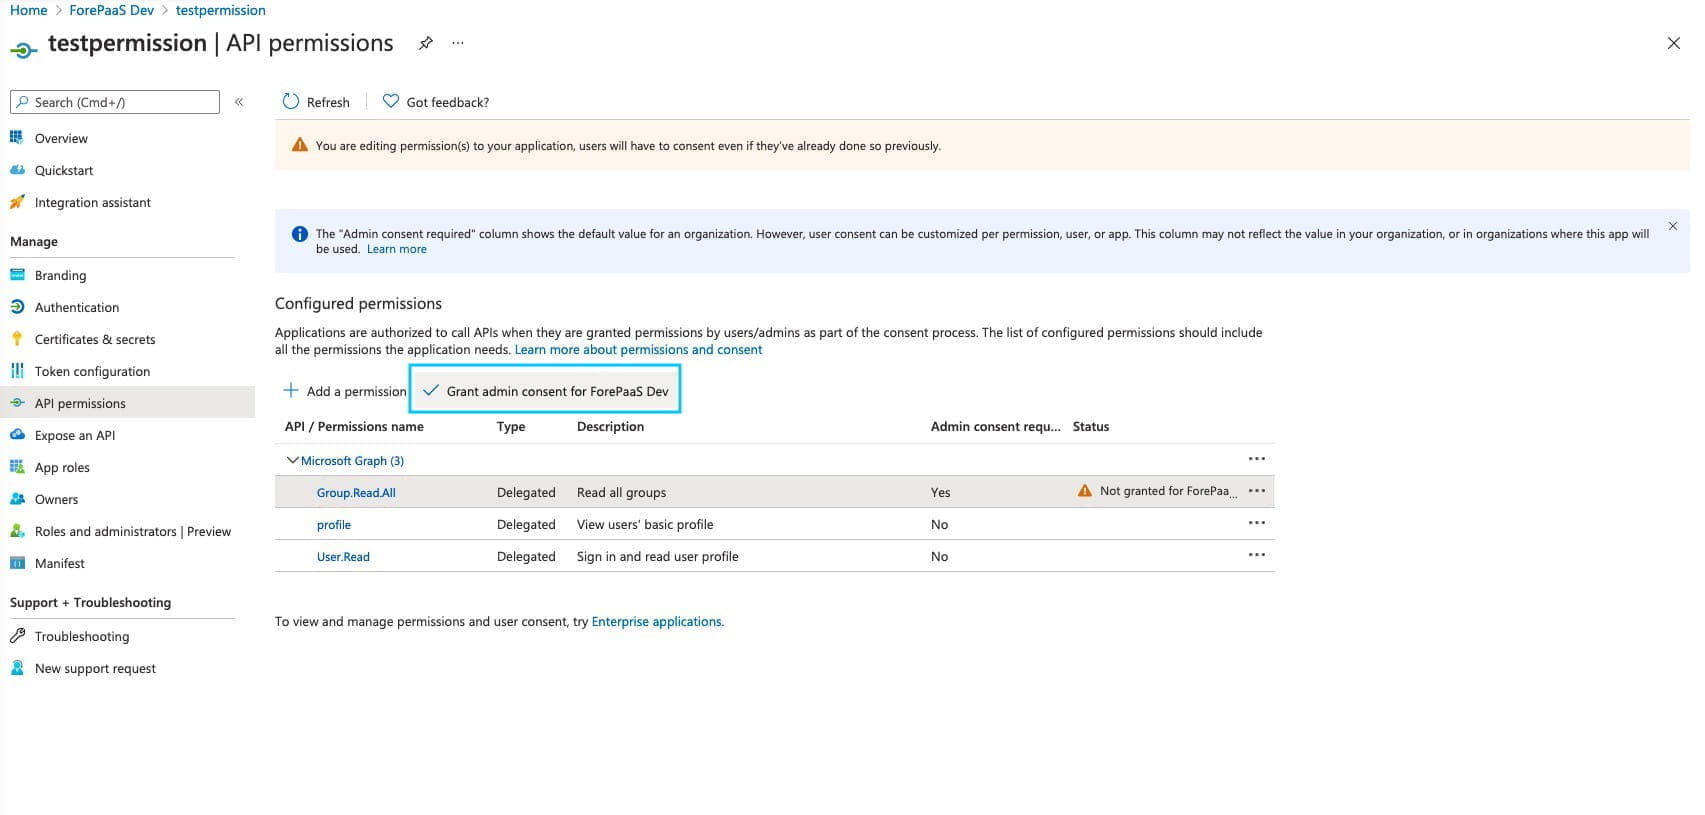
すべての権限が正しく追加されたら、画面はこのようになります。
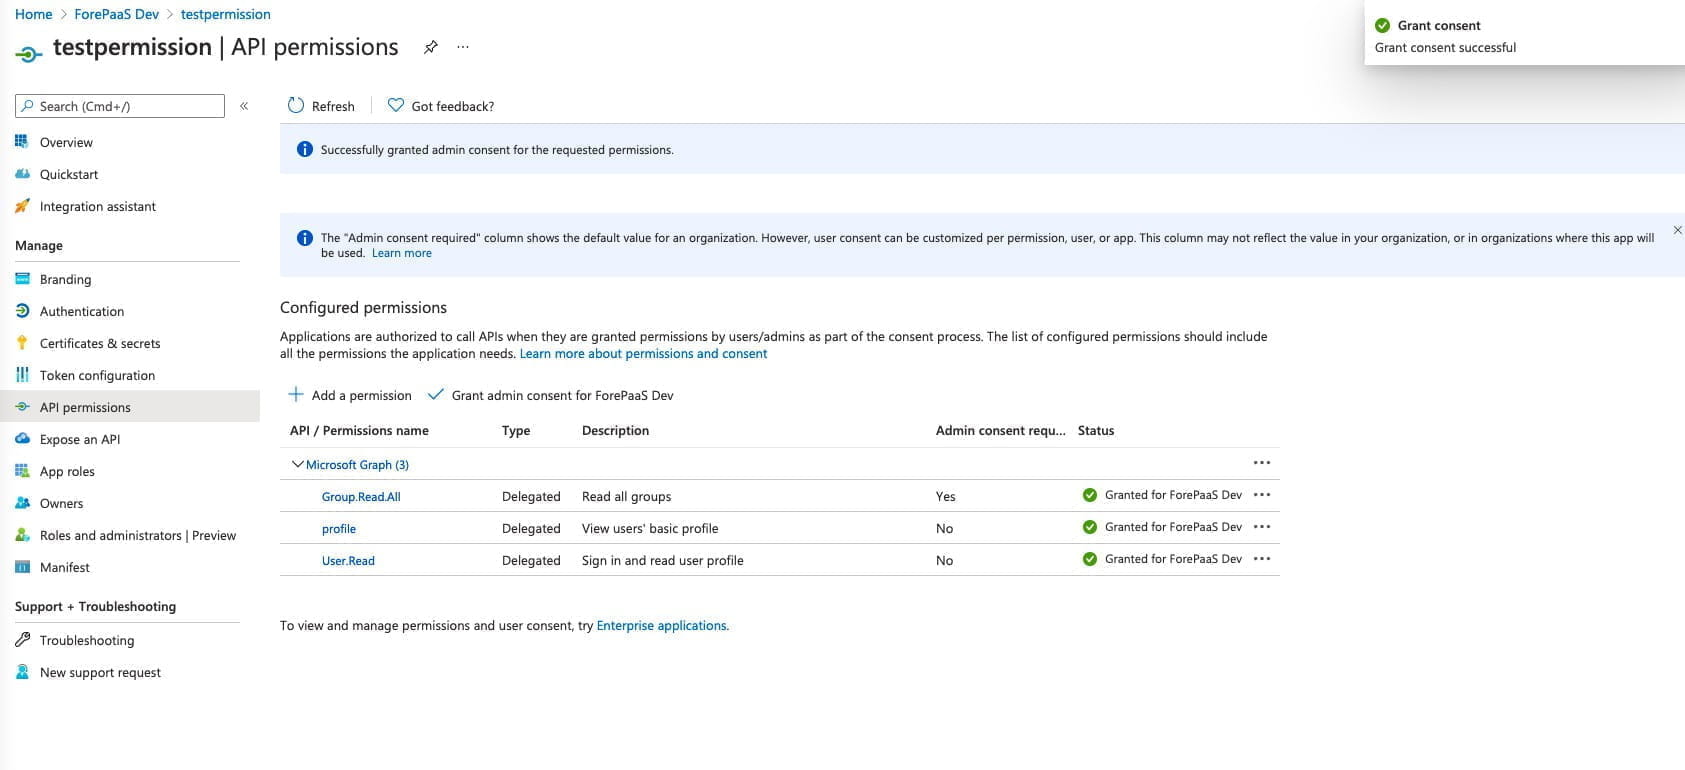
まとめ
すべての前の手順を正しく実行した場合、この情報のリストを持っているはずです。
Azure ポータルから新しいアプリケーションの設定をさらにカスタマイズしたい場合は、Azure AD のドキュメントを確認することをお勧めします。
Data Platform Identity Access Manager の設定
Data Platform Identity Access Manager で新しい認証プロバイダーを設定する必要があります。
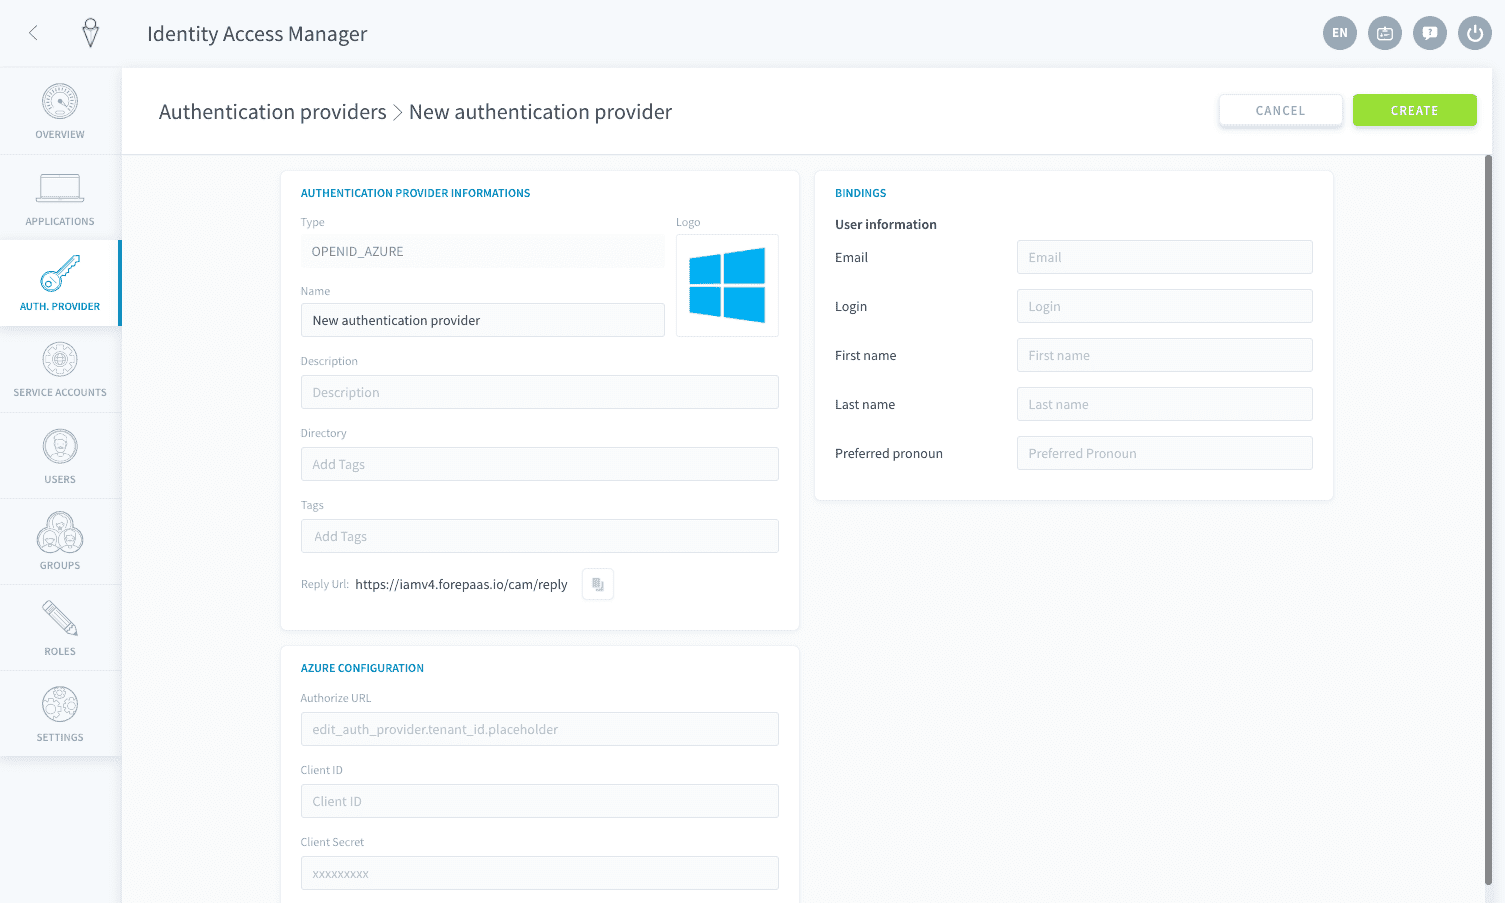
基本情報の入力
- 名前 / 説明: これは新しい認証方法の内部名と説明です
- ディレクトリ: これはこのディレクトリから作成されるすべてのアカウントの統一タグです。例えば、Azure を入力できます
- タグ: これはさらにタグ付けオプションを提供します。完全にオプションです
- リプライ URL: これは認証プロバイダーがリダイレクトする Data Platform の URL です
- アクティブ: これはこの認証プロバイダーがログインに使用できるかどうかを指定します
- デバッグモード: これはオンにすると、Control Center で認証ログを表示できるようになります
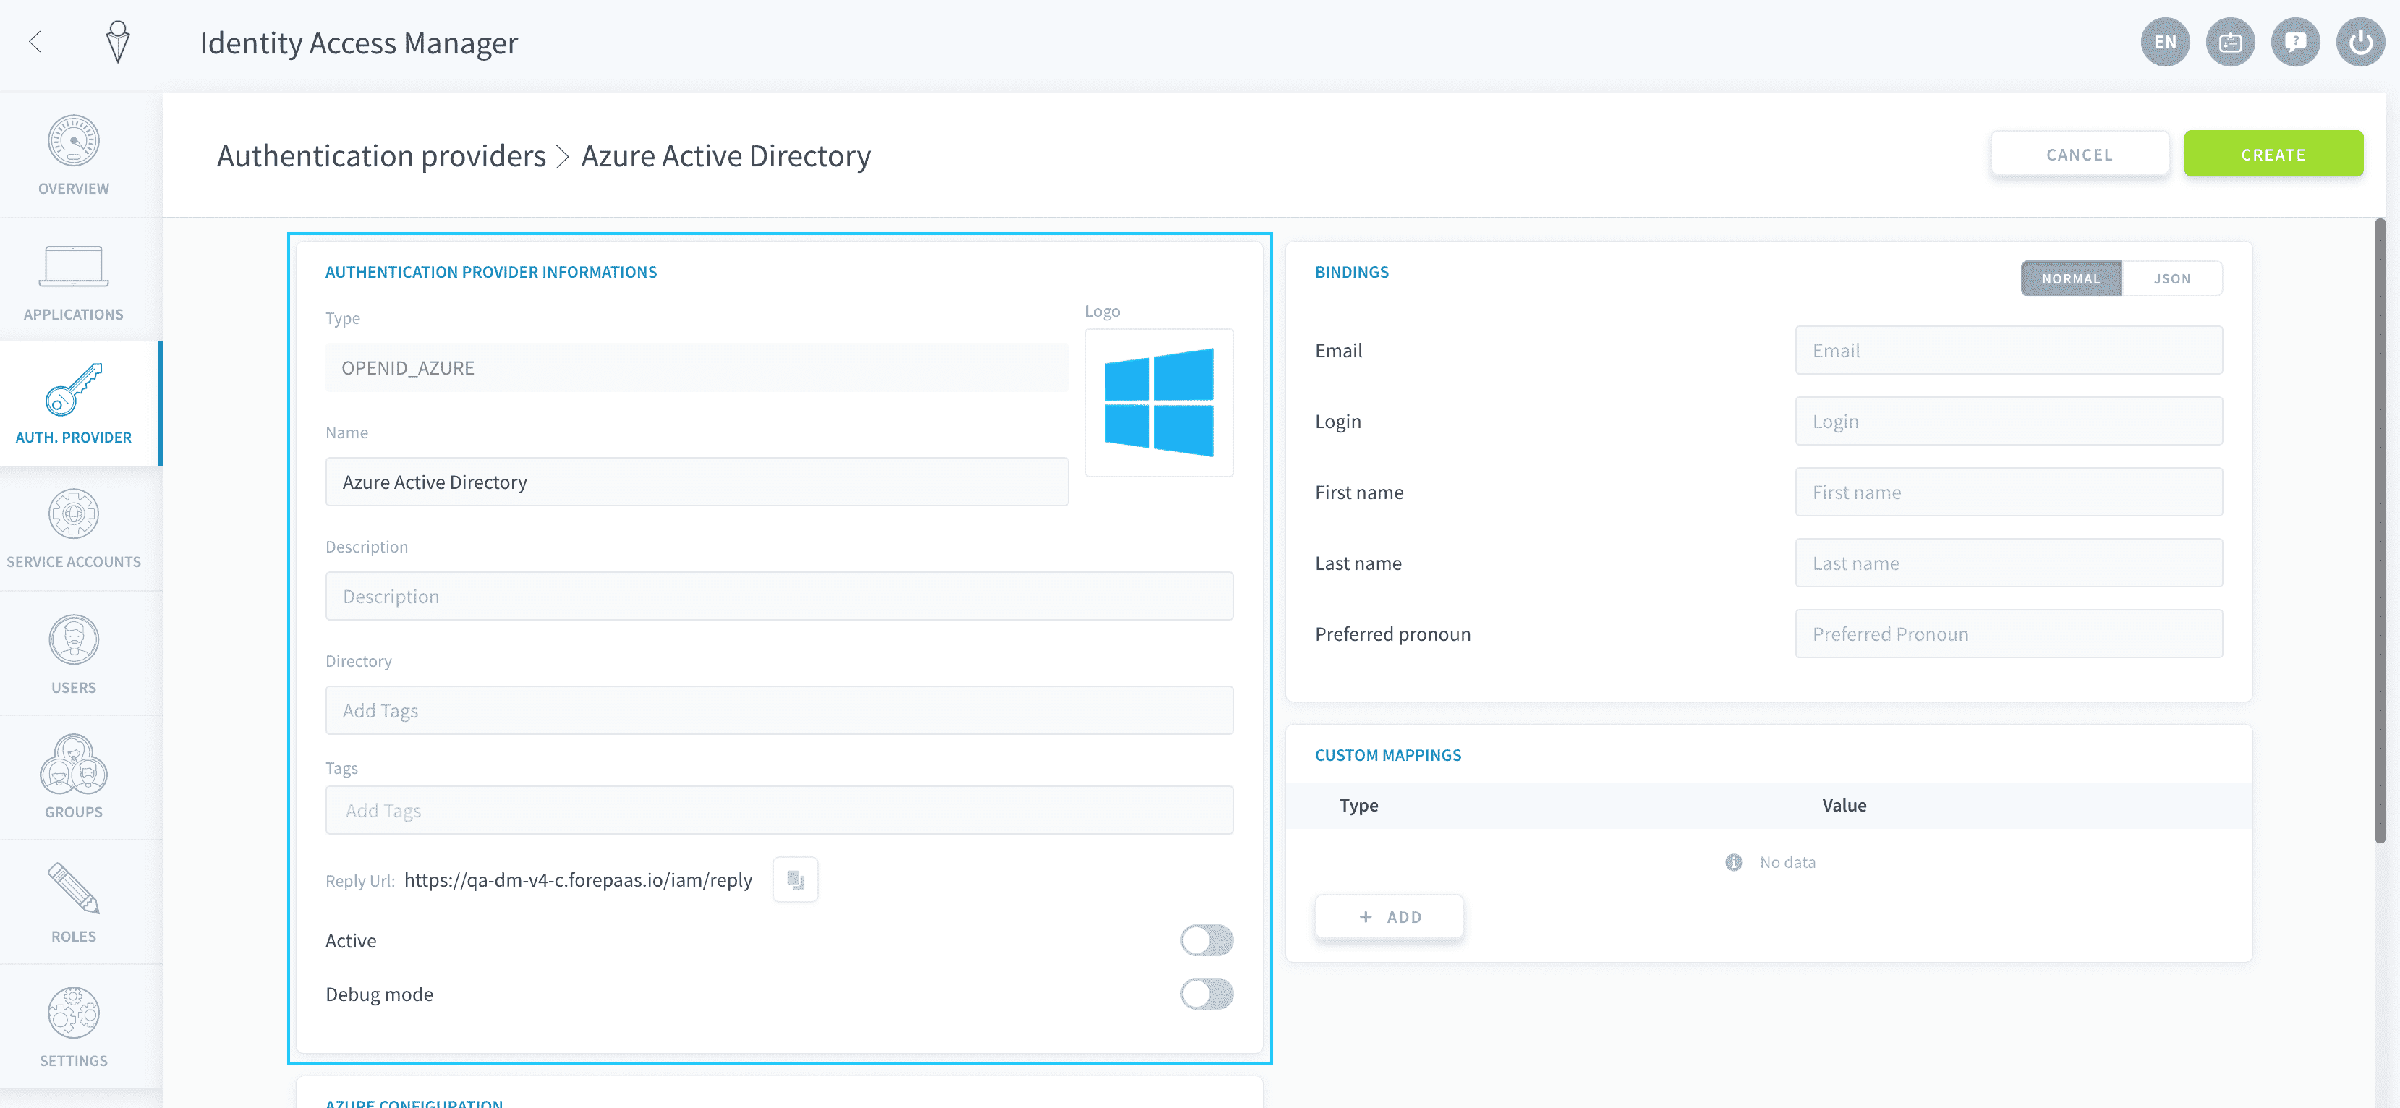
Azure 設定の入力
Azure Configuration パネルを見つけてください。
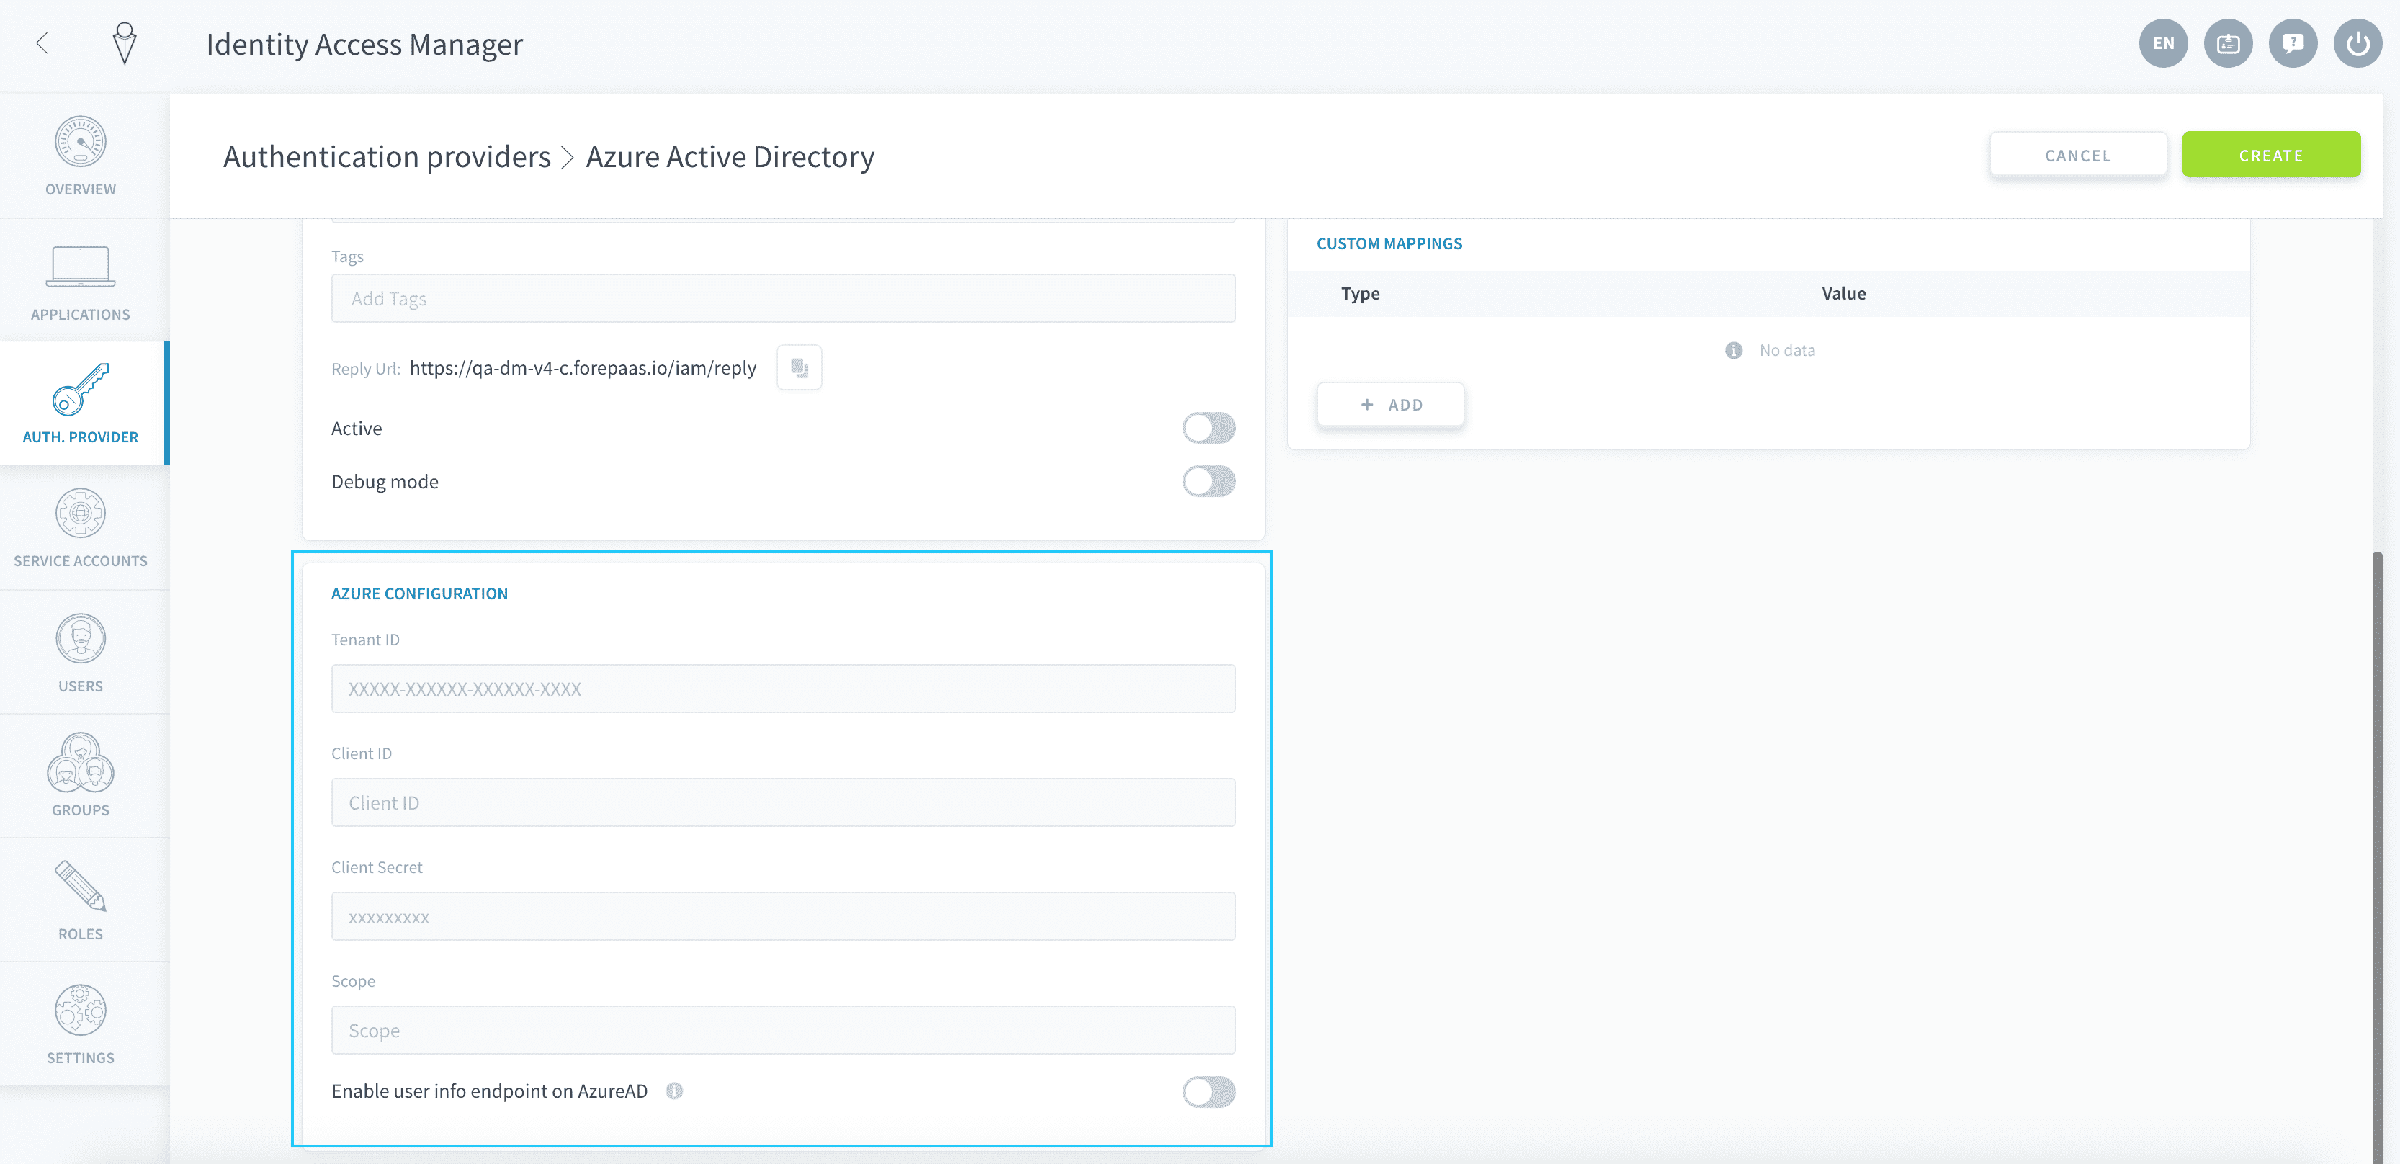
前のセクションで Azure で収集した情報を次のように入力してください:
- テナント ID: テナント ID (Azure の設定のステップ 1 で取得)
- クライアント ID: クライアント ID (Azure の設定のステップ 3 で取得)
- クライアント シークレット: クライアント シークレット値 (Azure の設定のステップ 4 で取得)
- スコープ: これは Data Platform が Azure AD からアクセスできる情報の量を表します。このフィールドはオプションです: 空白のままにすると、
openid email profileの値が使用されます - AzureAD でユーザー情報エンドポイントを有効にする: このエンドポイントは、IAM が Azure AD Graph API に対して追加の
GET https://graph.microsoft.com/v1.0/users/me呼び出しを行うことを可能にします。その結果、標準の OpenID フィールドに加えて、応答に "user" サブオブジェクトが追加されます。これにより、ユーザーの追加情報(例: 職位)を取得できます
バインド
Bindings パネルは、Azure AD と Data Platform の間のフィールドのマッピングをカスタマイズできます。
メール、ログイン、名前、姓はデフォルトでマッピングされています。
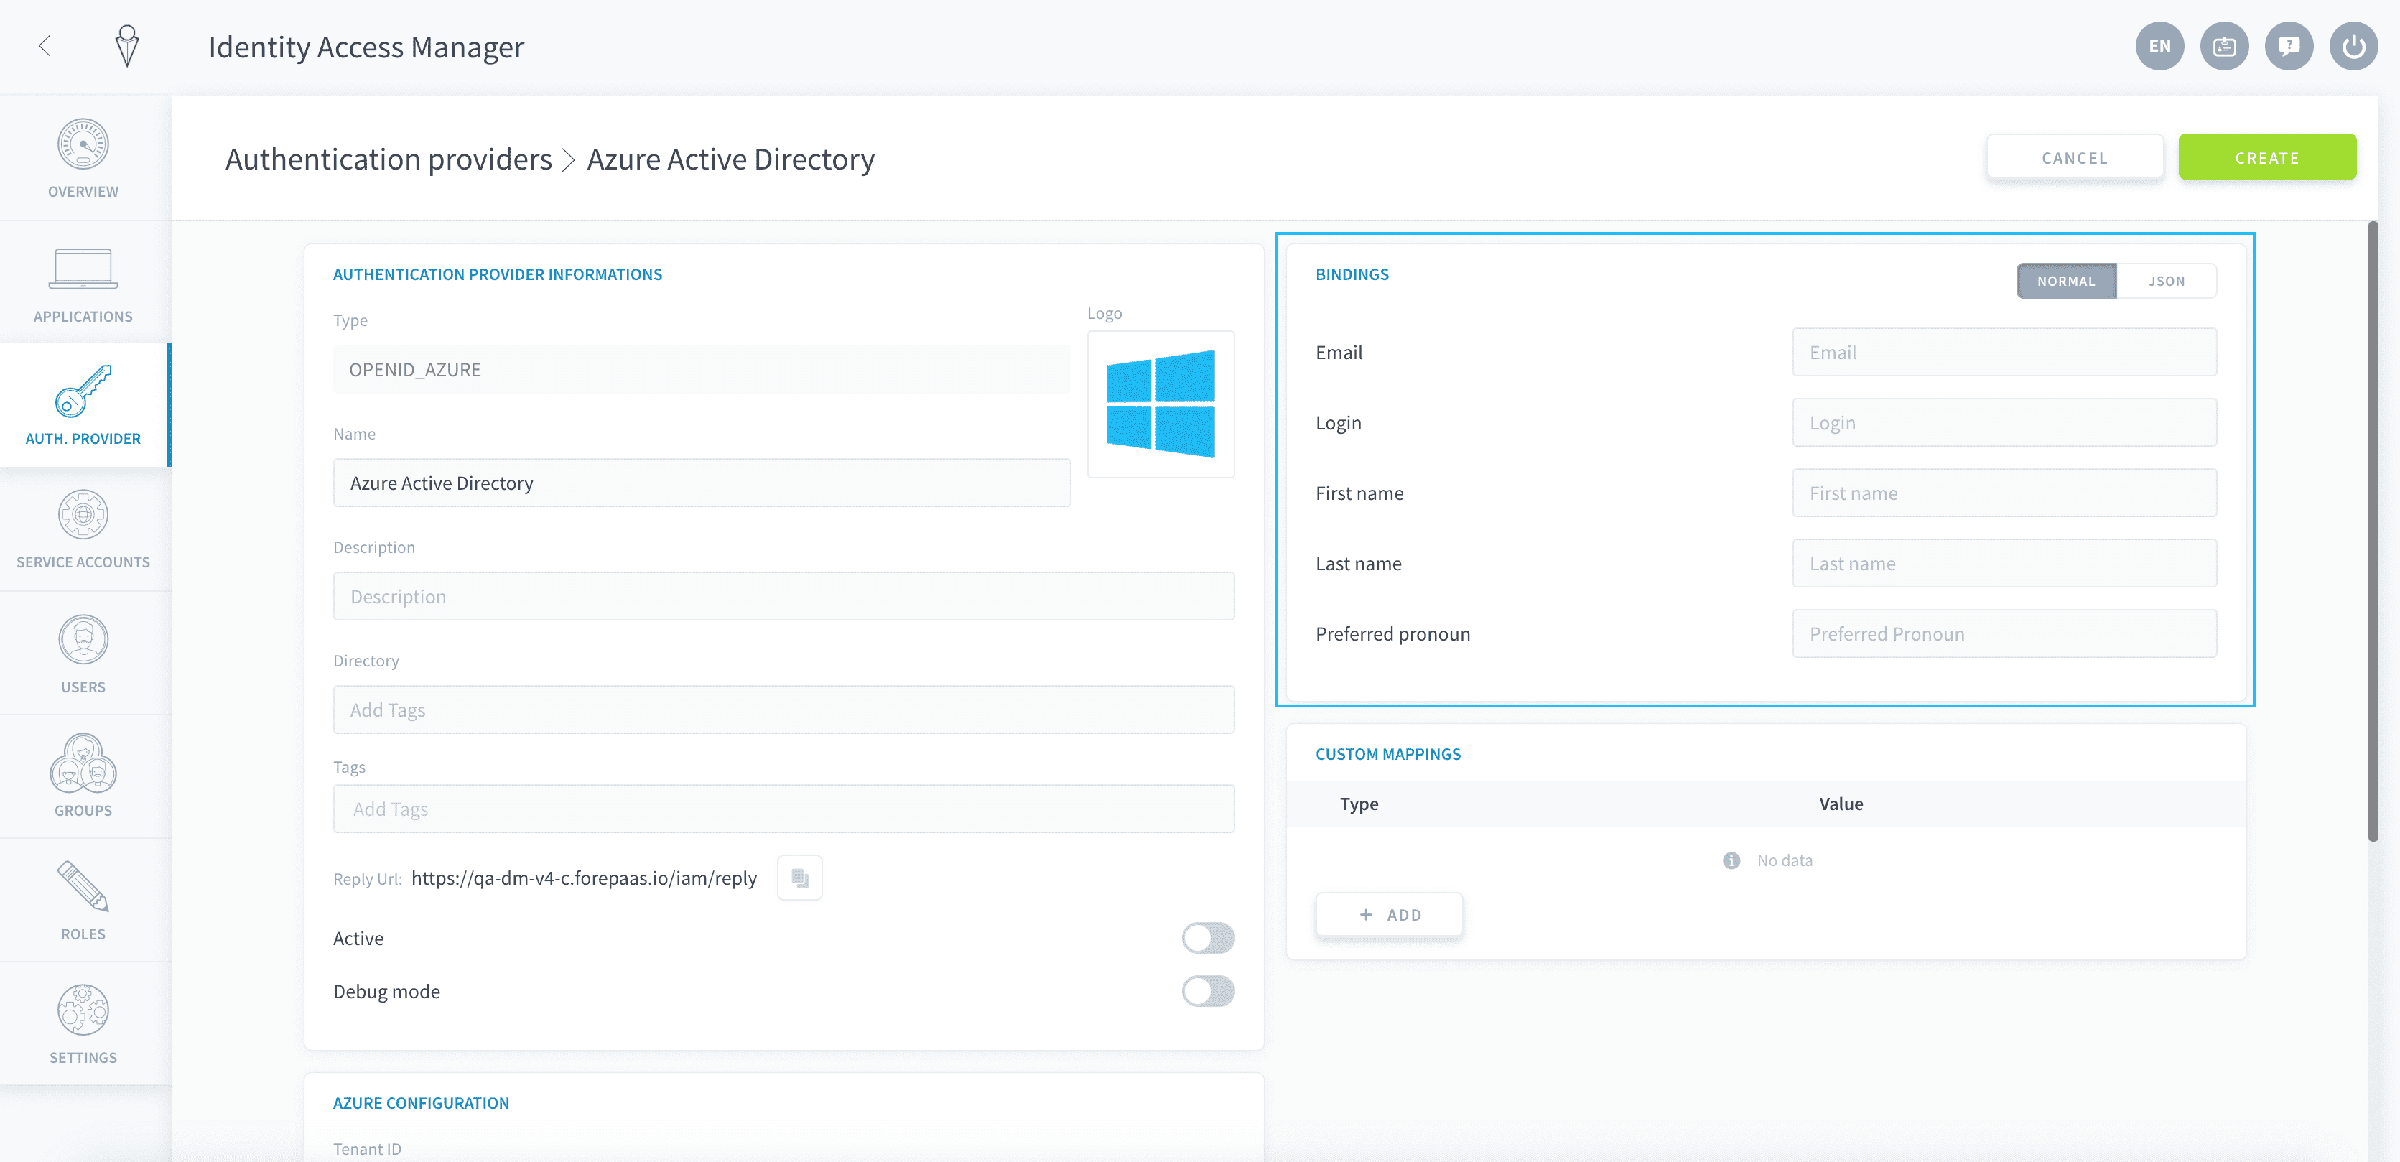
Azure AD から Data Platform Identity Access Manager に追加情報(例: 職位)を保存する必要がある場合は、バインドをオーバーライドできます。
バインドを設定する最も簡単な方法は、ユーザーのログインから応答を取得することです。以下の手順に従ってください:
1 - 新しく設定した Azure AD 認証プロバイダーを使用して、Data Platform の任意のアプリケーションにサンプルログインを行います。 2 - IAM 認証プロバイダー(ここでは Azure AD)の Log History ページを開きます。
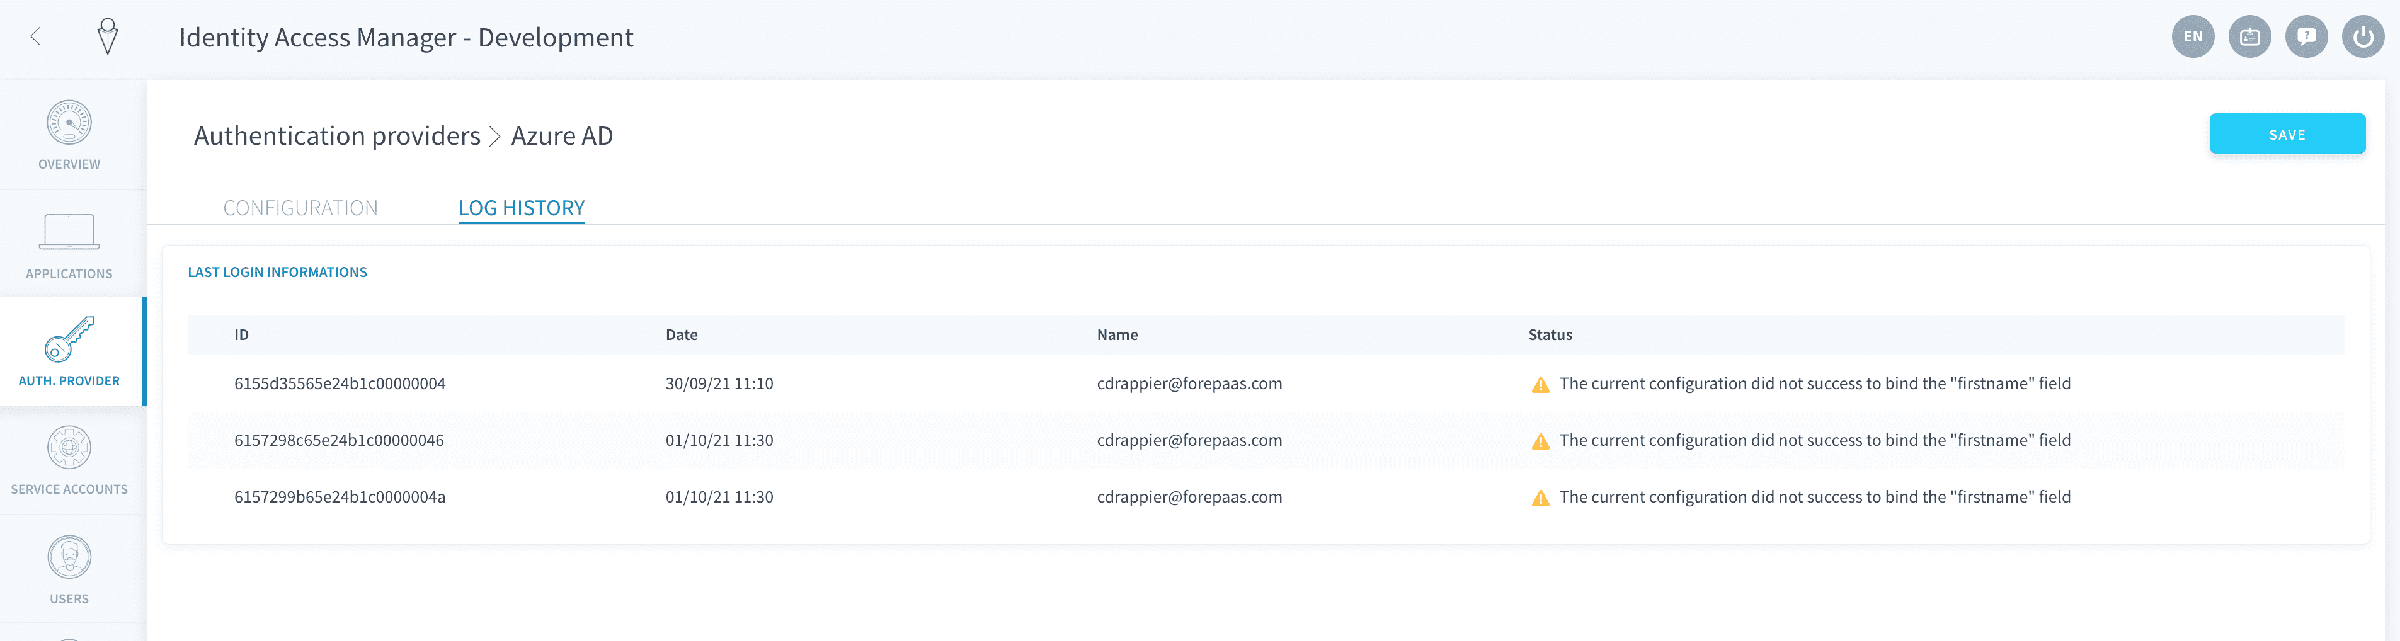
3 - 最新のログを開きます: Azure AD からの元の応答は次のようになります:
4 - デフォルトのメール、ログイン、名前、姓に加えて、Azure AD からの任意の追加プロパティを、Data Platform で "JSON" モードを使用してカスタム configuration.XXX フィールドとして保存できます。
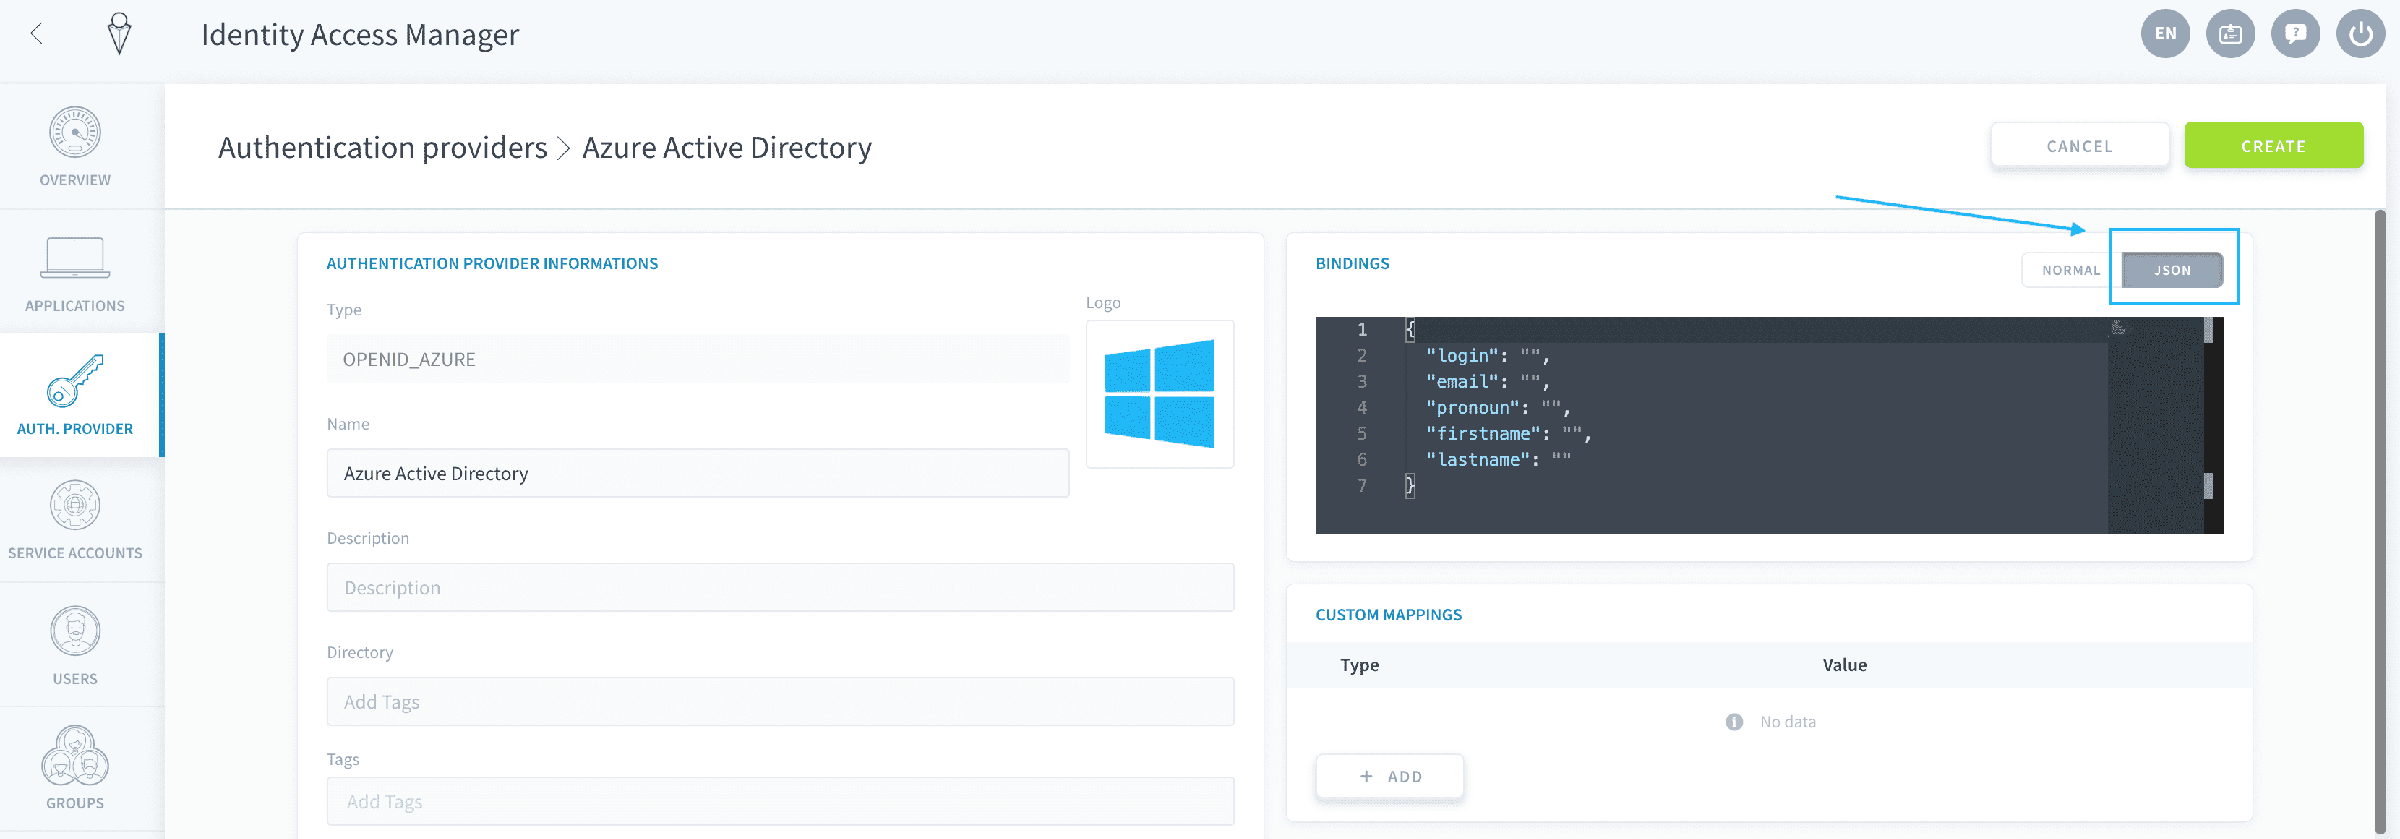
例えば、Azure AD の name フィールドから Data Platform に fullname プロパティを追加できます:
Log History でさらにテスト接続のログを確認して、バインドの結果をテストします: 各ログインの Computed Result セクションには、Data Platform に保存されたプロパティが表示されます。
カスタム マッピング
Custom mappings パネルは、この認証プロバイダーを通じてログインしたすべてのユーザーを自動的にロールまたはグループに割り当てることができます。
ライブ設定
Azure AD の設定は完了しました! まだ行っていない場合は、Create をクリックしてください - それ以外の場合は、Save を確認してください。
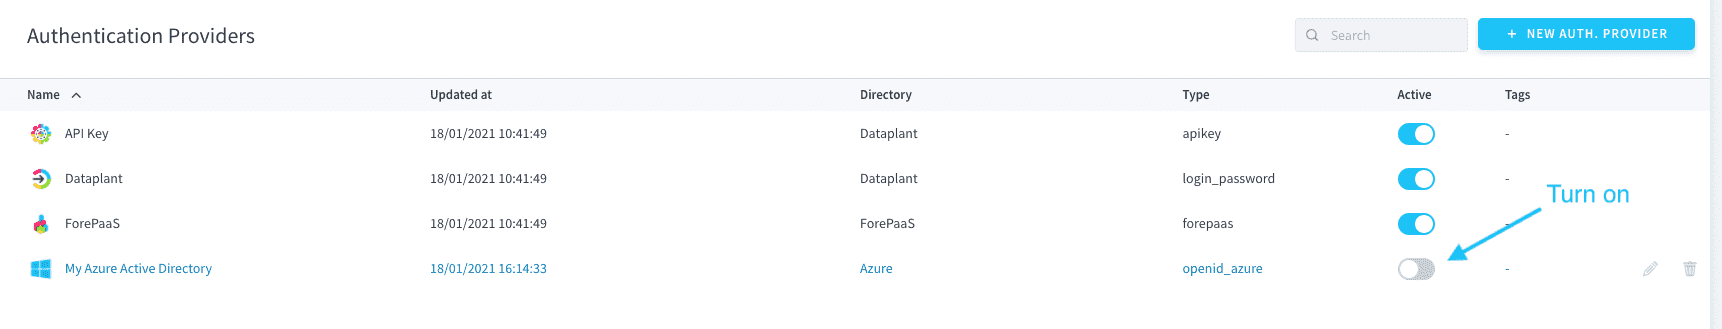
認証プロバイダーのリストで、新しい方法を確認できます。必ず active に設定してください。
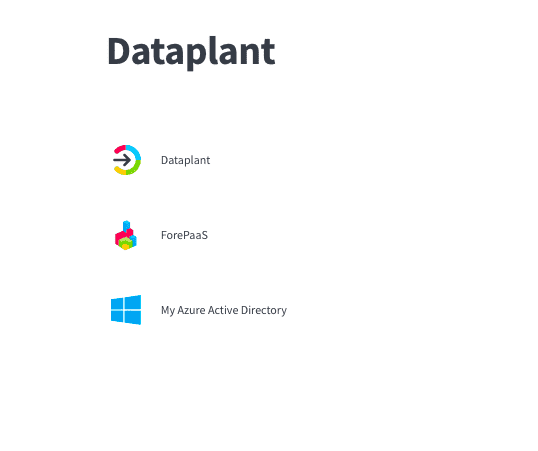
この新しい認証方法が表示されるように、選択したアプリケーションに対して設定してください。アプリケーションのログインページに Azure AD オプションが表示されるはずです。これをクリックすると、Azure ログイン画面にリダイレクトされます。または、すでにアカウントにログインしている場合は、直接アプリケーションにアクセスできます。
さらに詳しく
ソリューションの実装に関するトレーニングや技術サポートが必要な場合は、営業担当者にお問い合わせください、またはこのリンクをクリックして見積もりを取得し、プロフェッショナルサービスの専門家にプロジェクトのカスタム分析を依頼してください。
Data Platform を構築するチームと直接やり取りし、質問をしたり、フィードバックを送信したり、Discord の専用チャネルに参加してください。
OVHcloud サービスに関するサポートが必要な場合は、ヘルプセンターでリクエストを作成してください。
ユーザーコミュニティに参加してください。