

Identity Access Managerでプロジェクトユーザーを管理する
人がプロジェクトに登録される方法、組織のチームメンバーとしてまたはアプリケーションのエンドユーザーとして
目的
人がプロジェクトにチームメンバー(つまり、Data Platformアカウントを使用して接続し、組織の一部である)またはアプリケーションのエンドユーザー(つまり、プロジェクトの組み込み認証サービスを介して接続する)として登録される場合、その人はIdentity Access ManagerのUsersタブに表示されます。
Data Platformでは、各ユーザーはメールアドレスによって識別され、そのメールアドレスはユーザーごとに一意である必要があります。
組織IAMユーザー vs. プロジェクトIAMユーザー
組織IAMのユーザーは、プラットフォームにアクセスできるすべてのチームメンバーであり、組織のリソースにアクセスできる可能性があります。これらのユーザーは、プロジェクトIAMユーザーと同じ方法で管理されます。唯一の違いは、チームメンバーユーザーとエンドユーザーの区別がないことです。組織IAMのすべてのユーザーは、Data Platformにアクセスできるチームメンバーです。
一方、プロジェクトIAMのユーザーは、プロジェクト内のサービス/リソース(Data Processing Engine、Analytics Managerなど)にアクセスできるチームメンバーであるか、またはアプリケーションとダッシュボードにのみアクセスできるエンドユーザーである場合があります。エンドユーザーは組織の一部ではありません。したがって、彼らは組織IAMに存在せず、プラットフォーム自体にアクセスできません。
簡単なルールとして:
- Data Platformで一緒に働くチームメンバーを追加したい場合:組織IAMに追加してください。その後、ロールとグループを通じて組織レベルまたはプロジェクトレベルで権限を付与していることを確認してください。
- アプリケーションまたはダッシュボードへのアクセスをエンドユーザーに付与したい場合:プロジェクトIAMに追加してください。
組織IAMユーザーを管理する
Data Platformで作業する必要があるすべてのチームメンバーは、組織のIAMに追加する必要があります。
組織のIAMのUsersタブに移動し、Invite usersをクリックして、誰かを組織のIAMに追加します。
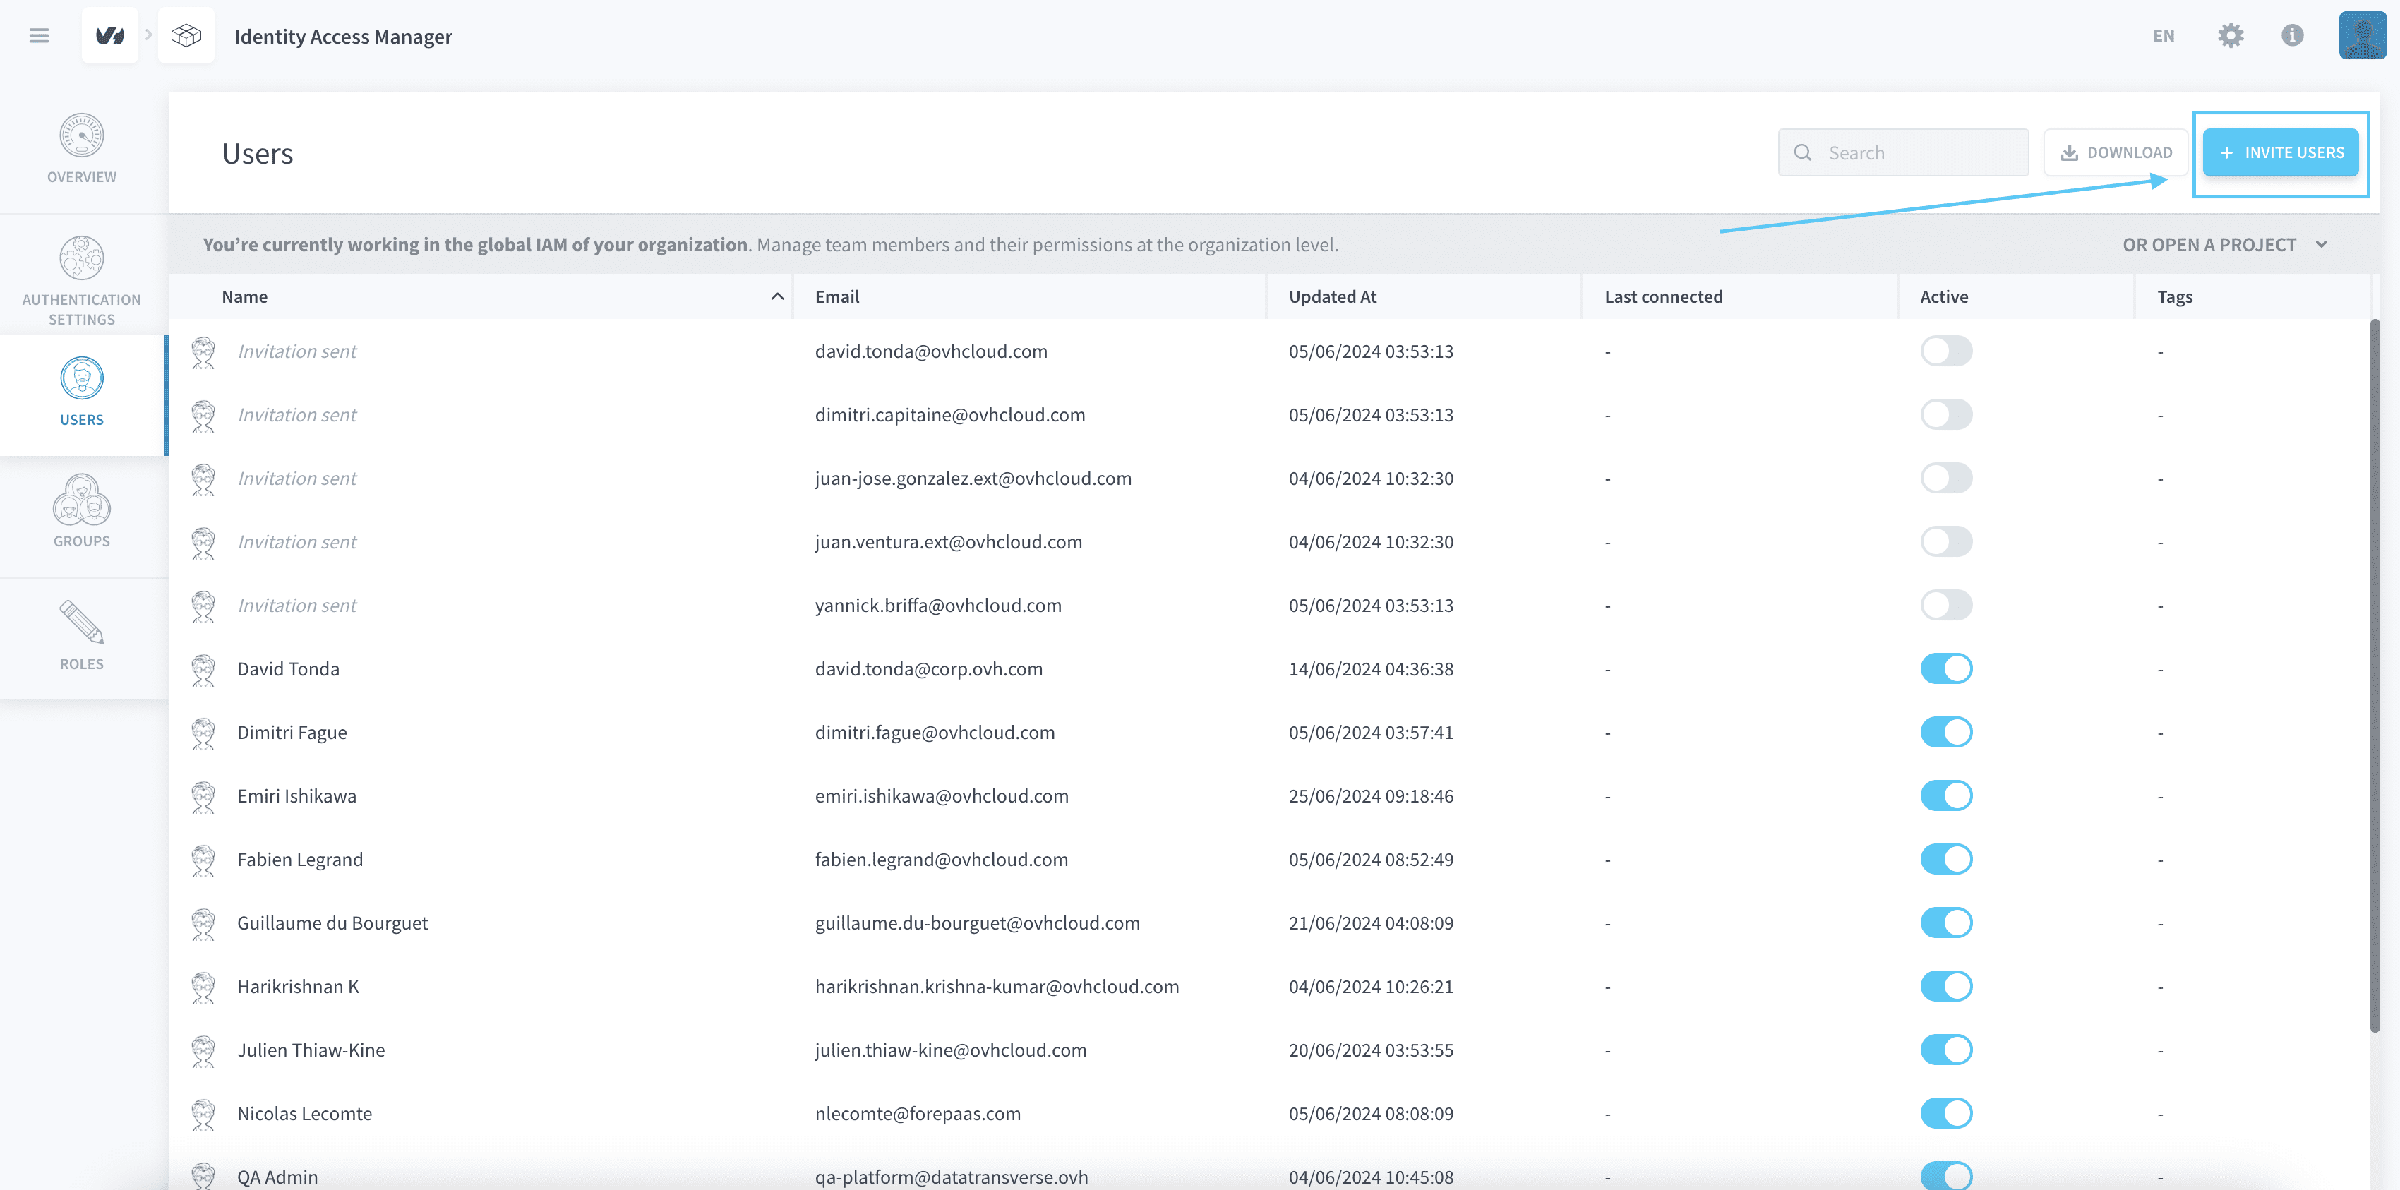
新しいユーザーに権限を付与するには、ロールをバインドするか、グループに追加してください。
プロジェクトIAMユーザーを管理する
プロジェクトIAMのUsersタブには、プロジェクトにアクセスできるすべてのユーザーが表示されます。これらは次のいずれかです。
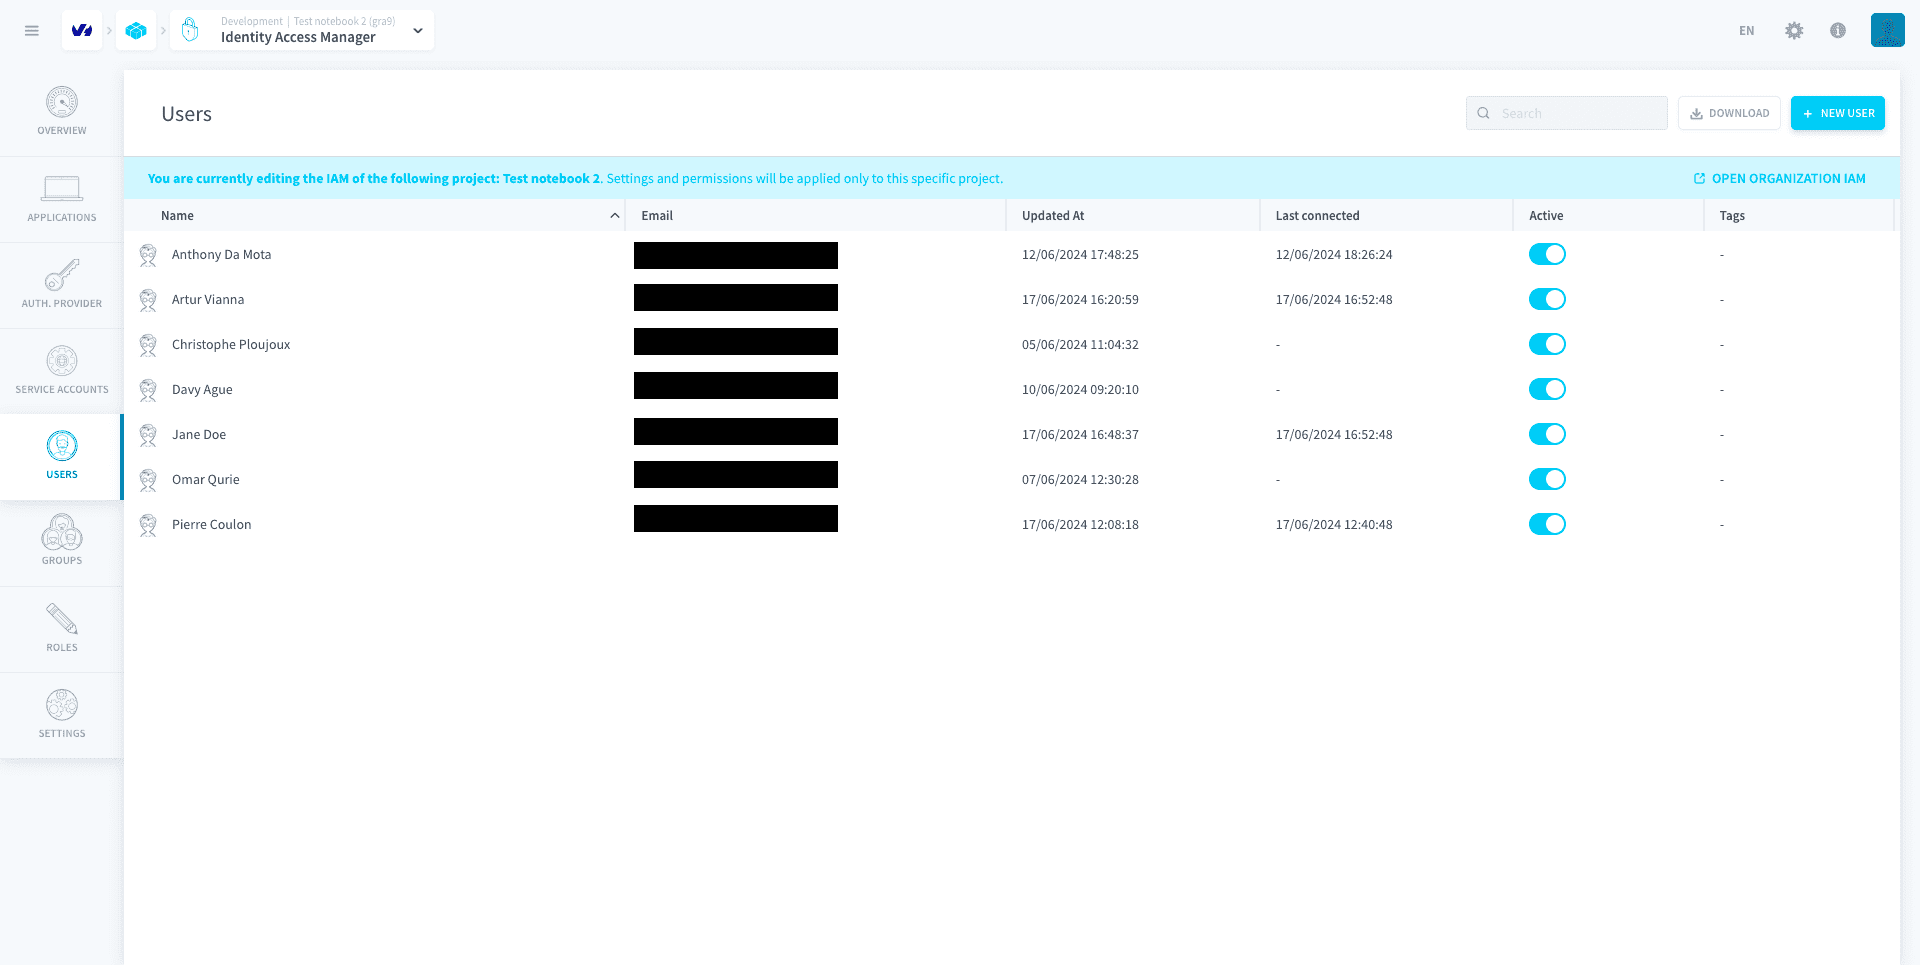
チームメンバー
チームメンバーは、プロジェクトでデータプロジェクトを一緒に作業する人々です。彼らはプロジェクトを開いて編集するためにData Platformアカウントを持っており、組織の一部である必要があります(つまり、彼らは組織IAMのユーザーリストに存在する必要があります)。
プロジェクトに新しいチームメンバーを追加するには:
- + New Userをクリックします
- 彼らのメールアドレスを入力します
- Team Memberオプションを選択します
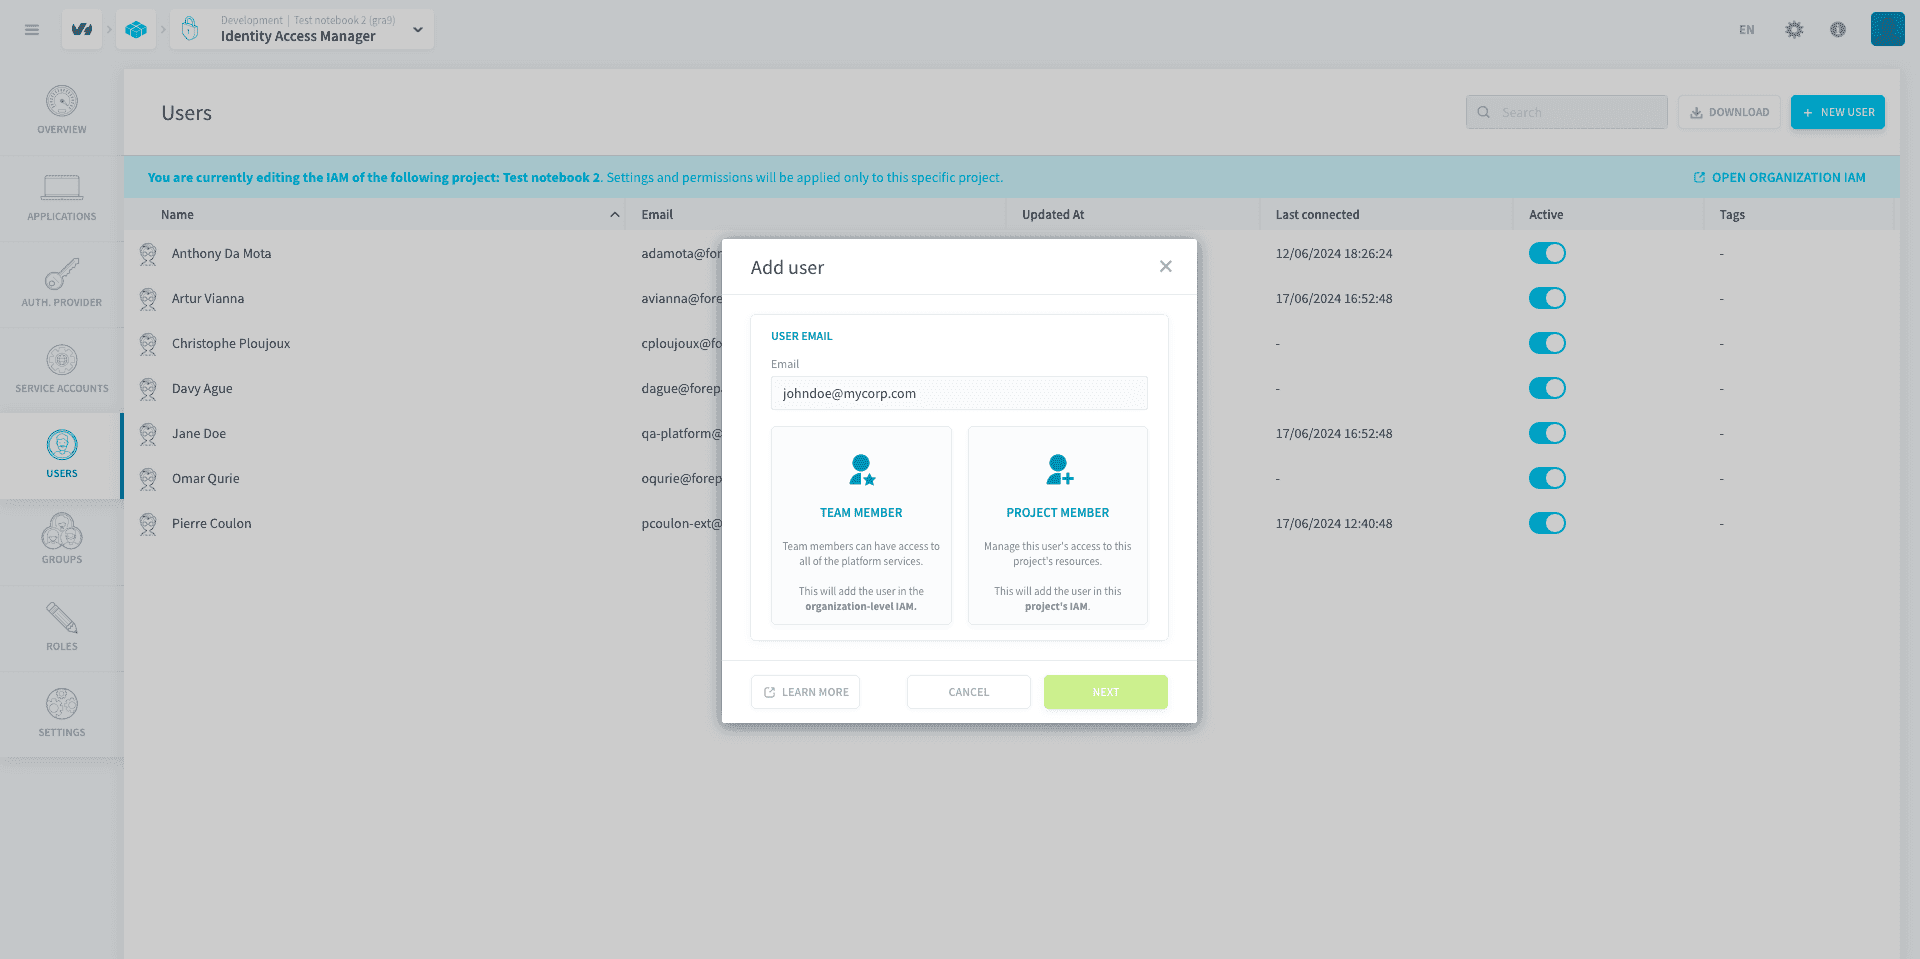
Nextをクリックし、新しいチームメンバーを追加するための指示に従ってください。これにより、まずユーザーが組織IAMに追加されます。
アプリケーションのエンドユーザー
アプリケーションを構築するためのエンドユーザーは、接続するためにData Platformアカウントが必要ありません。プロジェクトには、メールアドレスとパスワードを使用する内部認証サービスが付属しています。
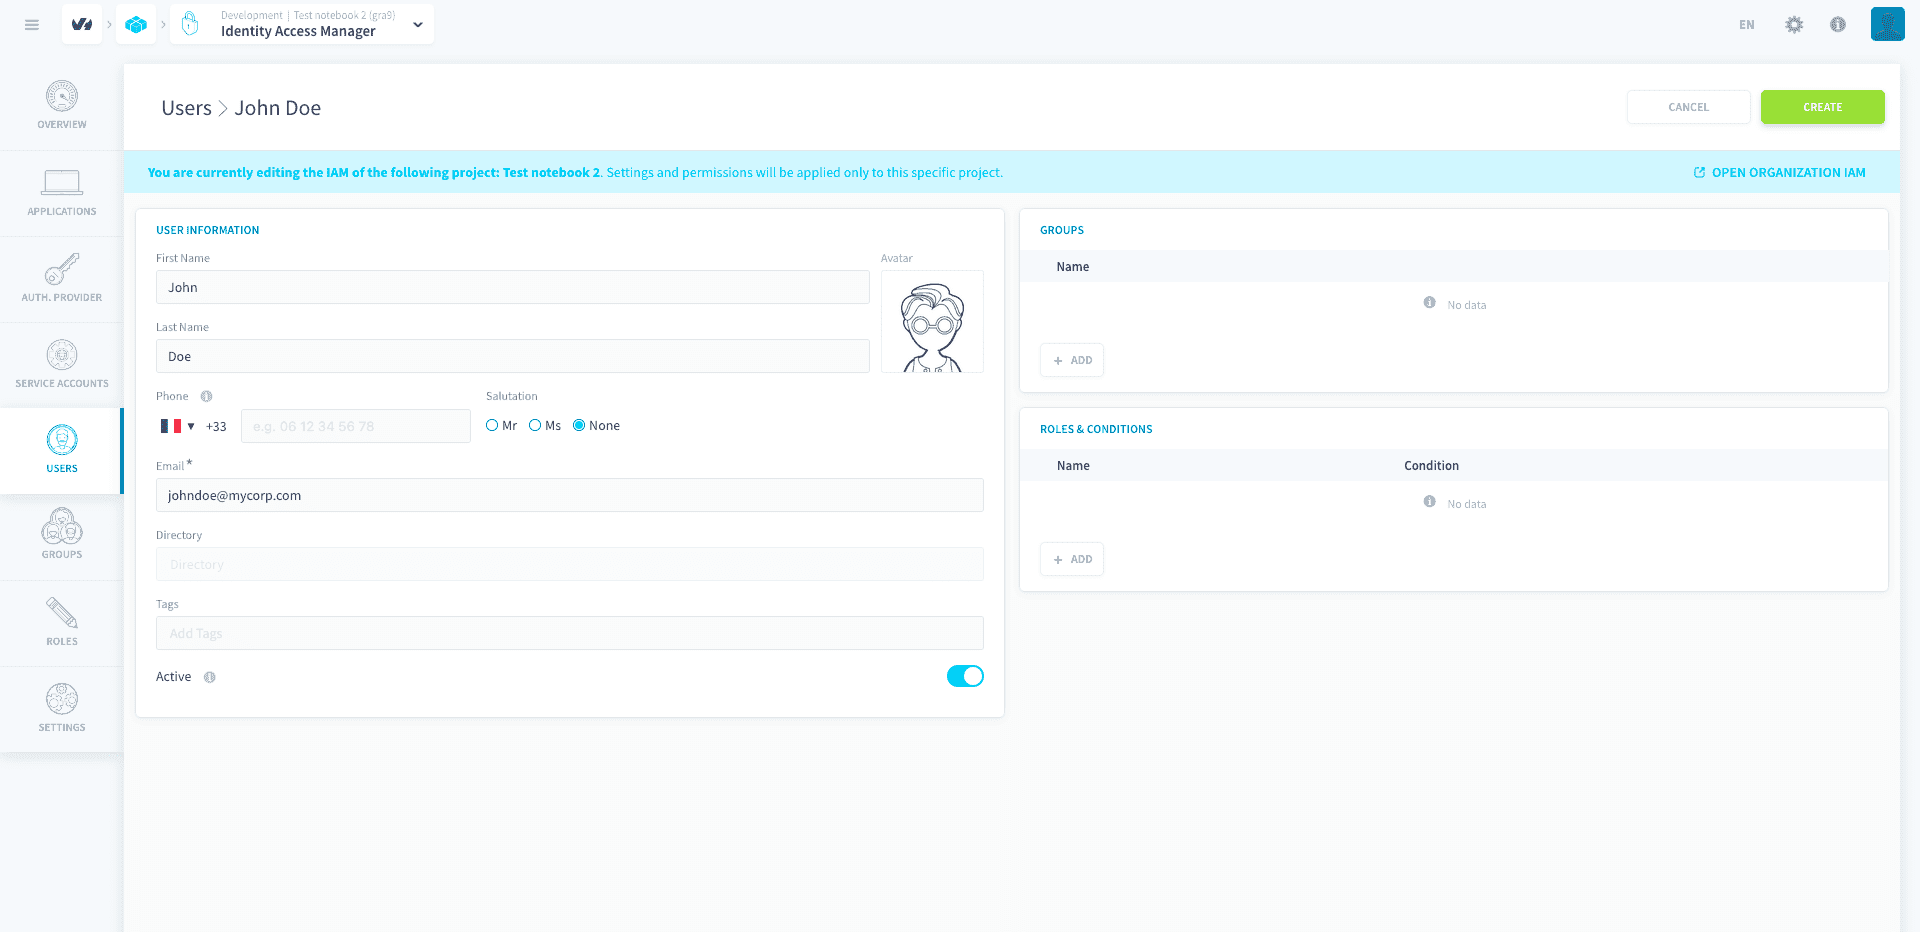
プロジェクトにエンドユーザーを追加するには、New Userをクリックします。
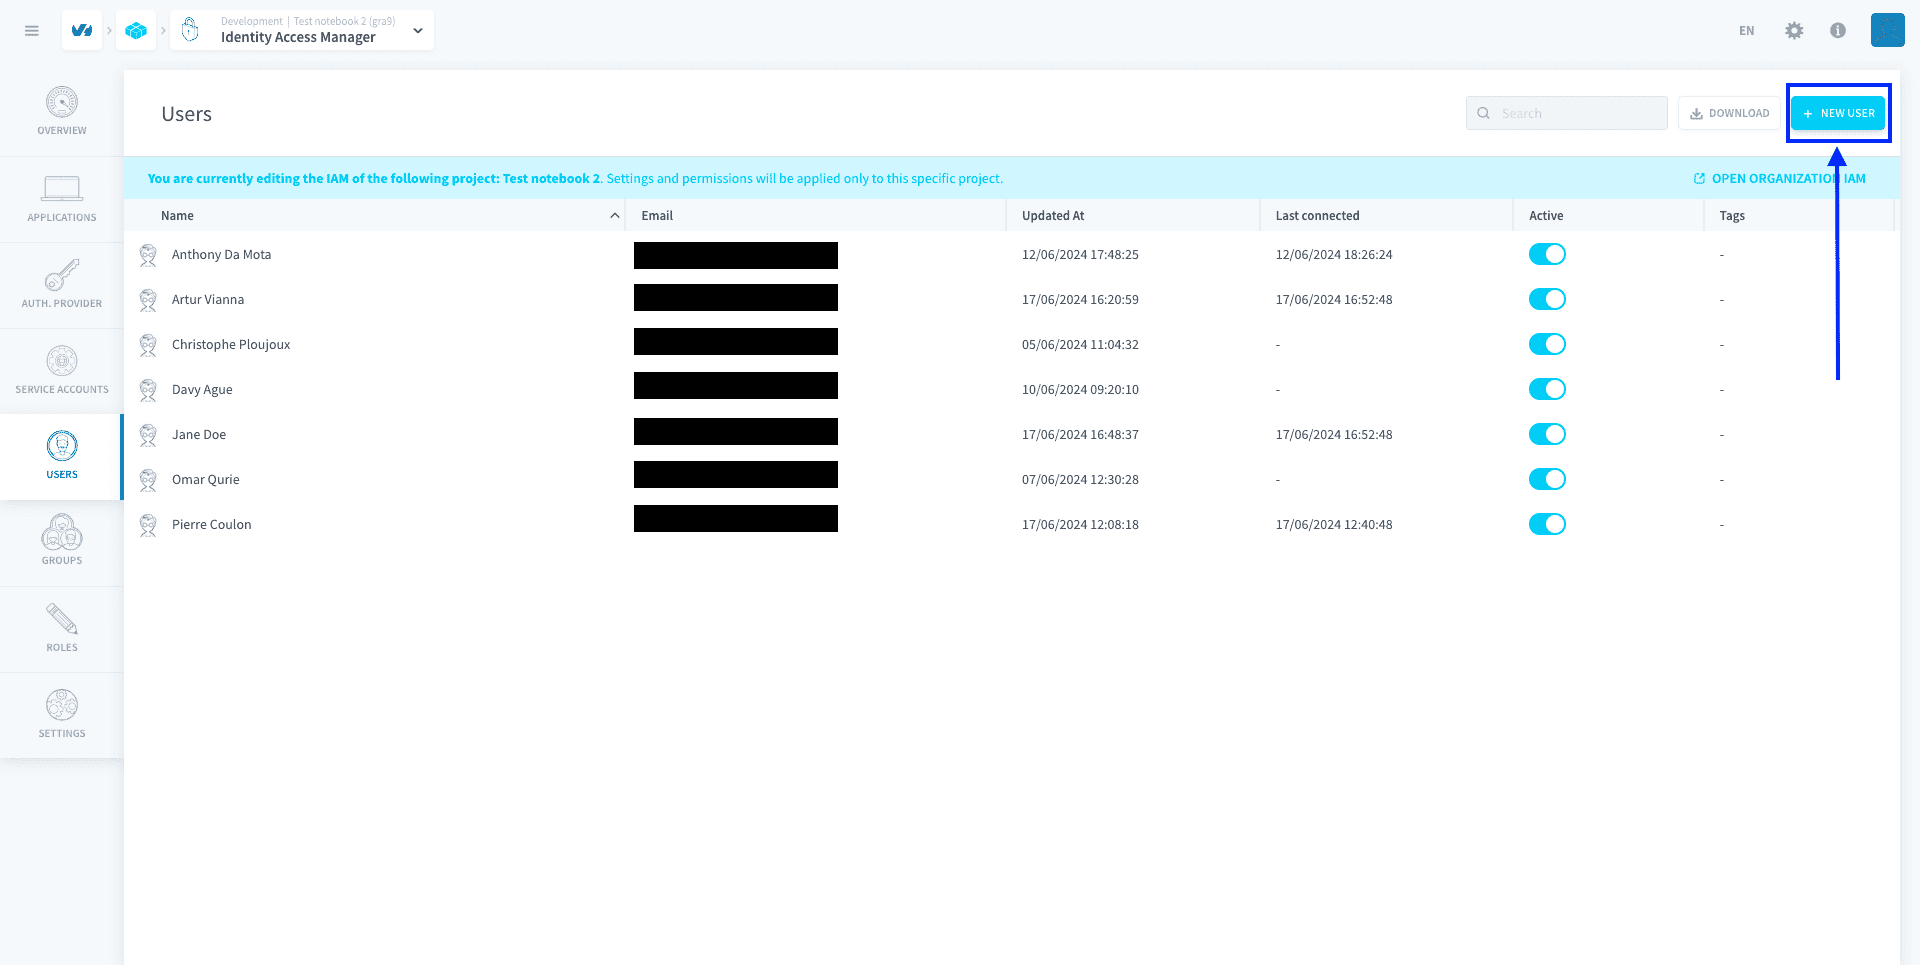
エンドユーザーにはメールアドレスを入力する必要があります。これは、デフォルトの認証方法になります。
Identity Access Managerに入力されたすべての情報、電話番号とメールアドレスを含む、はプロジェクトに安全に保存され、Data Platformからアクセスできません。これは、独自の内部使用のためのものであり、マーケティング目的で使用されることは決してありません。
ユーザーのAPI & シークレットキーを生成する
Data Platformの外部から特定のジョブ(ワークフローの起動など)をトリガーする必要がある場合は、認証のためにAPIとシークレットキーを生成する必要があります。
さらに詳しく
トレーニングや技術的なサポートを受けて当社のソリューションを実装するには、営業担当者に連絡するか、Professional Servicesページにアクセスして見積もりを依頼し、専門家がプロジェクトを分析するようにしてください。
質問をする、フィードバックを送信する、Data Platformを構築するチームと直接交流するには、専用のDiscordチャネルを利用してください。
OVHcloudサービスについてサポートが必要な場合は、Help Centreでリクエストを作成してください。
ユーザーコミュニティに参加してください。