

Identity Access Manager
誰が何をできるか、組織レベルから単一の列まで。
Identity Access Manager とは?
Identity Access Manager は、誰が何をできるかを決定します。これは、ほぼ完全に独立した2つのモジュールとして存在します。1つは各組織用、もう1つは各プロジェクト用です。
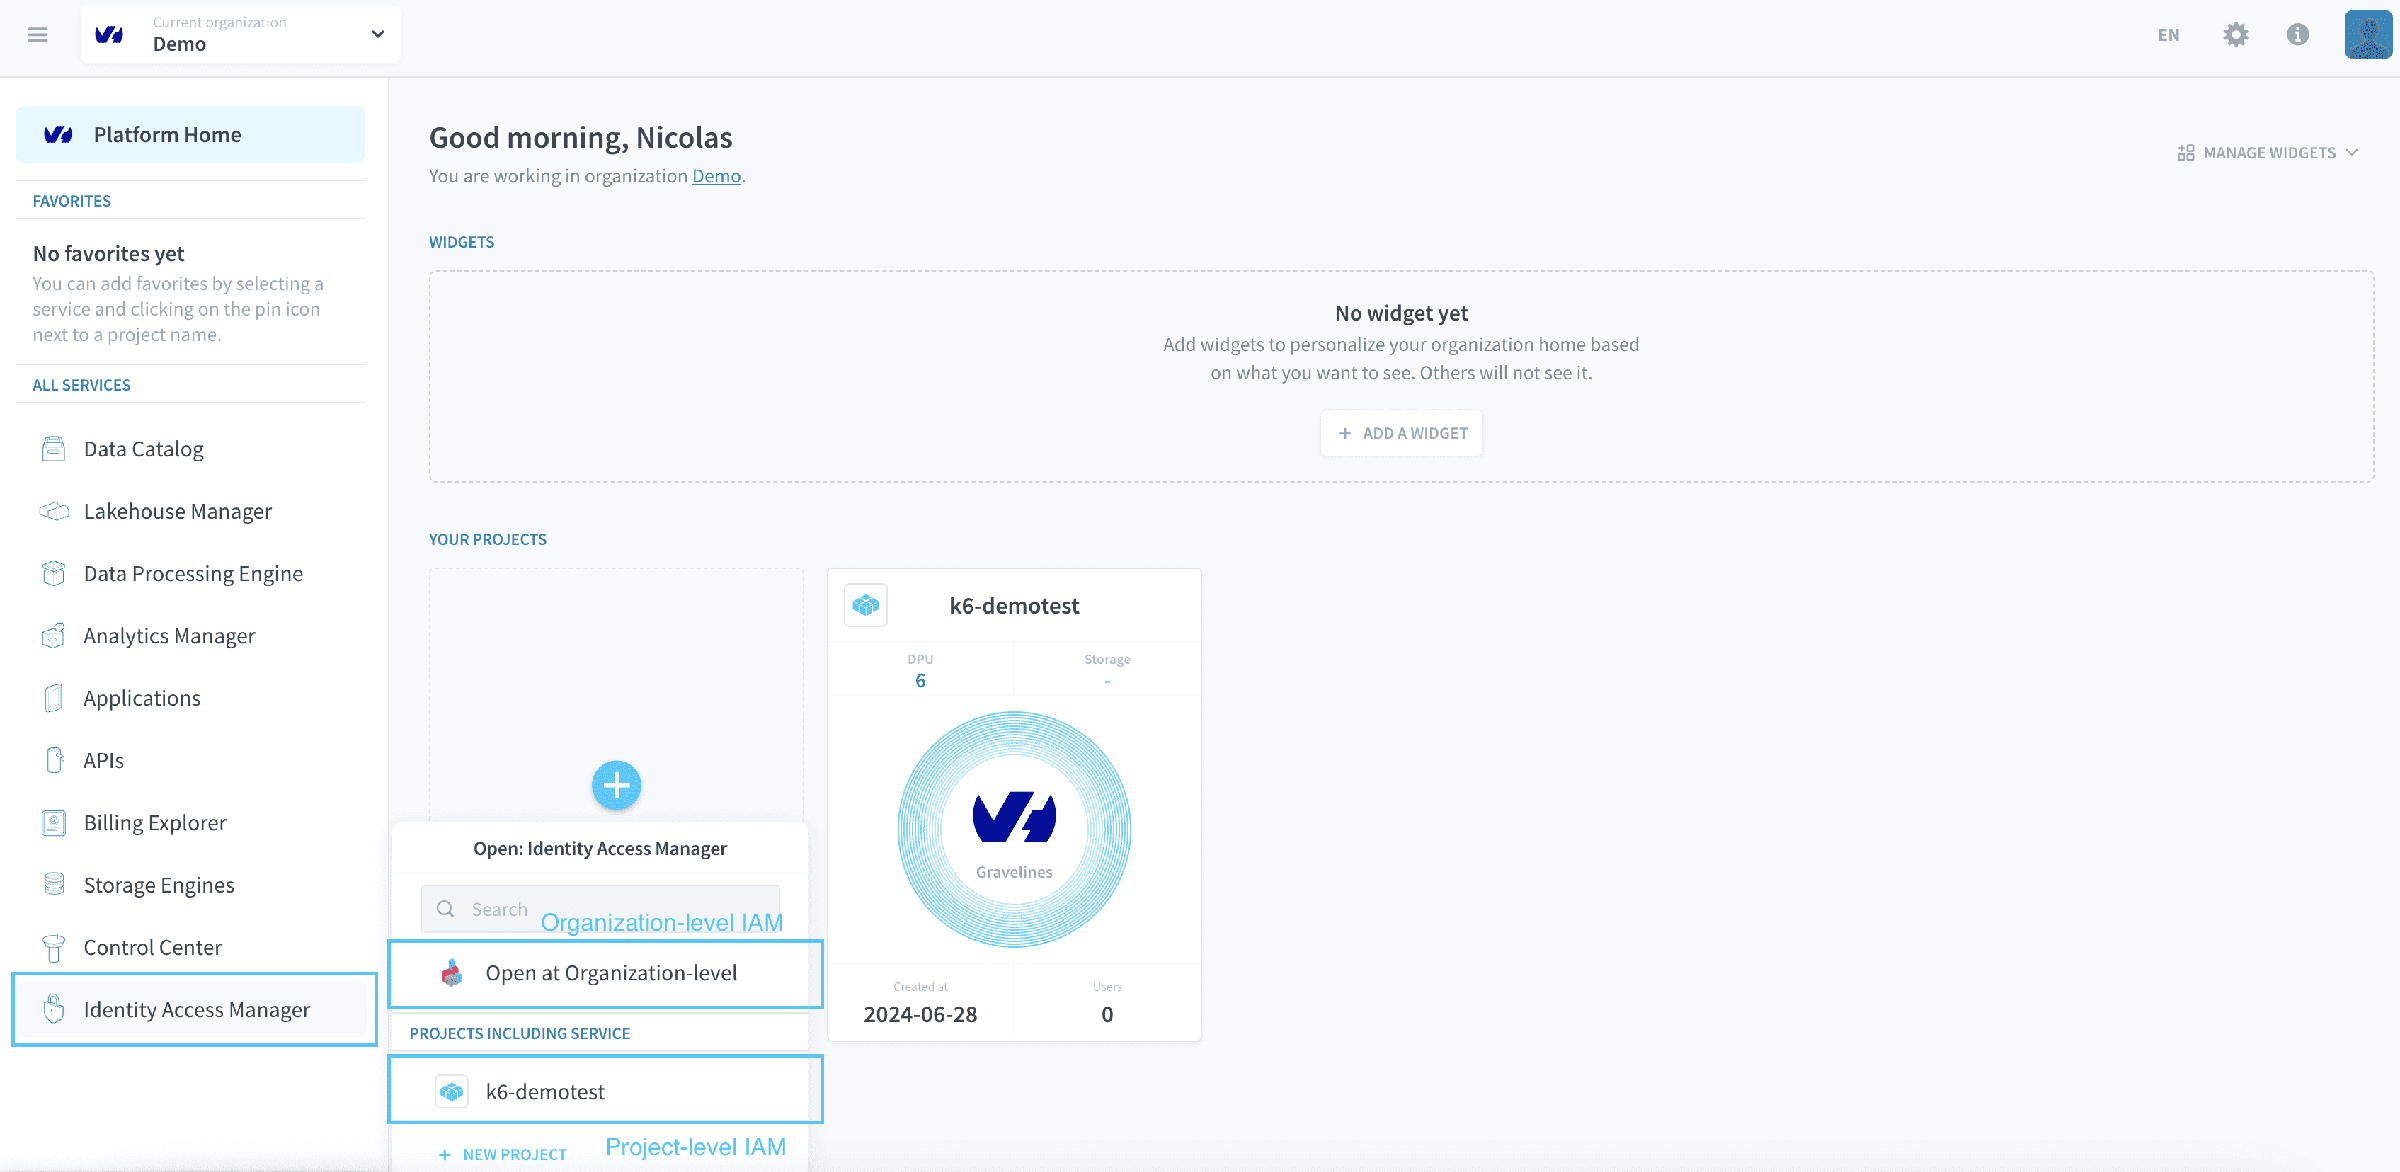
組織IAMは、組織自体を管理します。Data Platform にサインインするメンバーの認証設定、外部プロバイダーを通じたシングルサインオン、強制的なマルチファクタ認証、参加リクエスト、およびメンバーが組織レベルのリソースと設定に保有するアクセス権限です。
プロジェクトIAMは、1つのプロジェクトを管理し、さらに広範囲に及びます。プロジェクト内で働くチームメンバーと、そのプロジェクトがデプロイするアプリケーションのエンドユーザーをカバーします。アクセスはロールベースで細かい設定が可能です。ロールは、ユーザー、サービスアカウント、またはグループに付与され、プロジェクトリソースに対して評価されます。ポリシーテグが関与する場合は、個々のテーブル属性まで下ります。プロジェクトIAM は、すべてのデプロイされたアプリケーションのログインページと、そのページで提供される認証プロバイダーも所有します。
すべてのアプリケーションには、デフォルトで3つのプロバイダーが存在します。Data Platform ID、プロジェクトID、およびAPI/シークレットキーです。追加のSSOまたはMFAプロバイダーはプロジェクトごとに設定され、1つ追加するには、ユーザーがログインメニューでそれを見る前に、各アプリケーションの認証設定を編集する必要があります。
ログインページを介さず、プログラム的にプラットフォームに認証することは、Authentication APIでカバーされています。
サービスアカウントは、プロジェクトIAM にのみ存在します。すべてのData Processing Engineジョブは、1つのサービスアカウントとして実行され、これがパイプラインの権限が、それを書いた人の権限と分離される方法です。
組織IAM→
組織レベルのリソースに対するメンバーとその権限。
認証設定→
組織のSSO、強制MFA、および参加リクエスト。
MFA設定ガイド→
自分のアカウントに第二の要因を登録し、デバイスを紛失した場合に回復します。
プロジェクトIAM→
チームとエンドユーザーのためのプロジェクト内のアクセス。
ユーザー、ロール、グループ→
プロジェクト内の主体とその保有する権限。
さらに詳しく
当社のソリューションのトレーニングや技術的な実装支援が必要な場合は、営業担当者にお問い合わせください、または当社のProfessional Servicesページを訪れて、見積もりをリクエストし、専門家がプロジェクトを分析するようにしてください。
質問をする、フィードバックを送る、またはData Platformを構築するチームと直接交流するには、専用のDiscordチャネルを利用してください。
OVHcloudサービスについてサポートが必要な場合は、Help Centreでリクエストを作成してください。
ユーザーコミュニティに参加してください。