

複数のユーザーに役割を割り当てるためにIAMグループを使用する
グループを使用すると、一度に複数のユーザーまたはサービスアカウントに同じ役割を割り当てることができます
目的
グループを使用すると、一度に複数のユーザーまたはサービスアカウントに同じ役割を割り当てることができます。
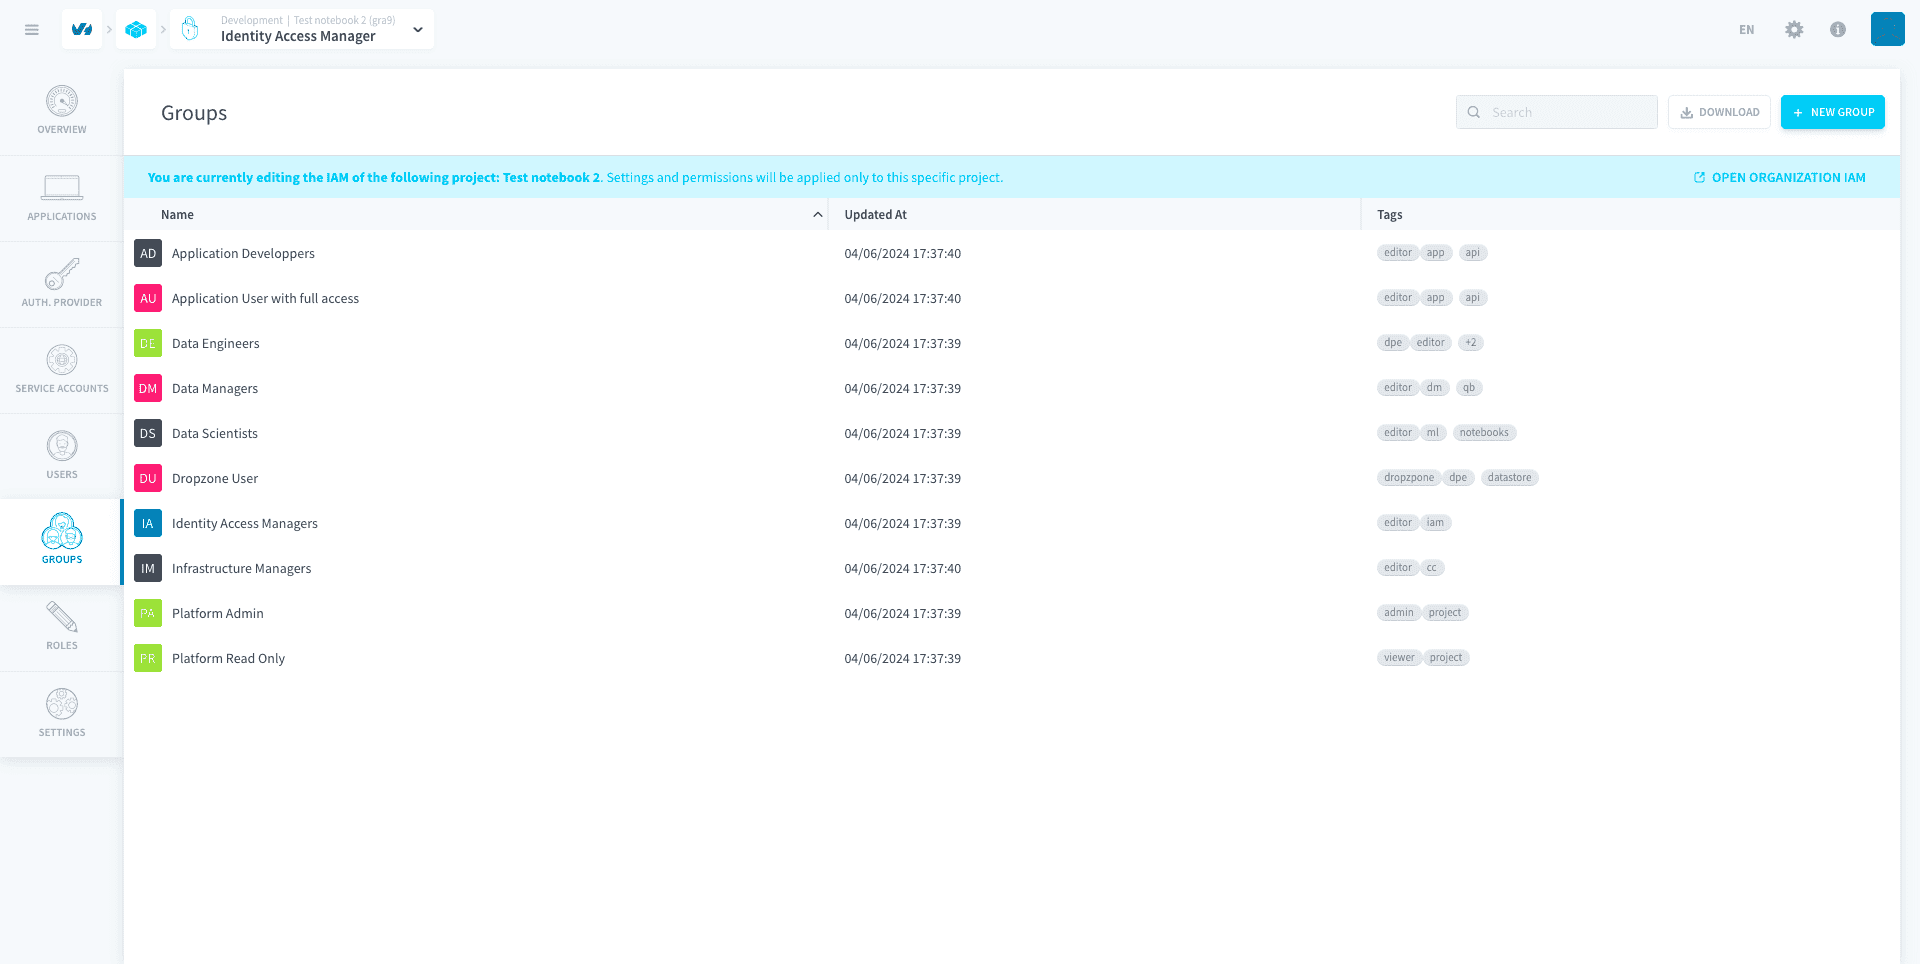
デフォルトでは、Data Platformがグループを事前に生成し、直接使用できるようにしています。これらはデフォルトグループと呼ばれ、削除することはできません。
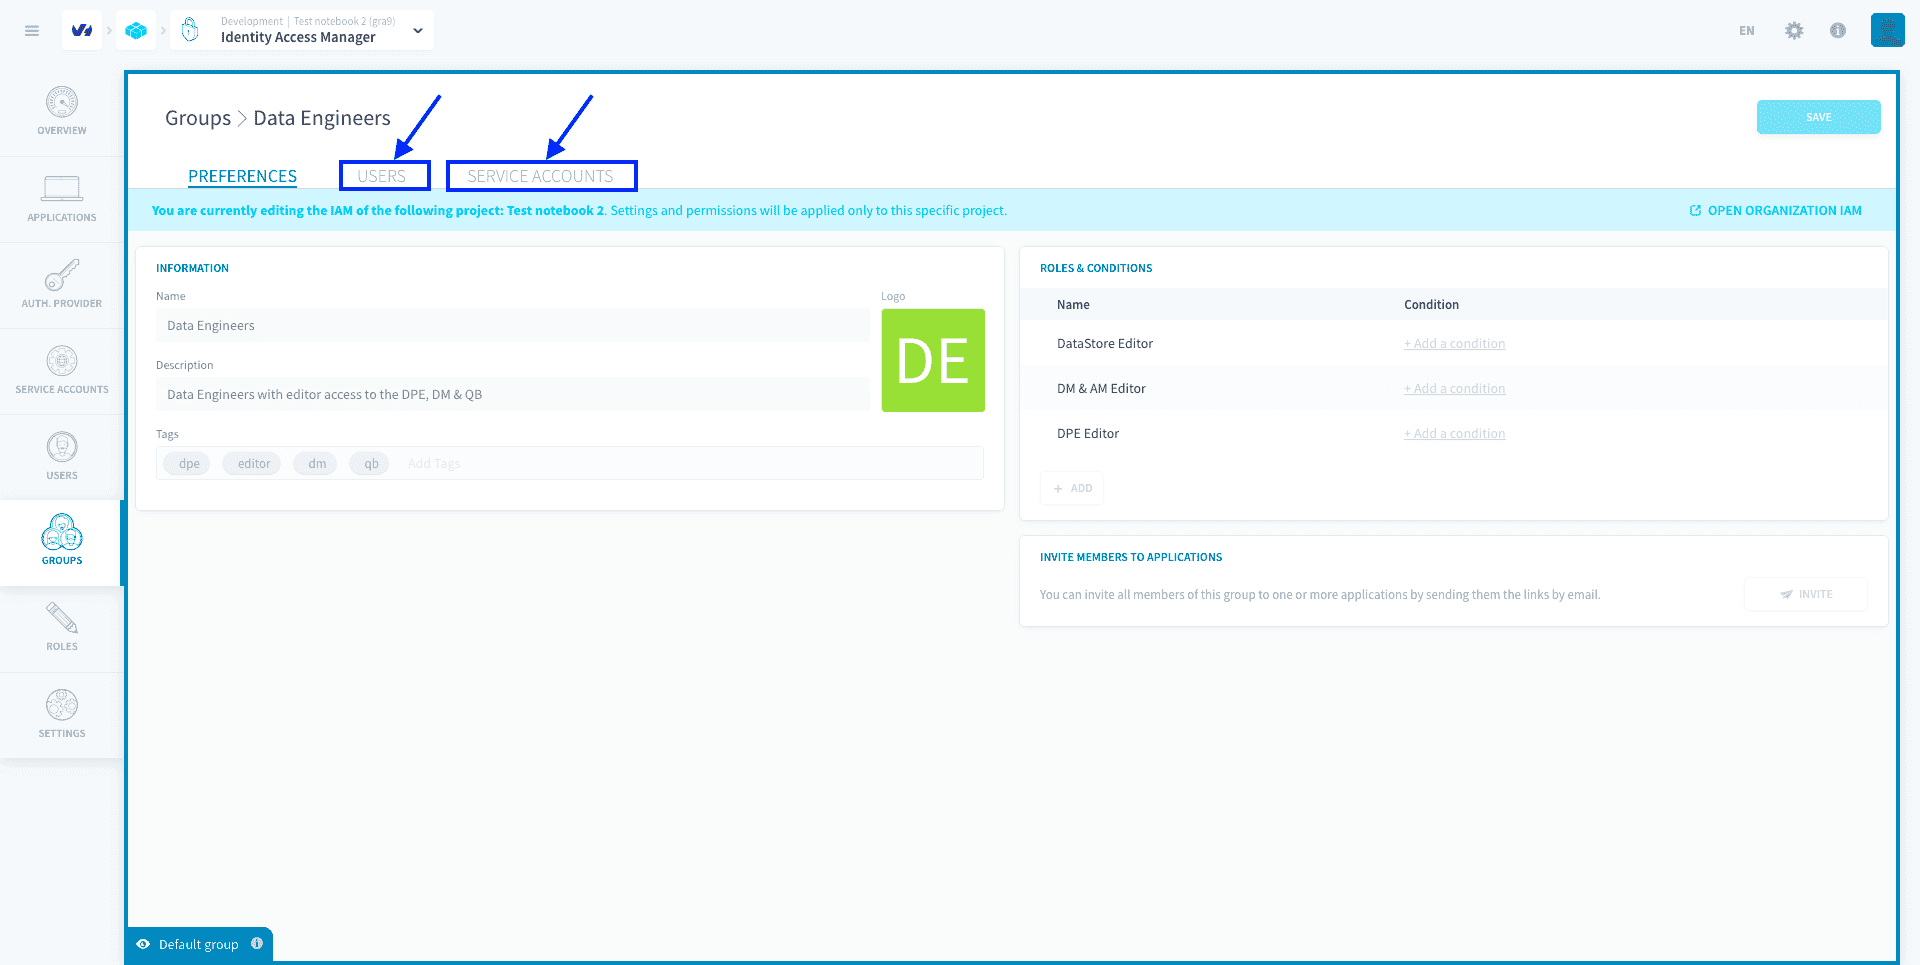
例えば、プロジェクトIAMのデフォルトグループData Engineersは、Data Processing Engine、Lakehouse Manager、およびAnalytics Managerのメンバーに編集者の役割を付与します。
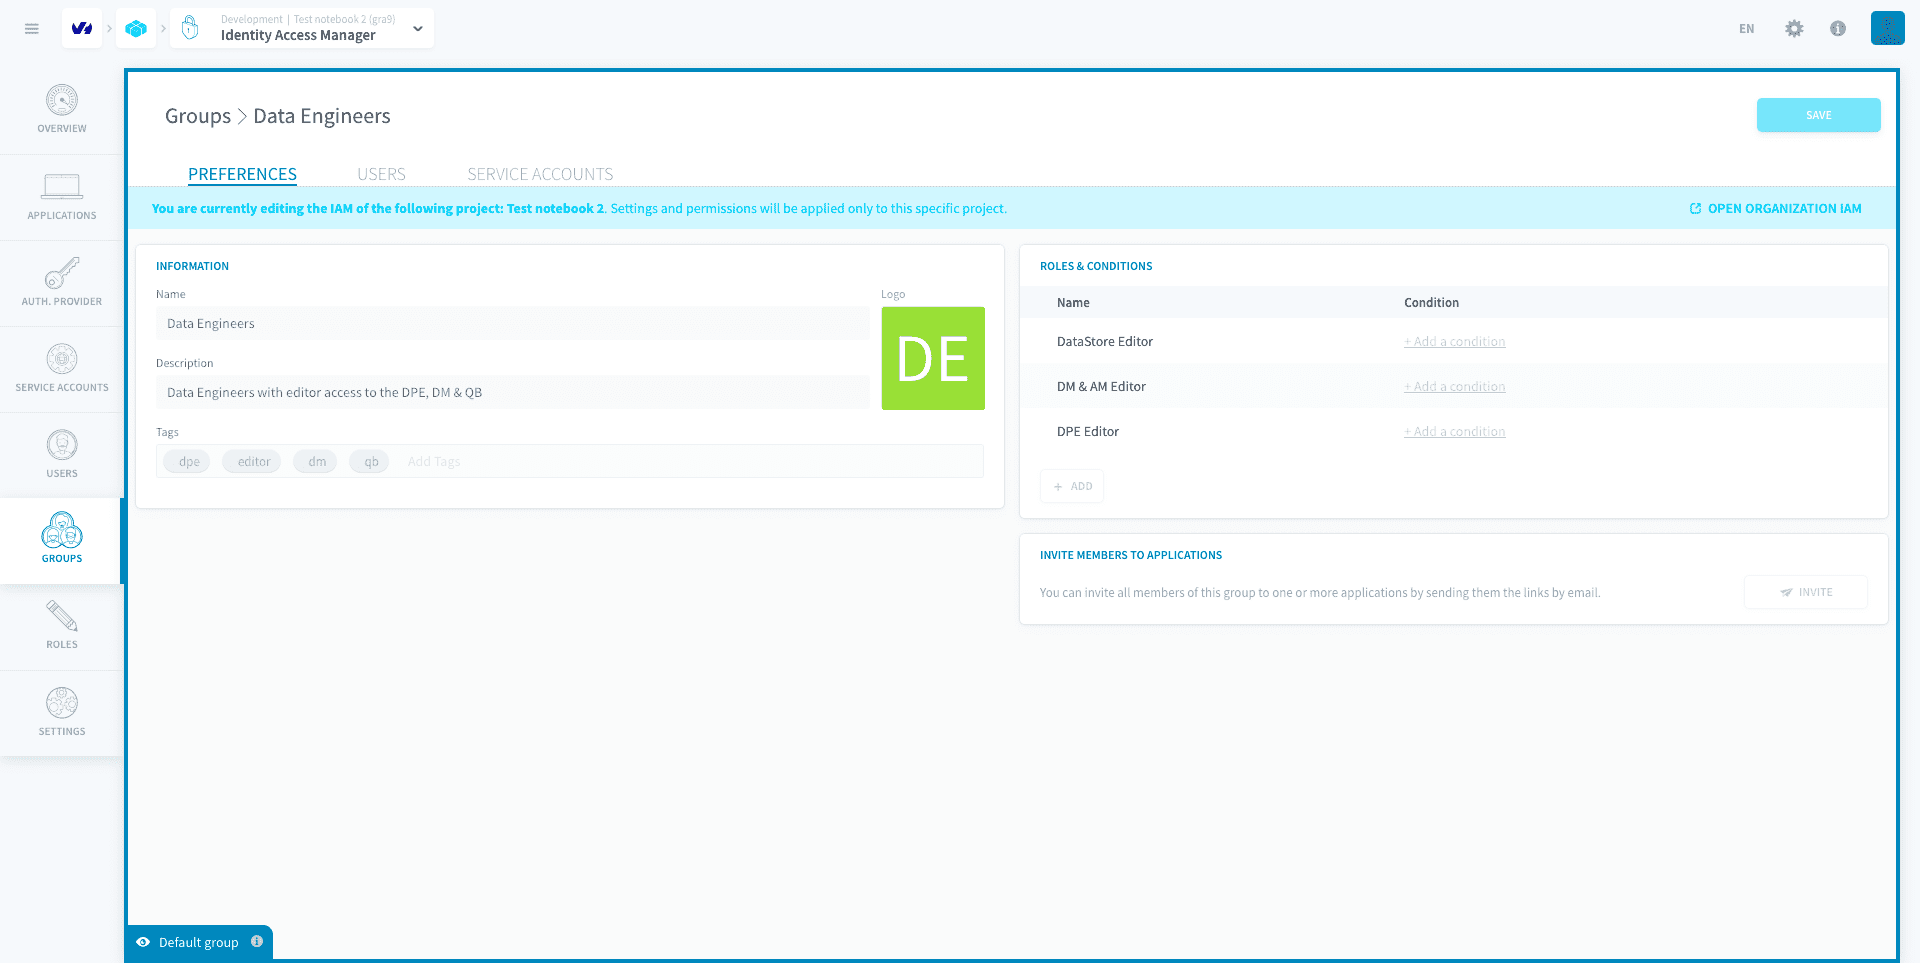
グループはプロジェクトIAMと組織IAMの両方に存在します。この記事のスクリーンショットはプロジェクトIAMで撮影されていますが、組織IAMでも手順は同じです。
グループを作成する
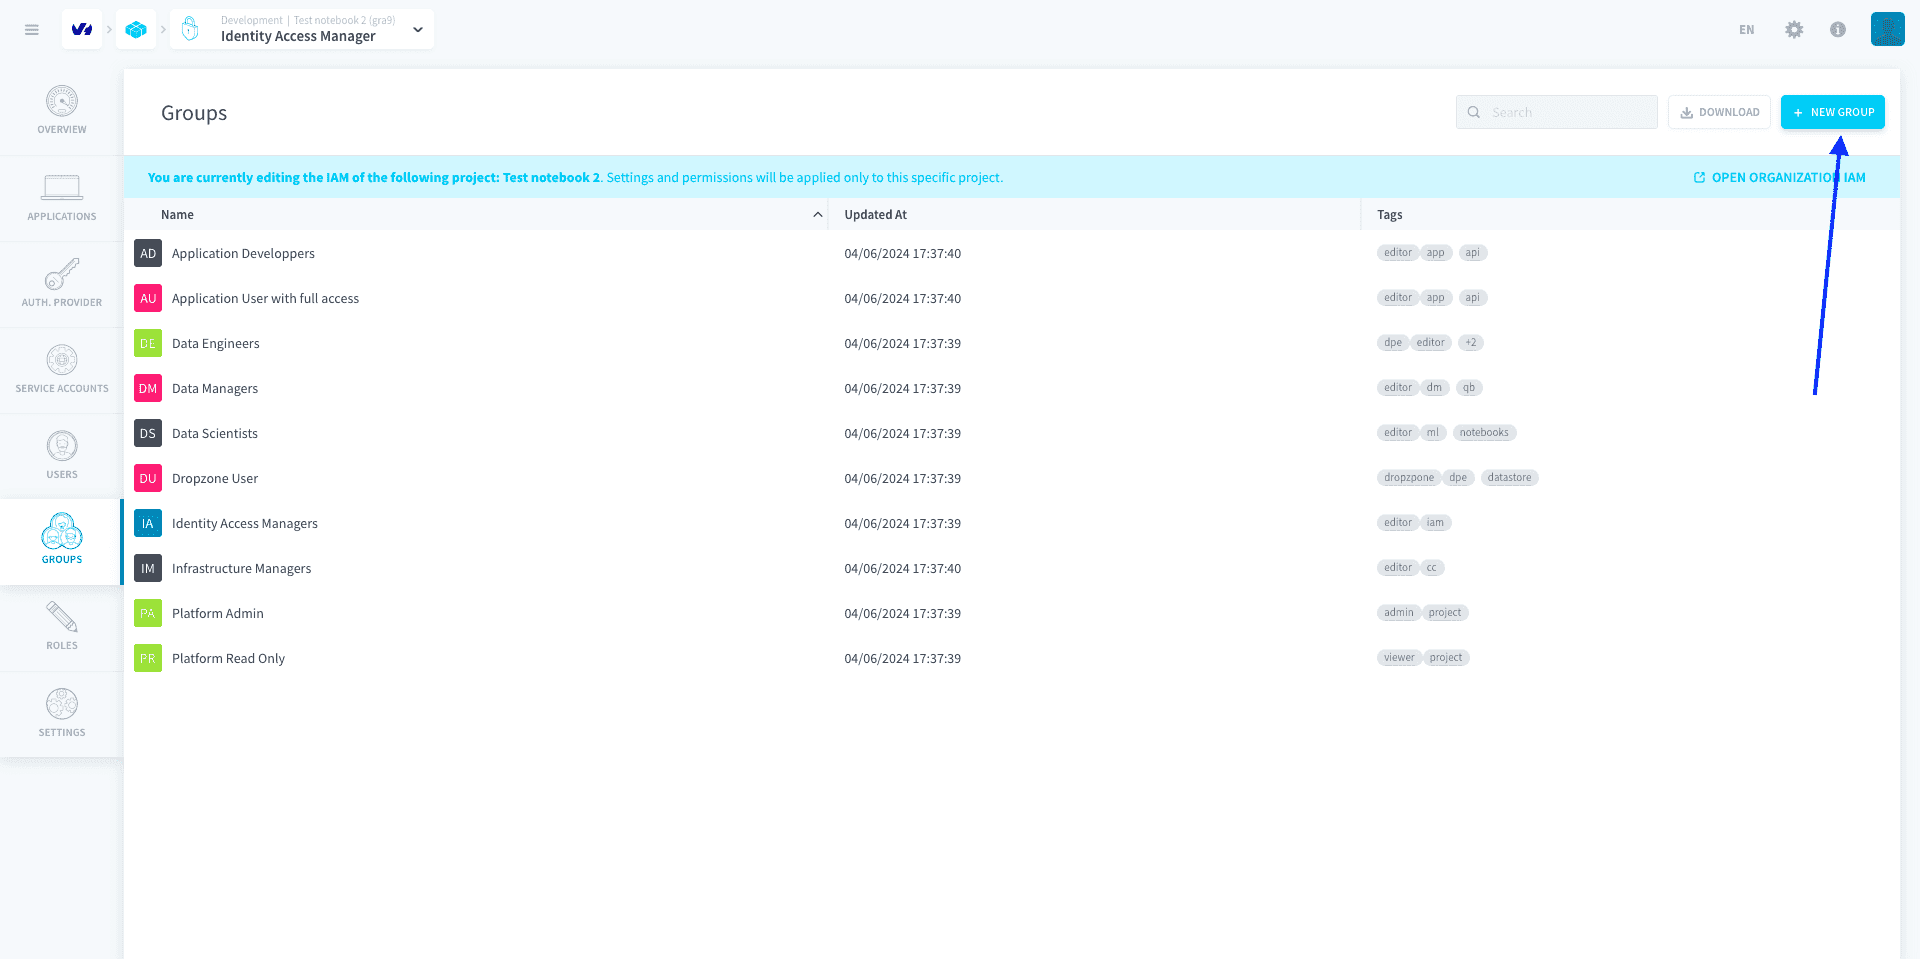
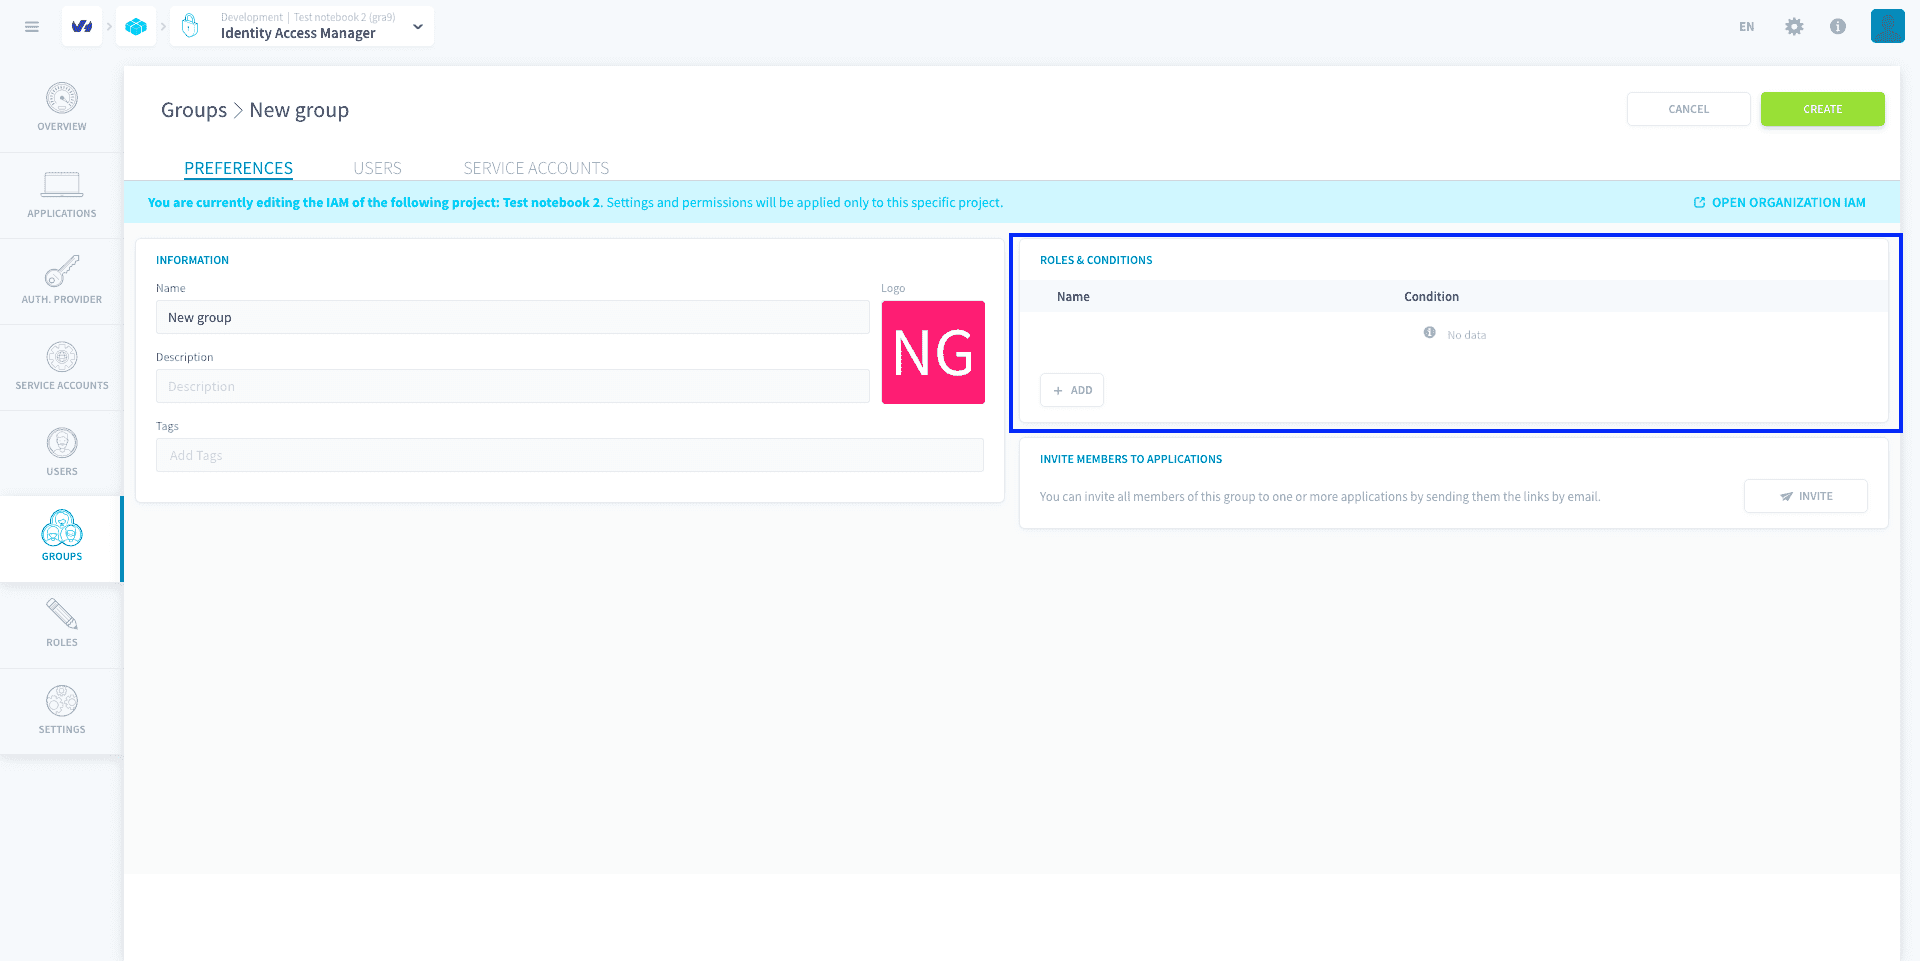
グループを作成するには、Identity Access ManagerのGroupsタブに移動し、New groupをクリックします。
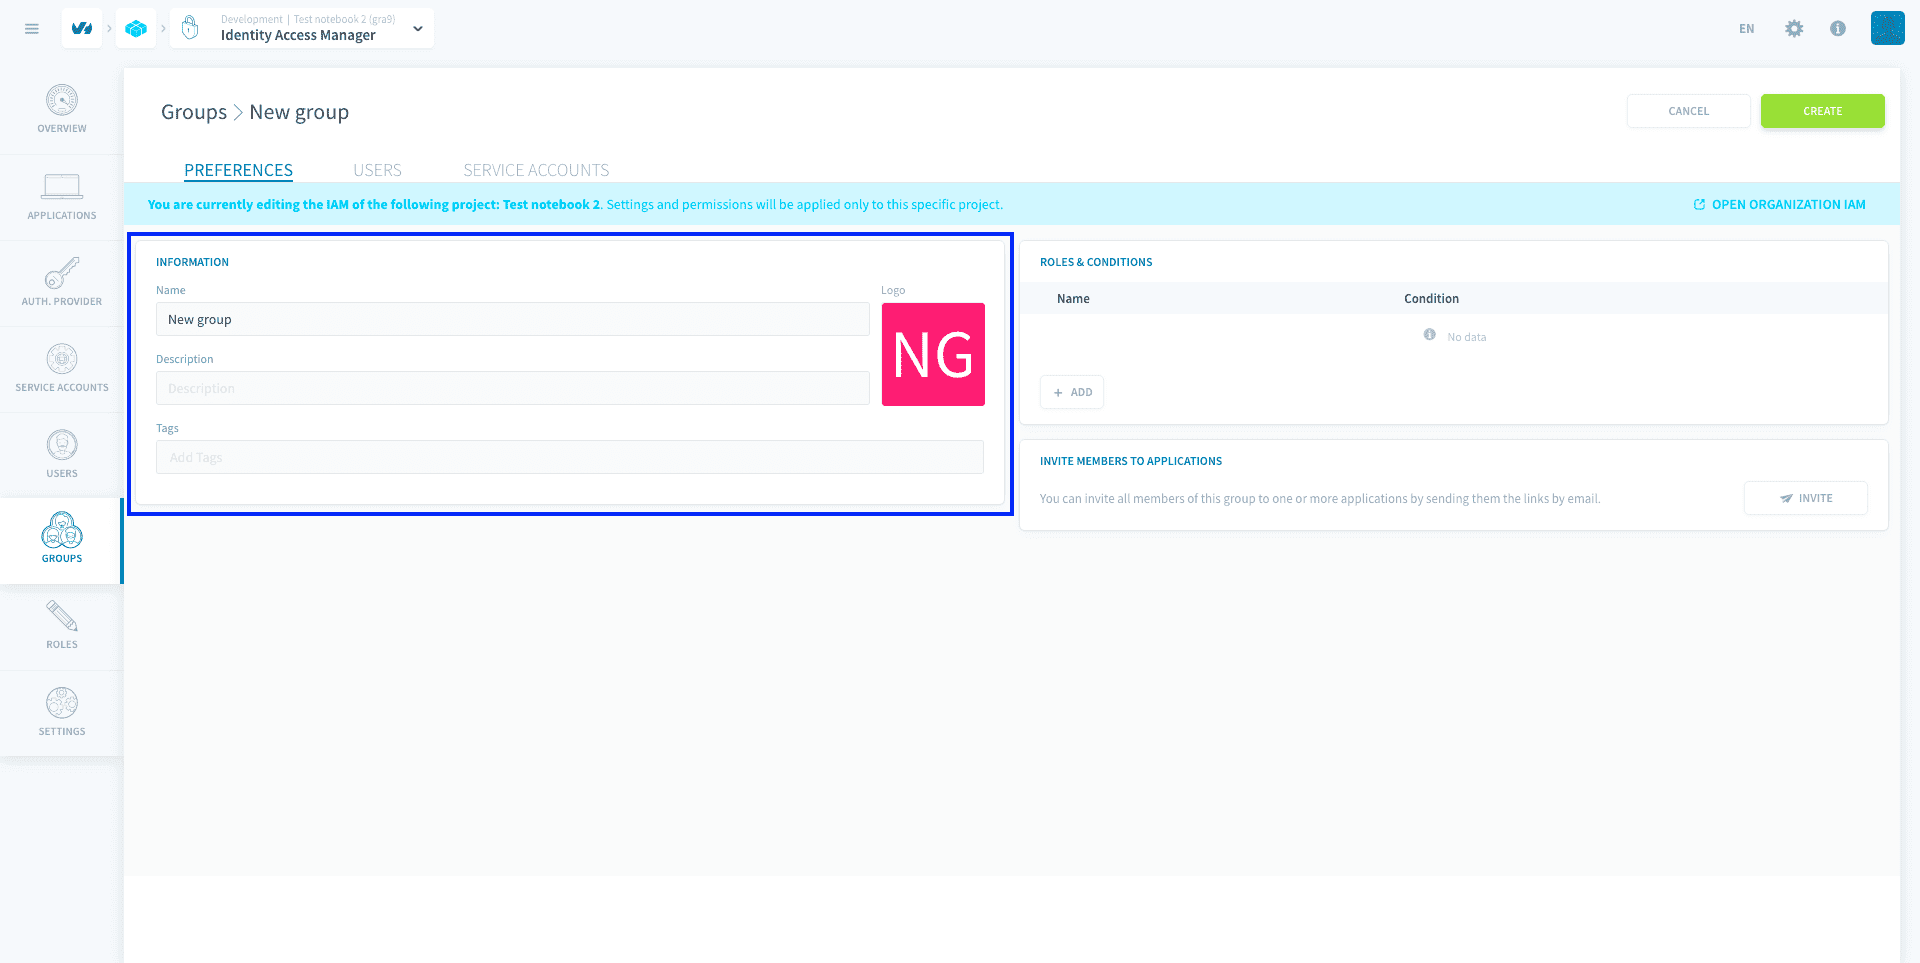
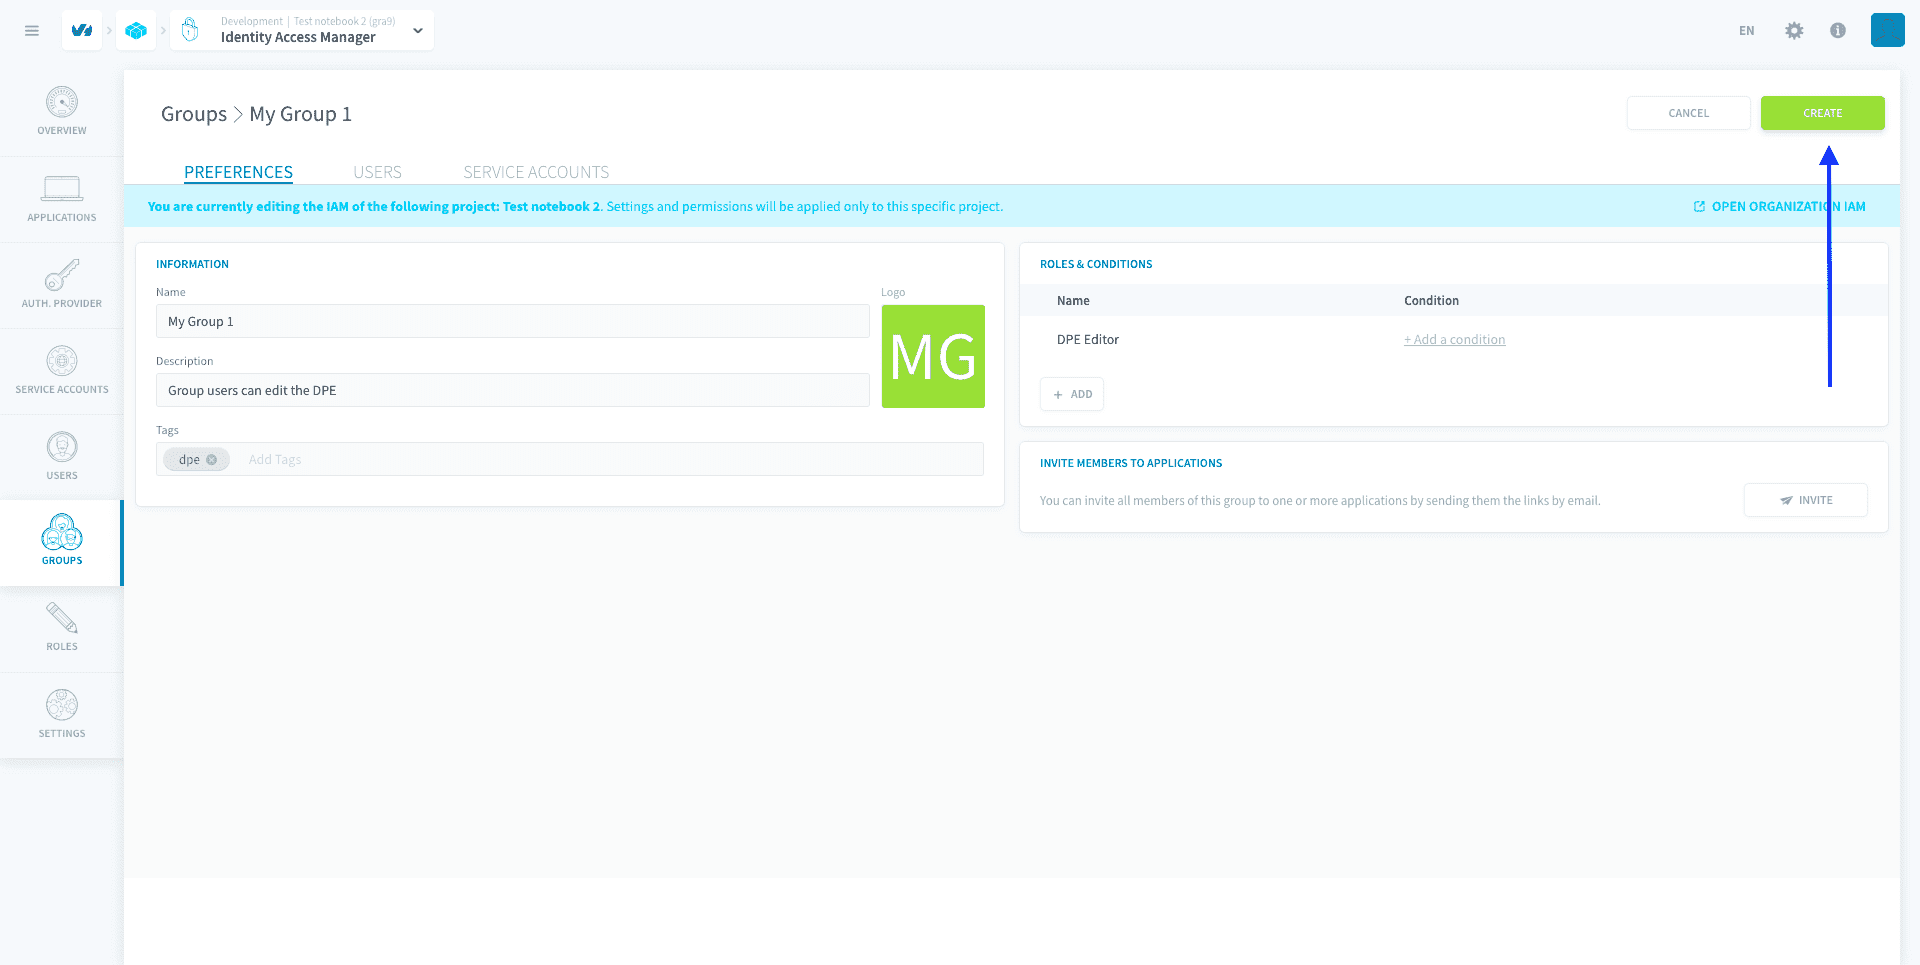
グループに名前を付けます。また、グループをより簡単に管理できるように、説明とタグを追加することもできます。
グループに役割を割り当てる
グループに役割を割り当てるには、グループを作成した直後に追加の役割を付与するか、作成後にいつでも行うことができます。
グループの作成を完了する
グループにユーザーを割り当てるには、グループを作成した直後に行うか、作成後にいつでも行うことができます。
グループの作成を完了するには、Createを押します。
グループにユーザーまたはサービスアカウントを割り当てる
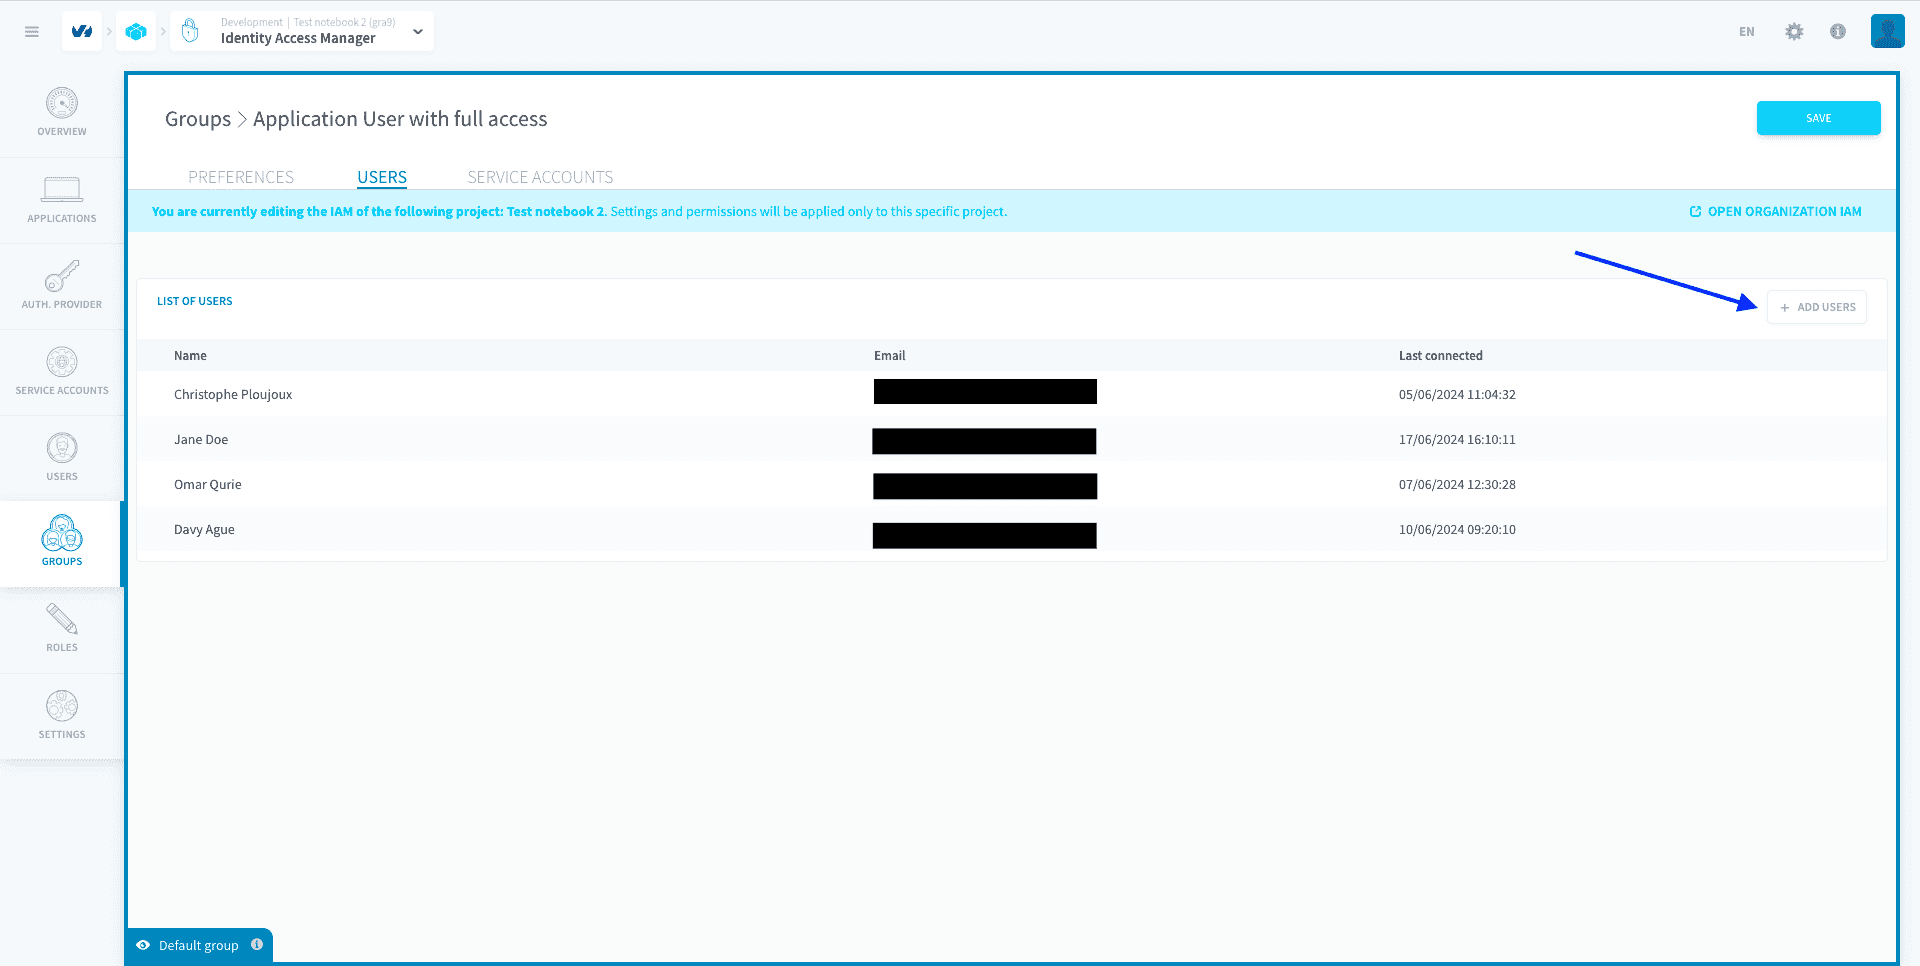
グループにユーザーまたはサービスアカウントを追加するには、グループを開き、対応するタブに移動します。
現在グループに属しているユーザー/サービスアカウントのリストを確認できます。ユーザーはサービスアカウントと同様に、複数のグループに属することができます:彼らは所属するすべてのグループに関連付けられたすべての役割を持つことになります。
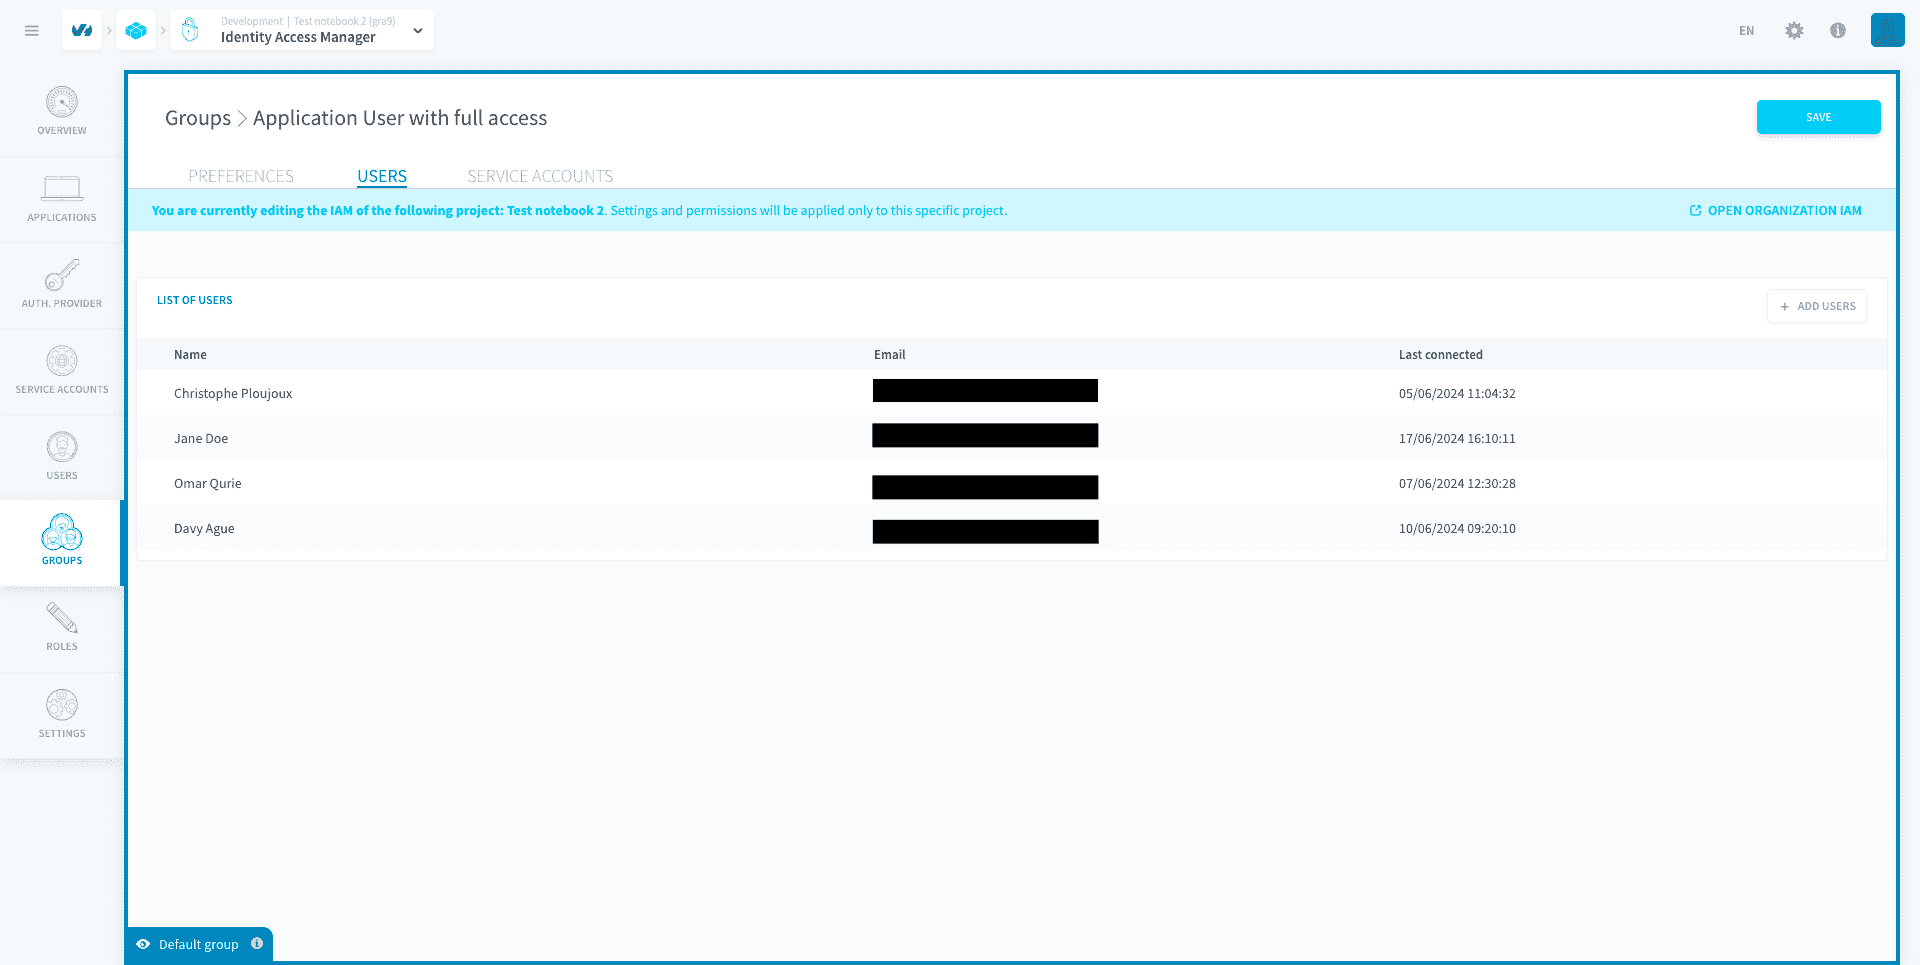
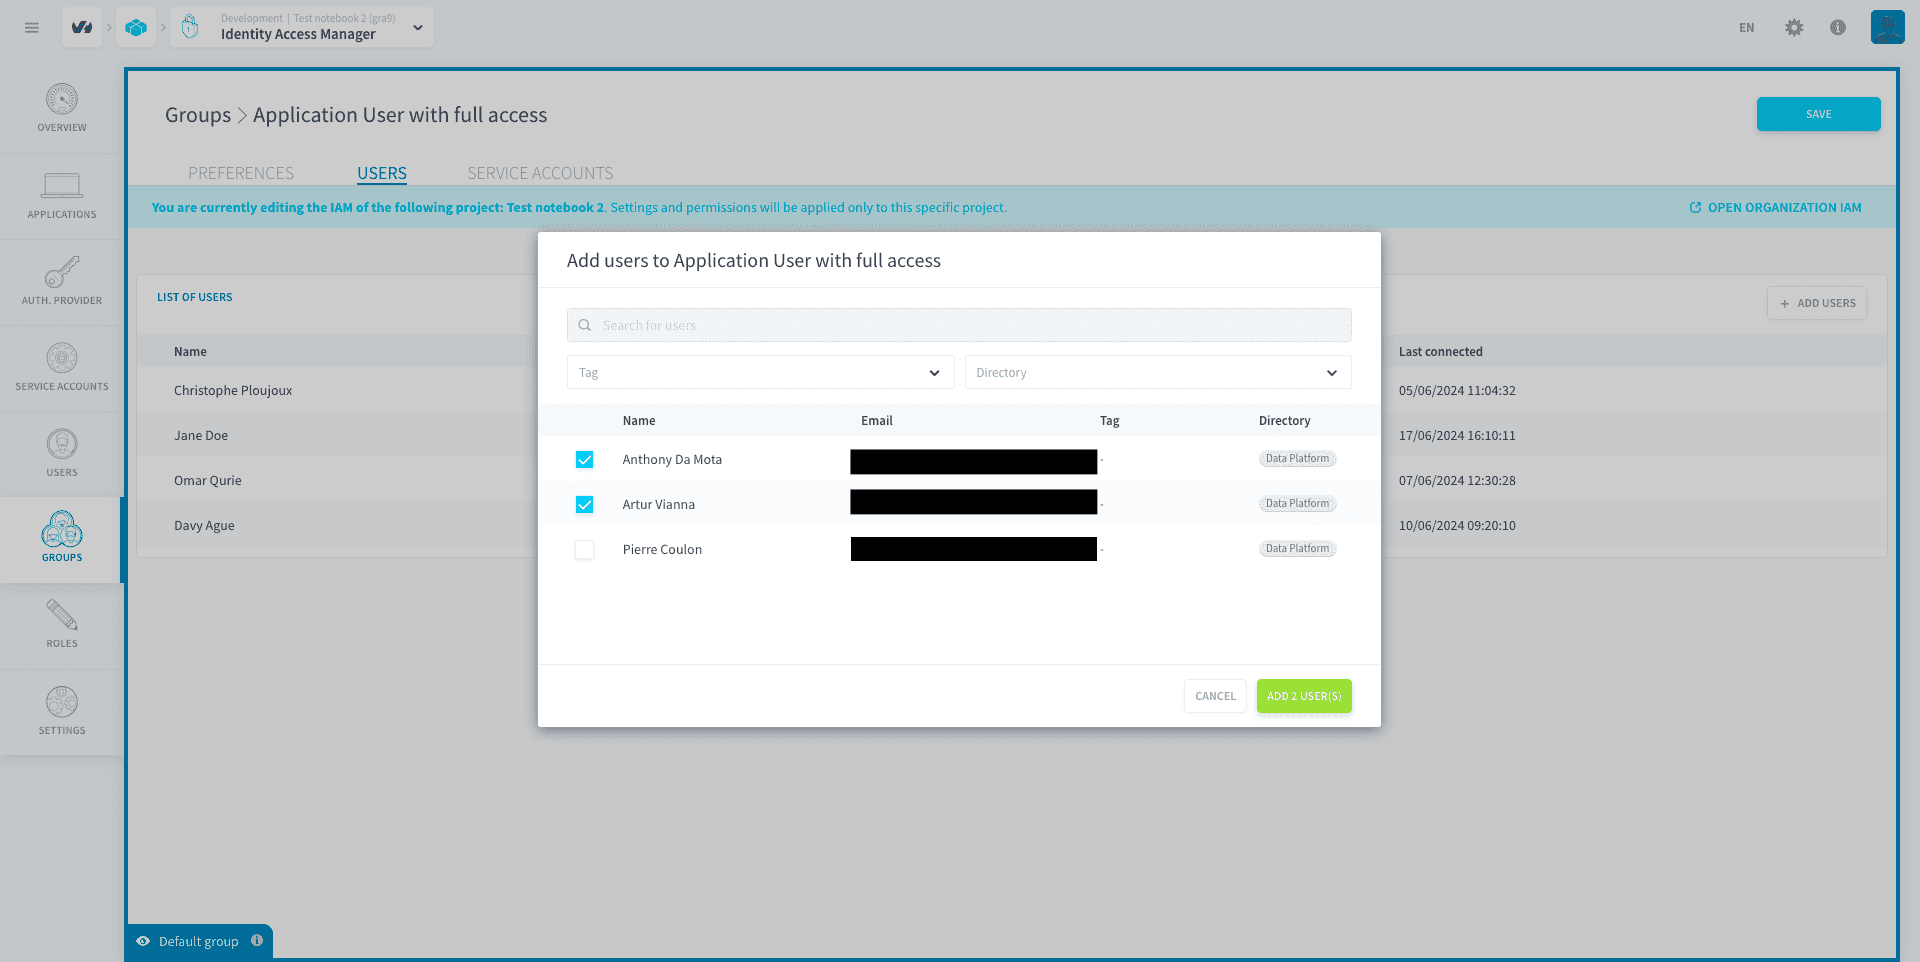
グループにユーザー/サービスアカウントを追加するには、Addをクリックし、グループに追加したいすべてのプロジェクトユーザー/サービスアカウントを選択します。
また、Identity Access Managerのユーザーページにアクセスすることで、特定のユーザーが所属しているグループを確認することもできます。
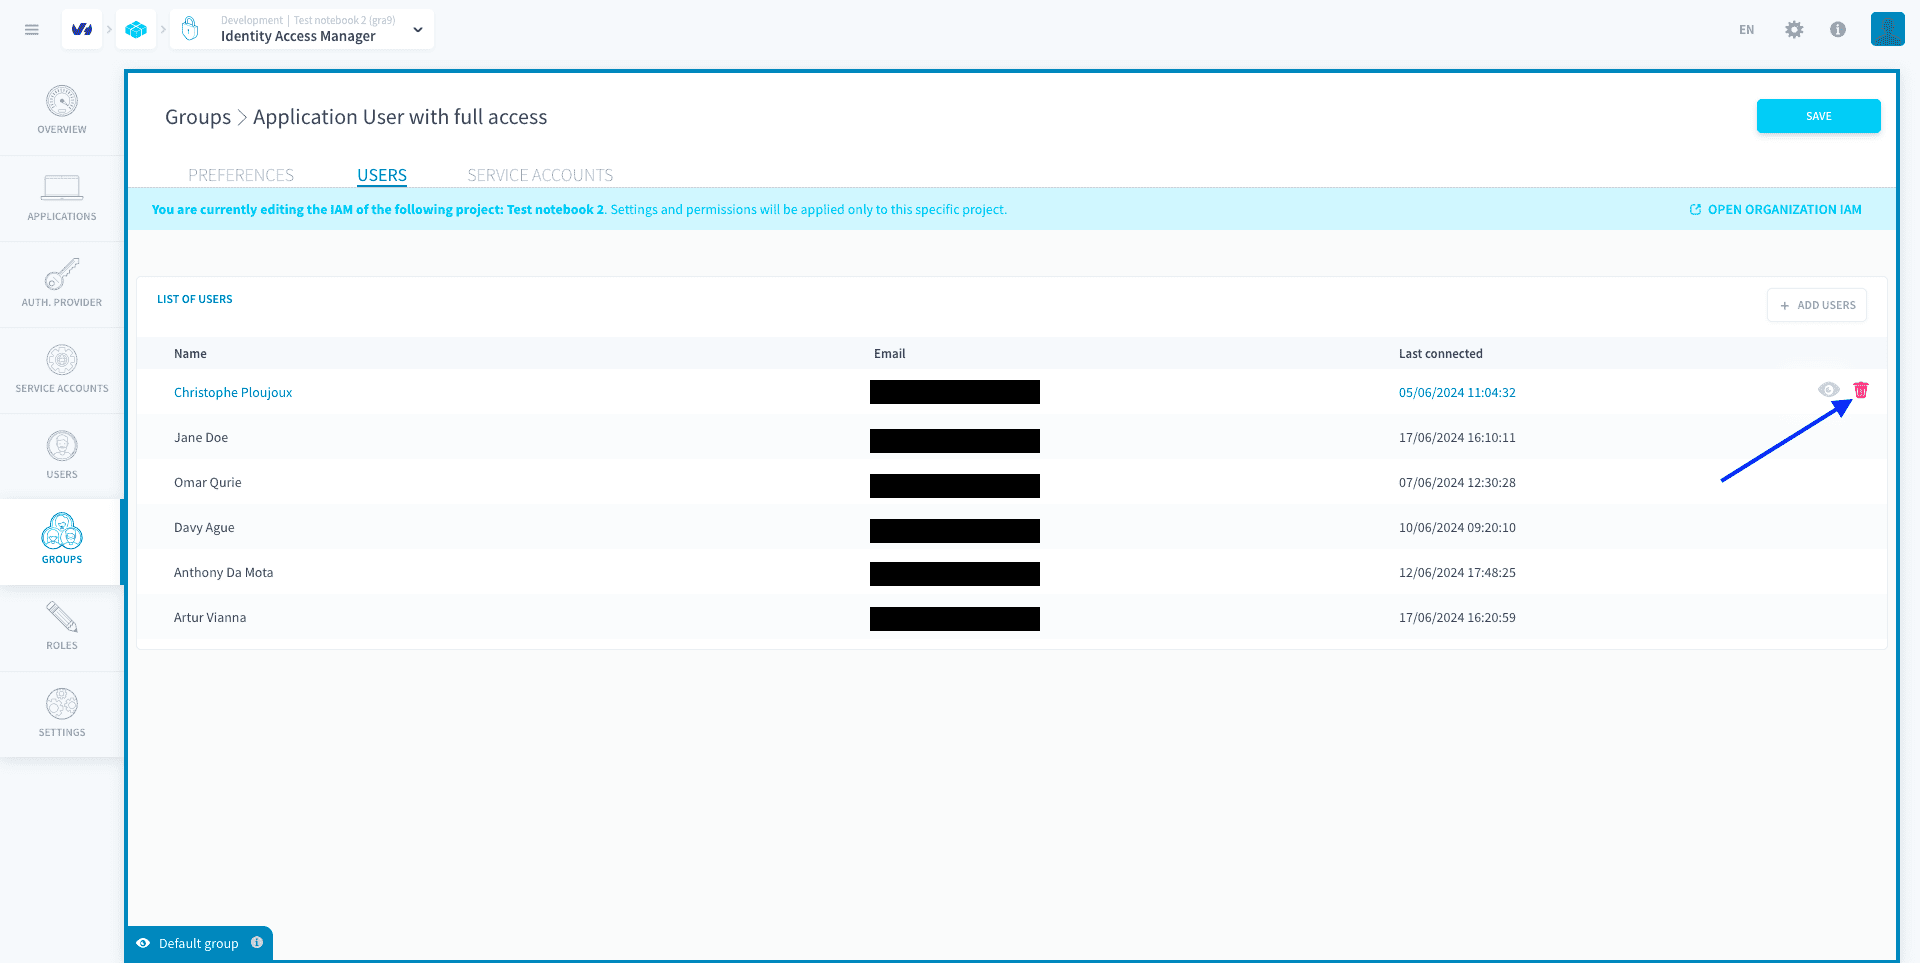
ゴミ箱アイコンをクリックすることで、ユーザー/サービスアカウントをグループから削除できます。
さらに詳しく
当社のソリューションの実装に関するトレーニングや技術的なアシスタンスが必要な場合は、営業担当者にお問い合わせください、またはProfessional Servicesページを訪れ、見積もりをリクエストし、当社の専門家にプロジェクトを分析してもらってください。
Data Platformを構築しているチームと直接質問したり、フィードバックを送信したり、交流したりするには、専用のDiscordチャネルを利用してください。
OVHcloudサービスに関するサポートが必要な場合は、Help Centreでリクエストを作成してください。
ユーザーコミュニティに参加してください。