

組織の認証とアクセスを管理する
組織のメンバーの認証要件とリソースへのアクセスを管理する
目的
Organization IAMでは、組織のメンバーのすべての認証要件および組織のリソースへのアクセスレベルを管理できます。
Organization IAMでは、以下の操作が可能です。
- 外部ソリューションを使用して、Data Platform Organizationへのシングルサインオンを有効にする認証プロバイダーを設定します。
- マルチファクター認証(MFA)を強制します。
- 組織レベルのリソースと設定へのメンバーのアクセス権を管理します。
このサービスには、サイドバーからアクセスできます。以下の画像を参照してください。
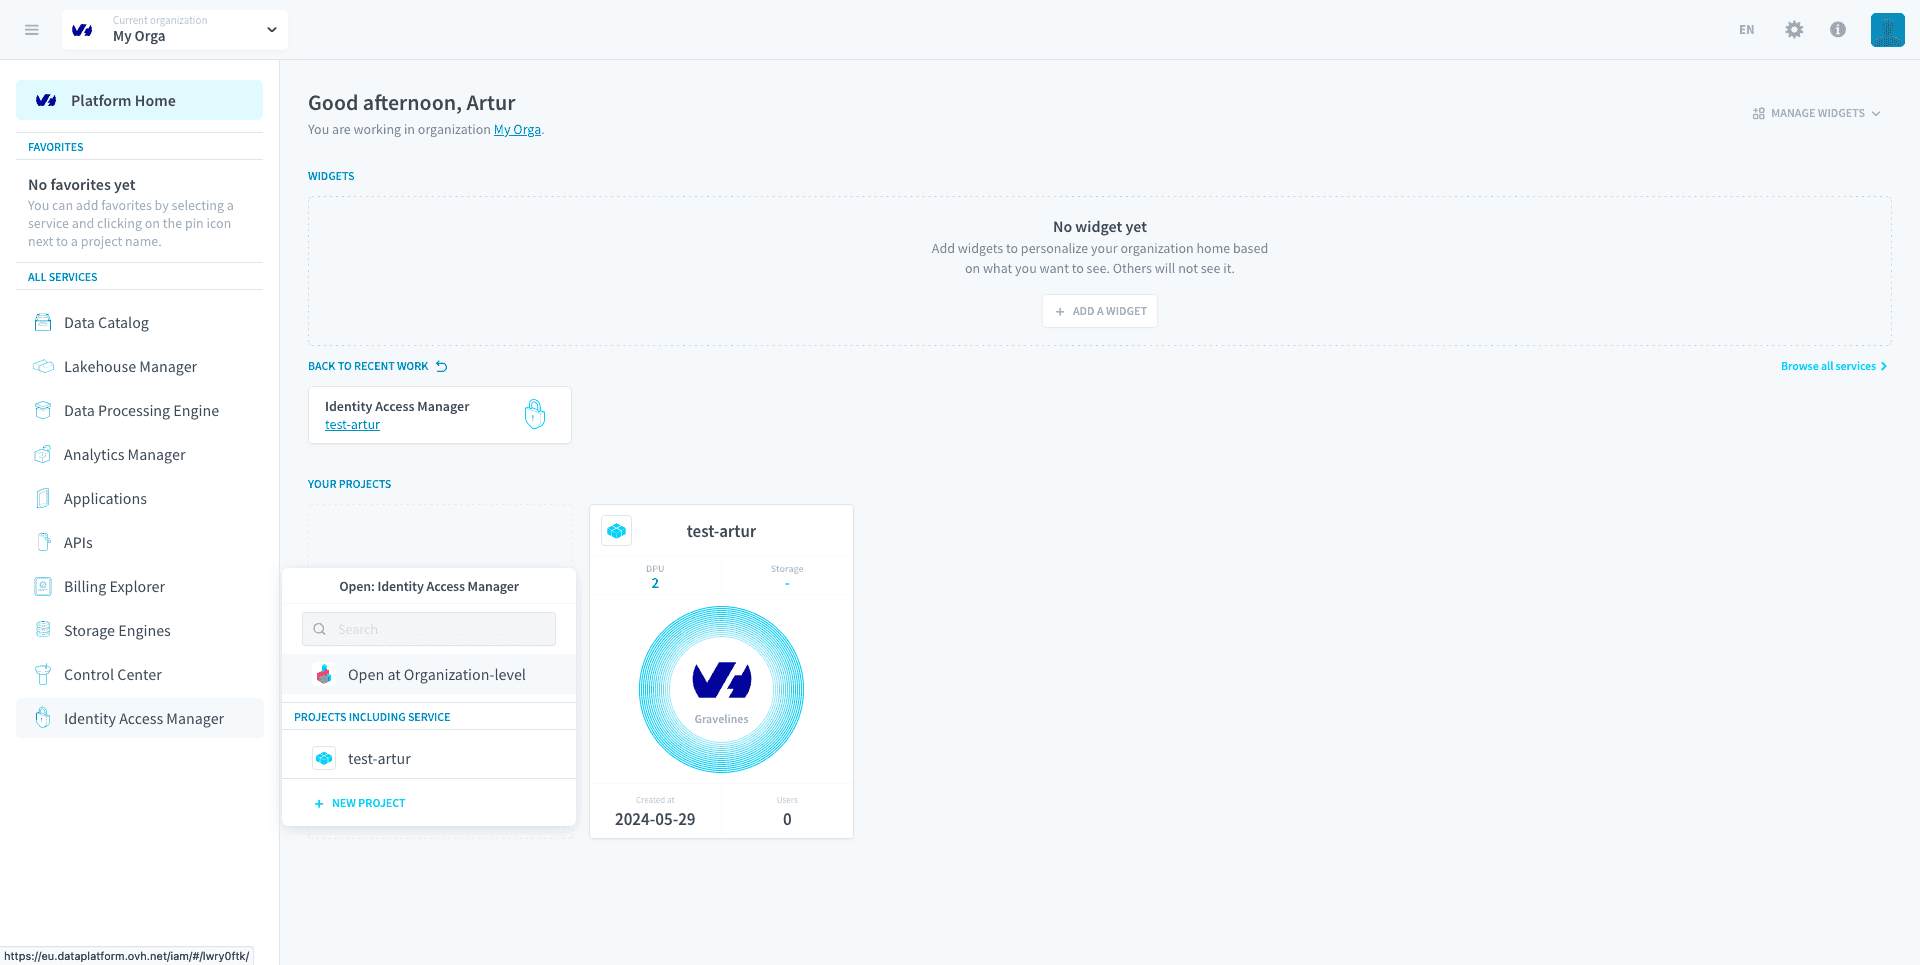
Organization IAMで管理されるリソース
Organization IAMを使用すると、以下のリソースへのアクセス権限を持つロールとグループを作成できます。
- 請求設定
- Control Center組織レベルのリソース(アラート、ログ、パネル、コンサマーなど)
- Organization IAMのユーザー、ロール、グループ
- 組織のプロジェクトにデプロイされたサービスと管理者
Project IAMとOrganization IAMのリンク
Organization IAMは組織内のプロジェクトへのアクセスを管理しますが、プロジェクト内のリソースのアクセス権を管理することはできません。言い換えると、Organization IAMはIT管理者に対して、プロジェクトの高レベルなアクセス権管理を提供します。
以下は、Organization IAMのプロジェクト関連の権限です。
- Projects | Project | Admin: ユーザーをプロジェクトのIAMの管理者にする特別な権限です。
- Projects | Project | List: 組織内の既存のプロジェクトのリストと基本情報を表示する機能です。
- Projects | Project | Get: プロジェクトの基本情報を表示する機能です。
- Projects | Project | Create: プロジェクトを作成する機能です。
- Projects | Project | Update: プロジェクト内のサービスを更新する機能です。
- Projects | Project | Delete: プロジェクトを削除する機能です。
Project Admin権限は、両方のIAM間で重複する唯一の権限です。Organization IAMでProject Admin権限を持つユーザーは、下位プロジェクトIAMでAdmin権限を持っています。
その他のOrganization IAM権限
プロジェクト権限に加えて、Organization IAMでは、読み取り、書き込み、削除の権限を使用して、以下のリソースへのアクセス権を管理できます。
- Organisation IAM
- Users
- Roles
- Groups
- Authentication Settings
- Control Center(組織レベル)
- Monitoring
- Alert
- Job
- Logs
このルールの唯一の例外は、データセットで、その権限は少し異なります。
- Create: データセットを作成します。
- Read: 組織のデータセットを表示します。
- Update: データセットに割り当てられたDPUの量を変更します。
- Delete: データセットを削除します。
認証設定
Authentication Settingsタブでは、組織内のすべてのユーザーの追加ログイン要件を設定および構成できます。セキュリティを強化するために、認証を第三者のエンタープライズシングルサインオンプロバイダーに委任し、すべてのユーザーがプラットフォームにアクセスするためにその認証プロバイダーで資格情報を確認する必要があるように要求できます。さらに、特定のメールドメインのユーザーが組織に参加することを要求できるようにすることもできます。
ユーザー、グループ、ロール
Organization IAMでは、Project IAMと同じロールベースのアクセス権制御システムを使用します。権限は、ユーザーにロールを付与し、グループに追加することで付与されます。
組織への参加を要求するユーザーの要求を承認または拒否する
組織内の既存のメンバーと同じメールドメインを持つ人は、最初にサインアップしたときに、この組織に参加することを要求できます。管理者は、ユーザーが参加を要求した後、手動で組織に追加する必要があります。
要求を管理するには、Usersタブをクリックします。組織内のユーザーのリストの上部に、参加を要求したすべての人が表示されます。
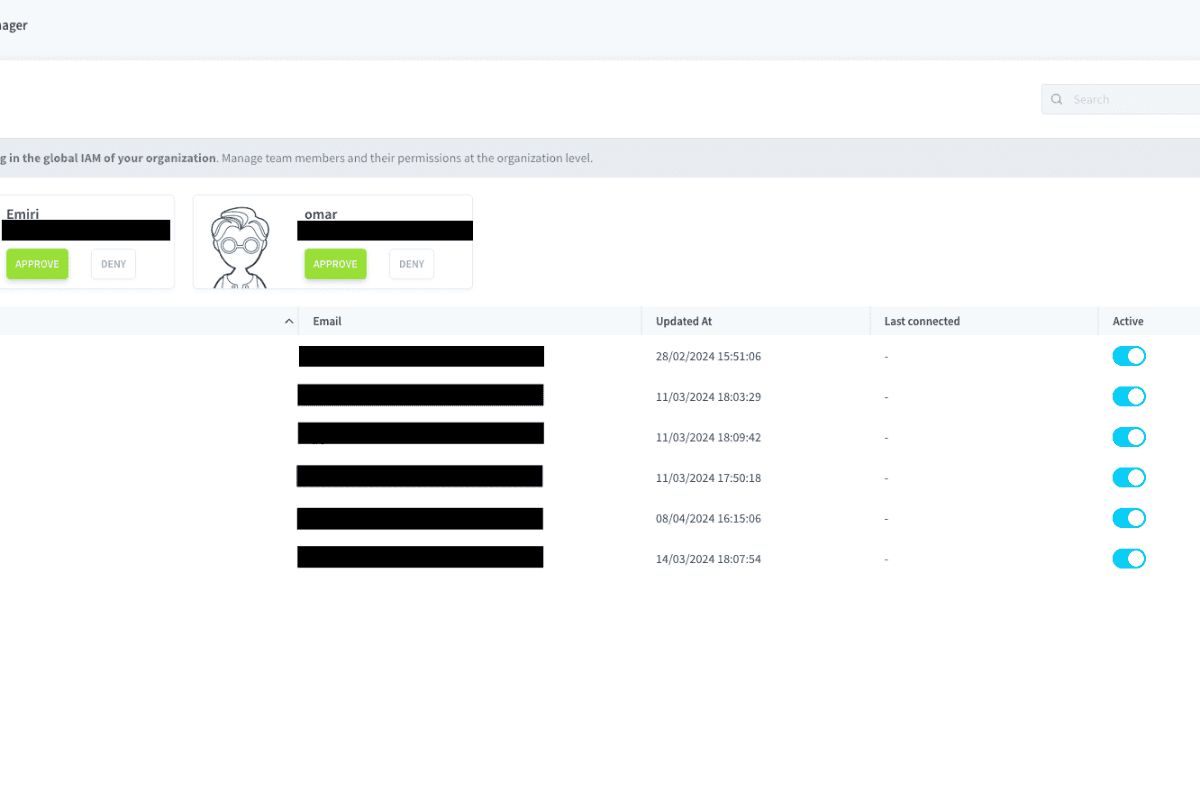
ここで、要求を承認または拒否できます。承認した場合、彼らは組織に単純なユーザーとして追加され、権限は付与されません。
さらに詳しく
ソリューションのトレーニングや技術的なアシスタンスが必要な場合は、営業担当者にお問い合わせください、またはProfessional Servicesページを訪れて、見積もりを依頼し、専門家にプロジェクトを分析してもらってください。
質問をする、フィードバックを送信する、またはData Platformを構築するチームと直接交流するには、専用のDiscordチャネルをご利用ください。
OVHcloudサービスについてサポートが必要な場合は、Help Centreでリクエストを作成してください。
ユーザーコミュニティに参加してください。