

組織にメンバーを追加する
このページでは、ForePaaS Legacy Platformについて説明しています。このプラットフォームは、新規登録を受け付けていません。OVHcloud Data Platformを使用している場合は、Organizations and user profilesを参照してください。
ForePaaS Platformでは、組織に任意の数の人を追加できます。これらのメンバーは、組織内のプロジェクト(すなわち、Dataplantsとストレージエンジン)に対して、完全なアクセス権または制限付きアクセス権を持つことができます。
特定のDataplant内のコンポーネントまたはアプリケーションへのアクセス制御を管理するには、このDataplantのIdentity Access Manager (IAM)を使用する必要があります。
組織にメンバーを招待する
組織メンバーリスト
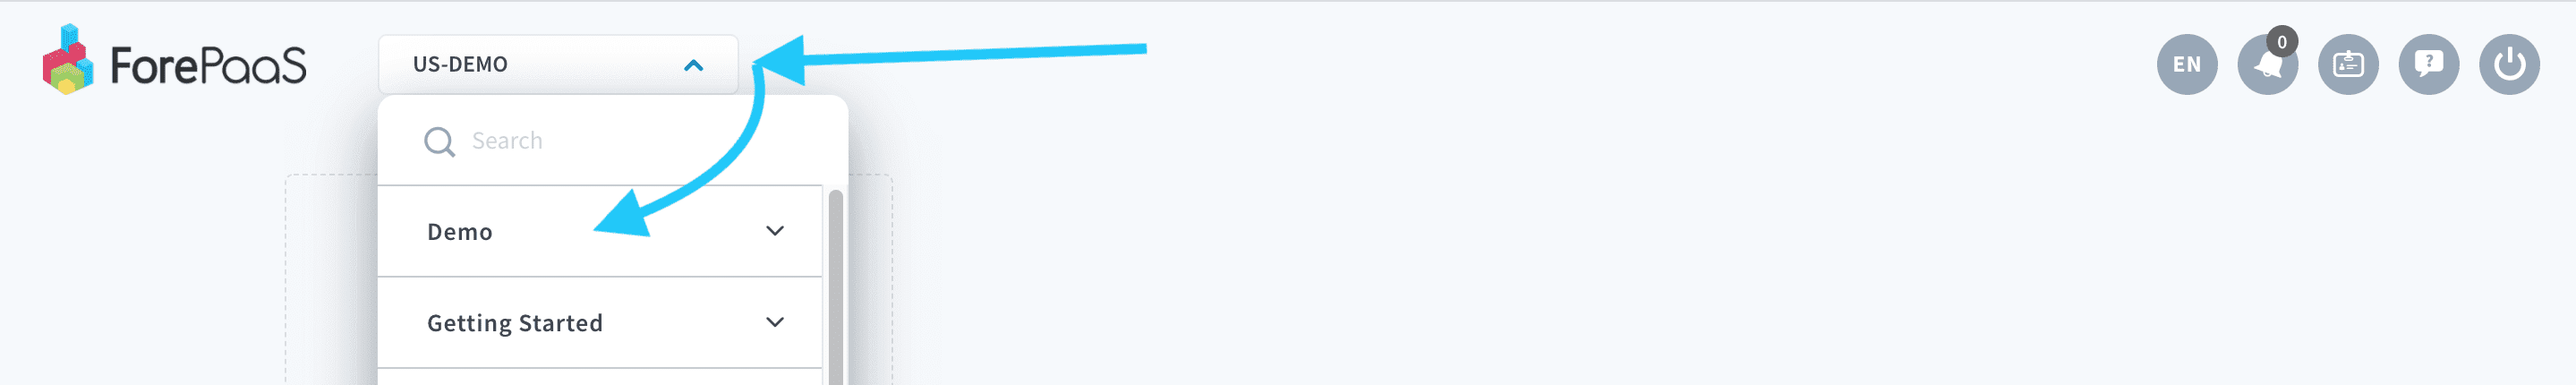
ForePaaSに直接アクセスし、左上のドロップダウンメニューをクリックして、メンバーを追加したい組織にアクセスします。
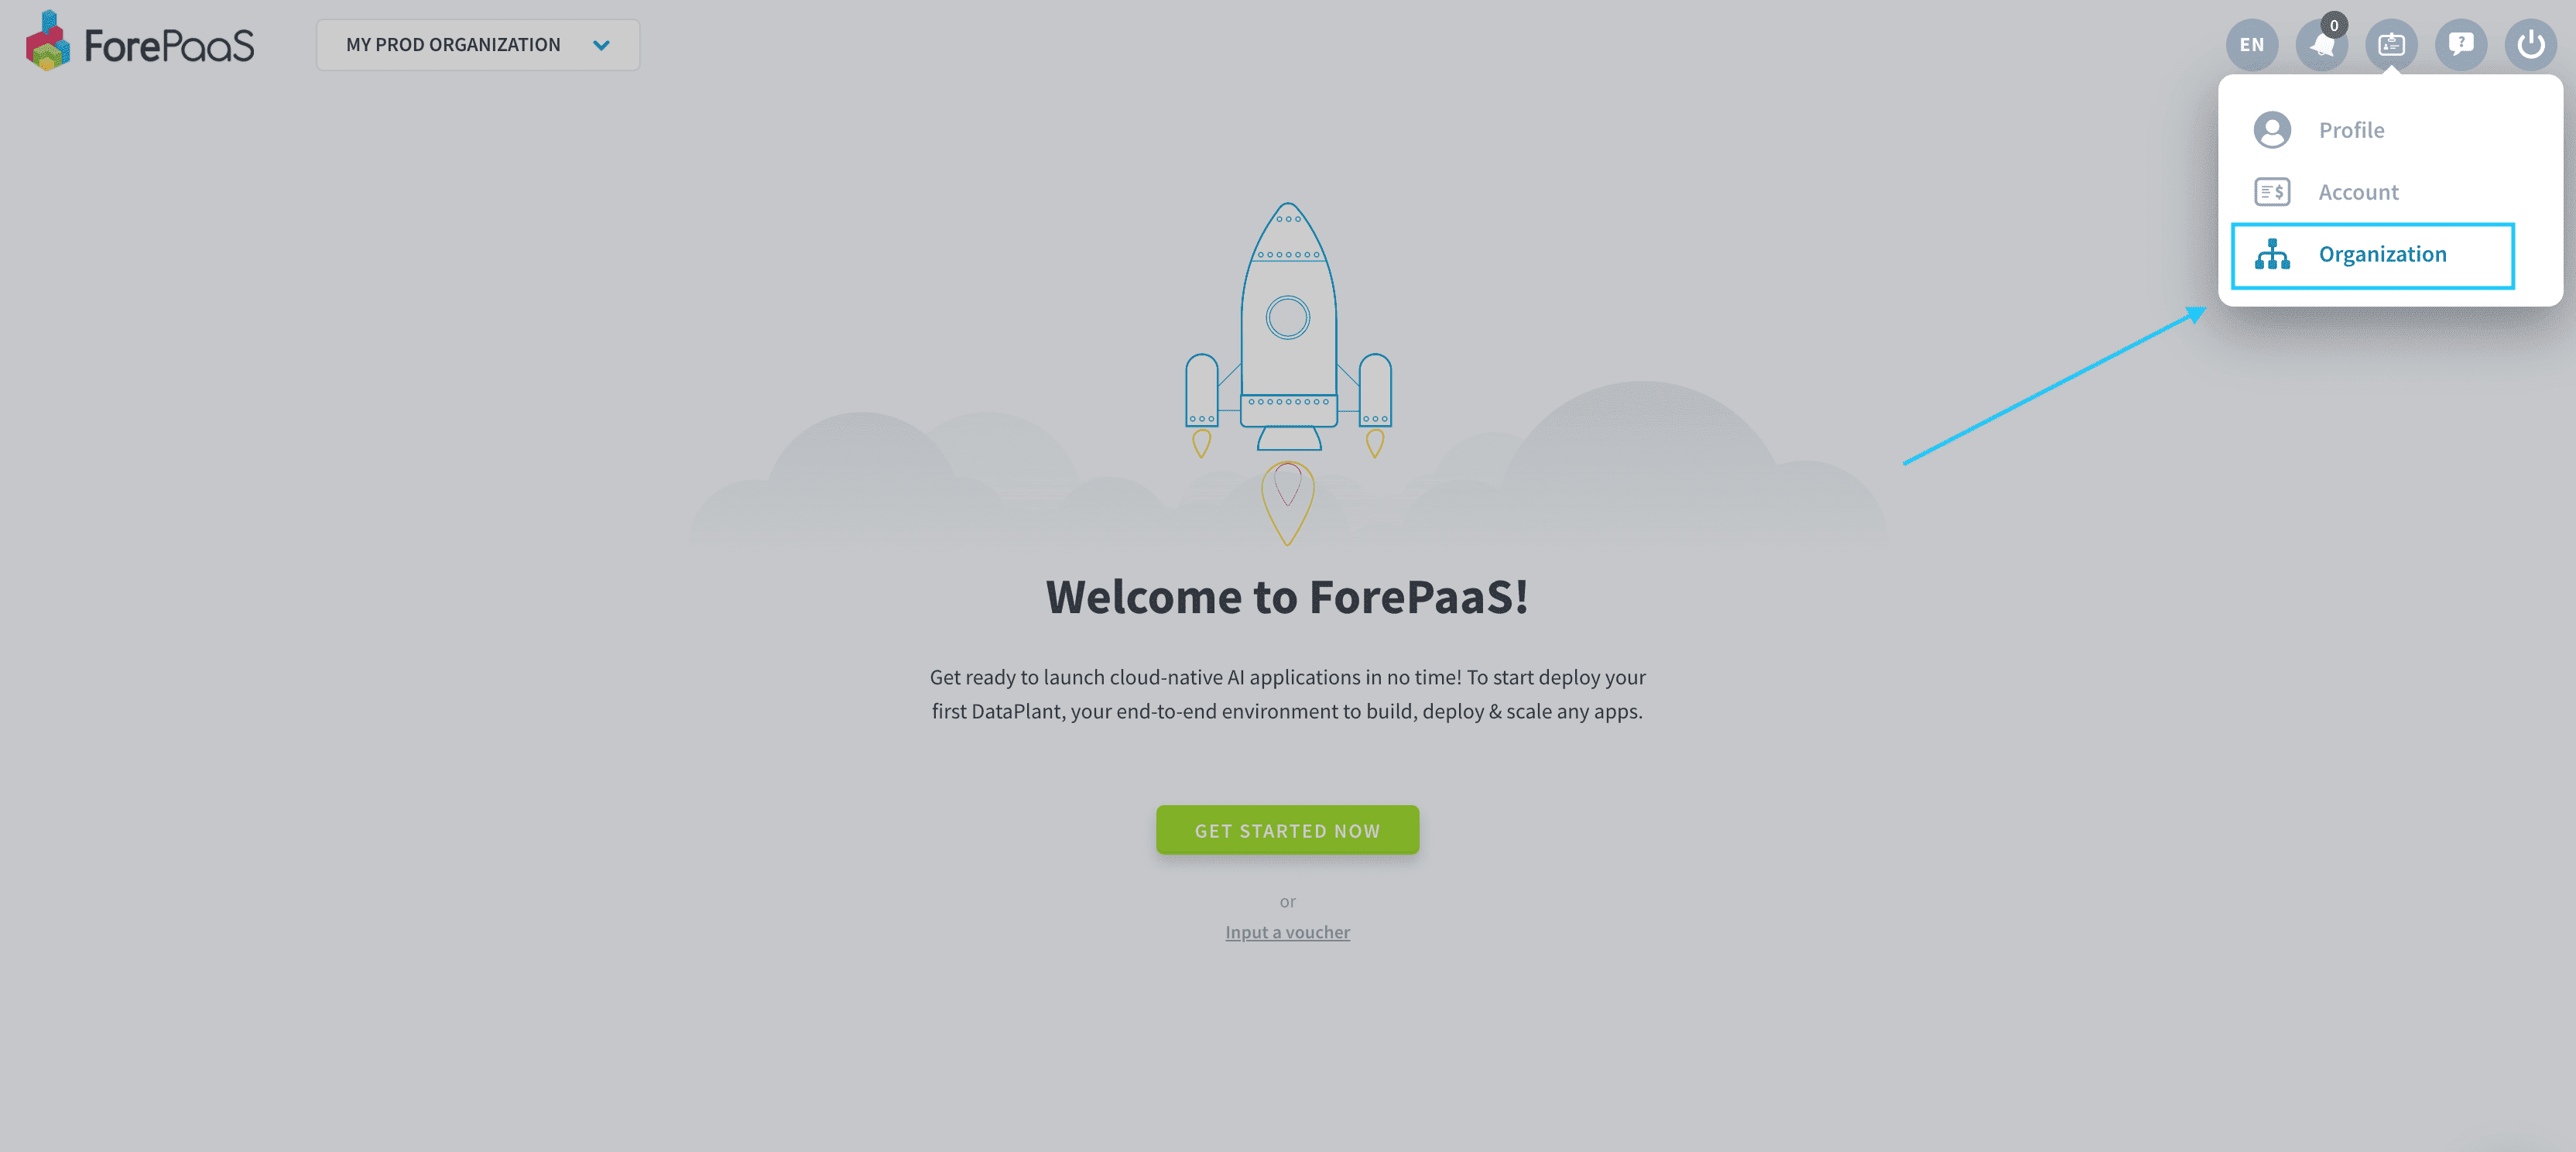
次に、Organizationを右上でクリックして、組織を開きます。
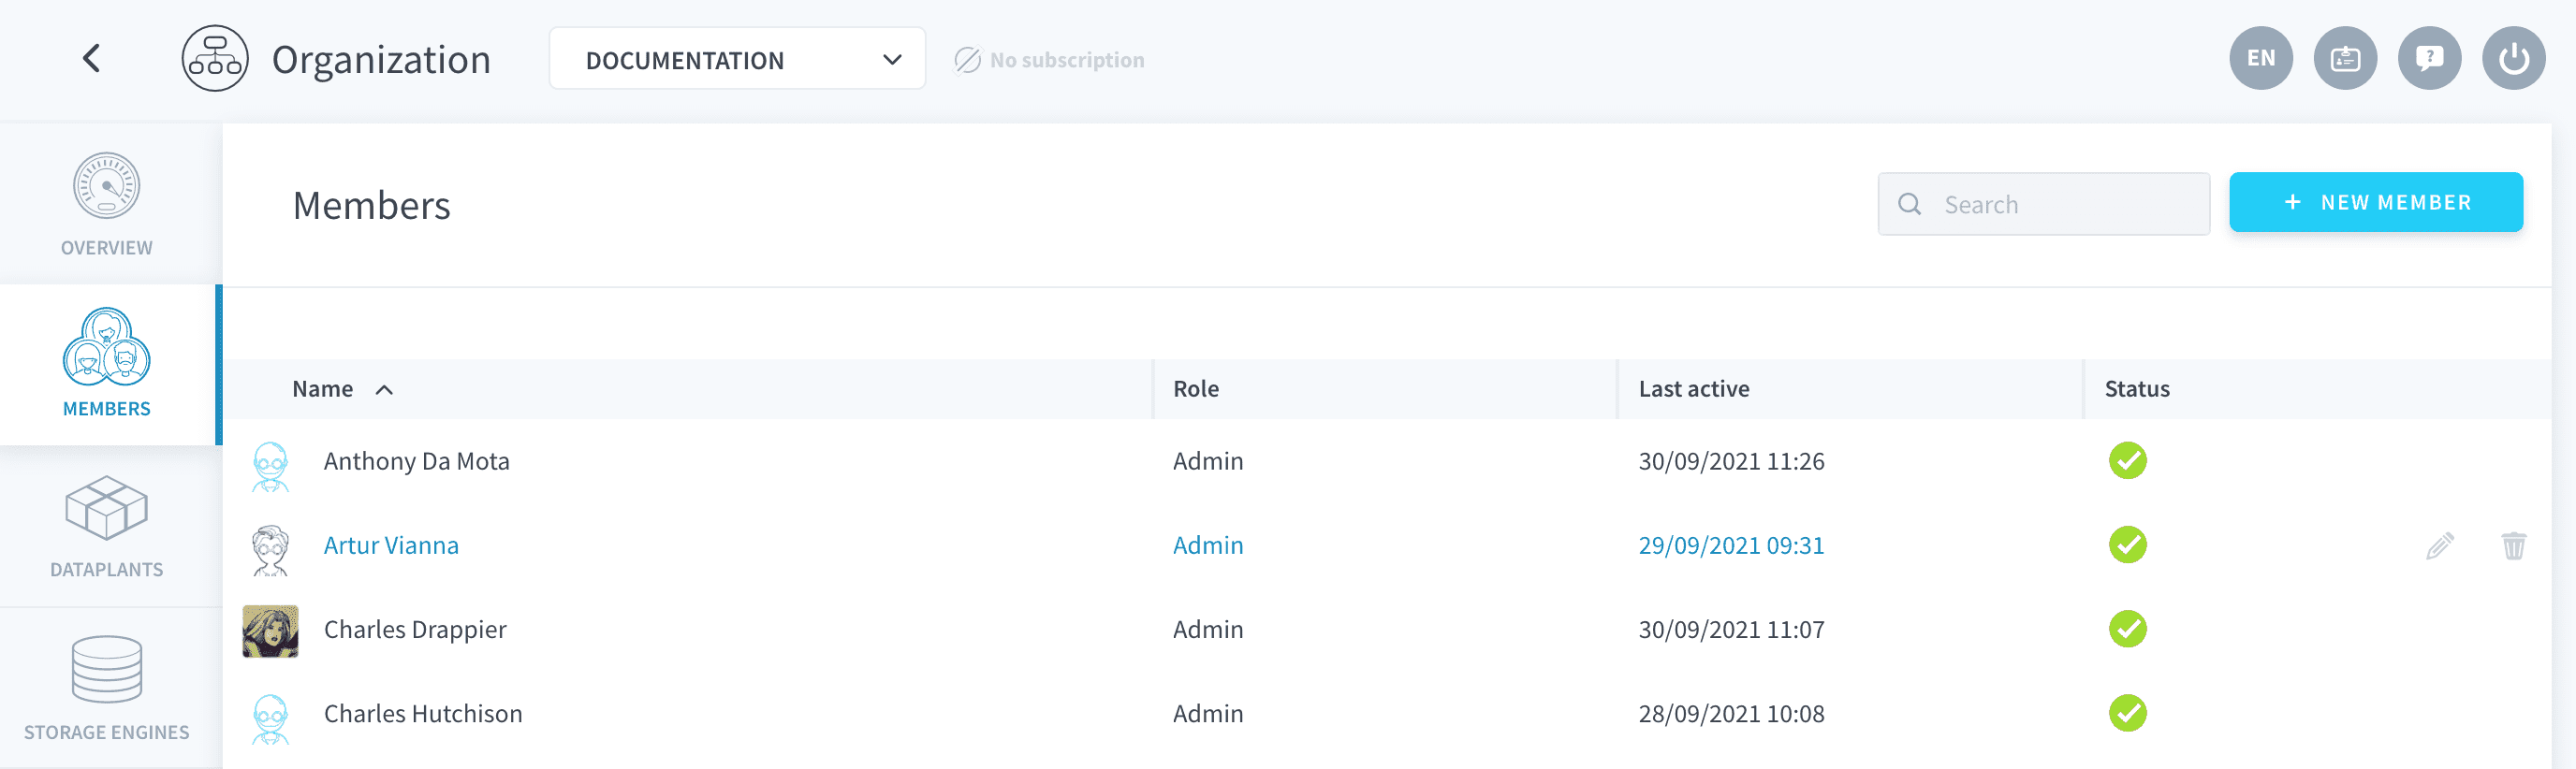
Membersタブをクリックします。組織内のメンバーのリストを表示できます。自分自身も含まれます。
+ Add Memberボタンをクリックして、共同作業者を招待します。
メンバー情報の入力
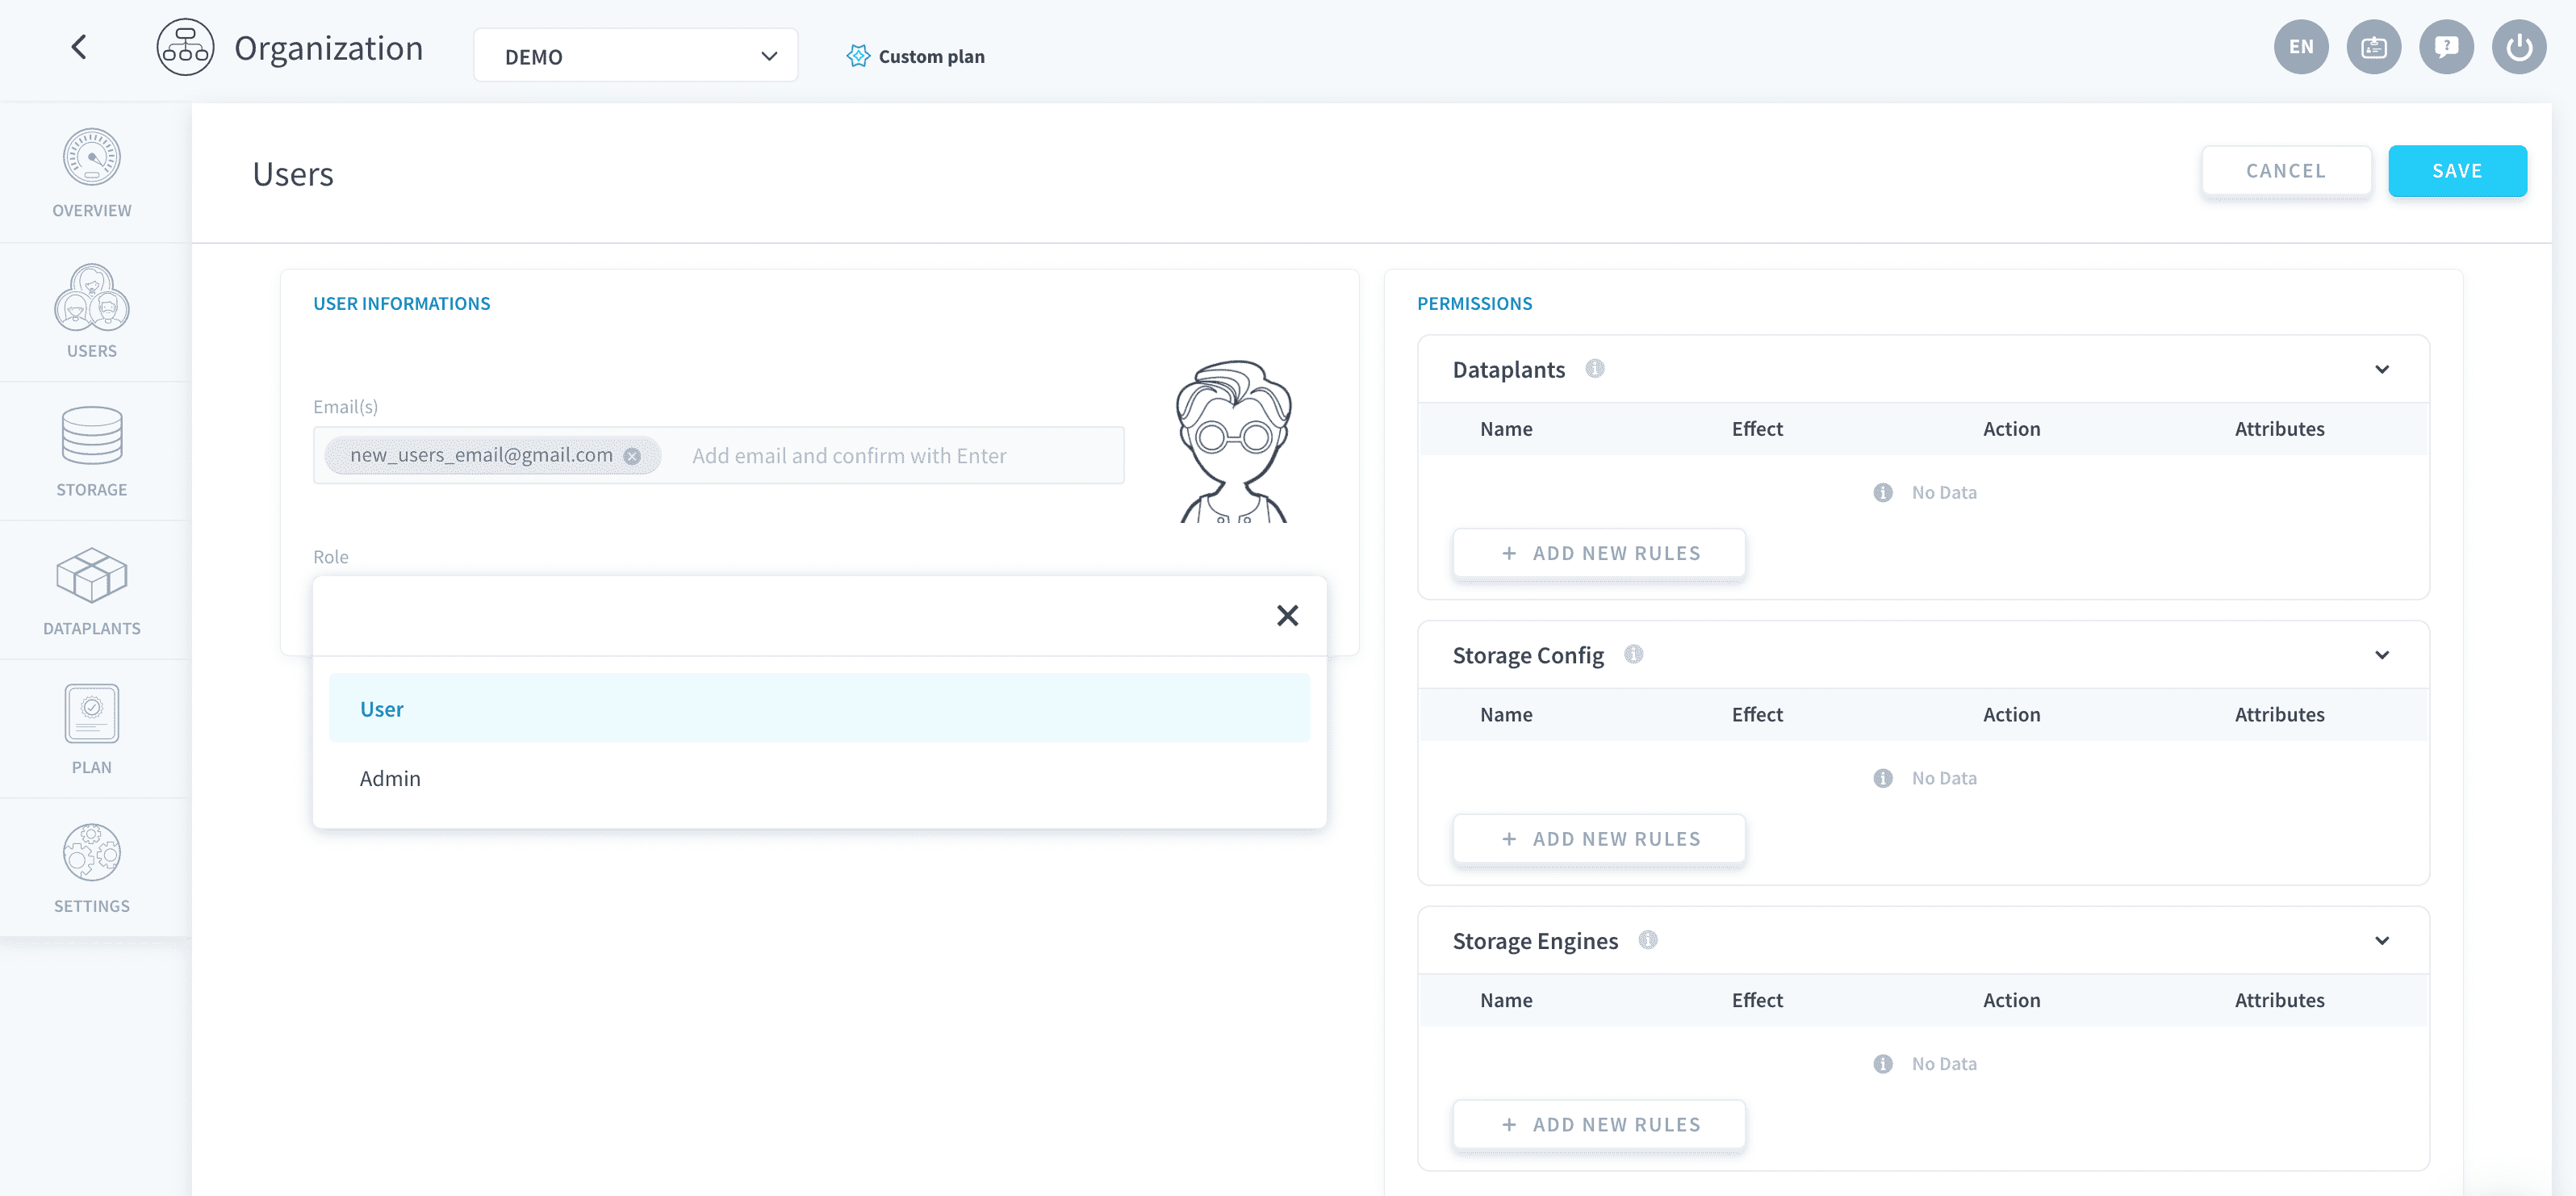
新しいユーザーのメールアドレスを入力します。この人がForePaaSアカウントを持っているかどうかにかかわらずです:
- 新しい共同作業者がForePaaSアカウントを持っていない場合、プラットフォームにサインアップしてログインするよう招待メールが送信されます。サインアップ後、メールを確認すると、自動的に組織に追加されます。
- 新しい共同作業者がForePaaSアカウントを持っている場合、組織に参加するよう促されます。
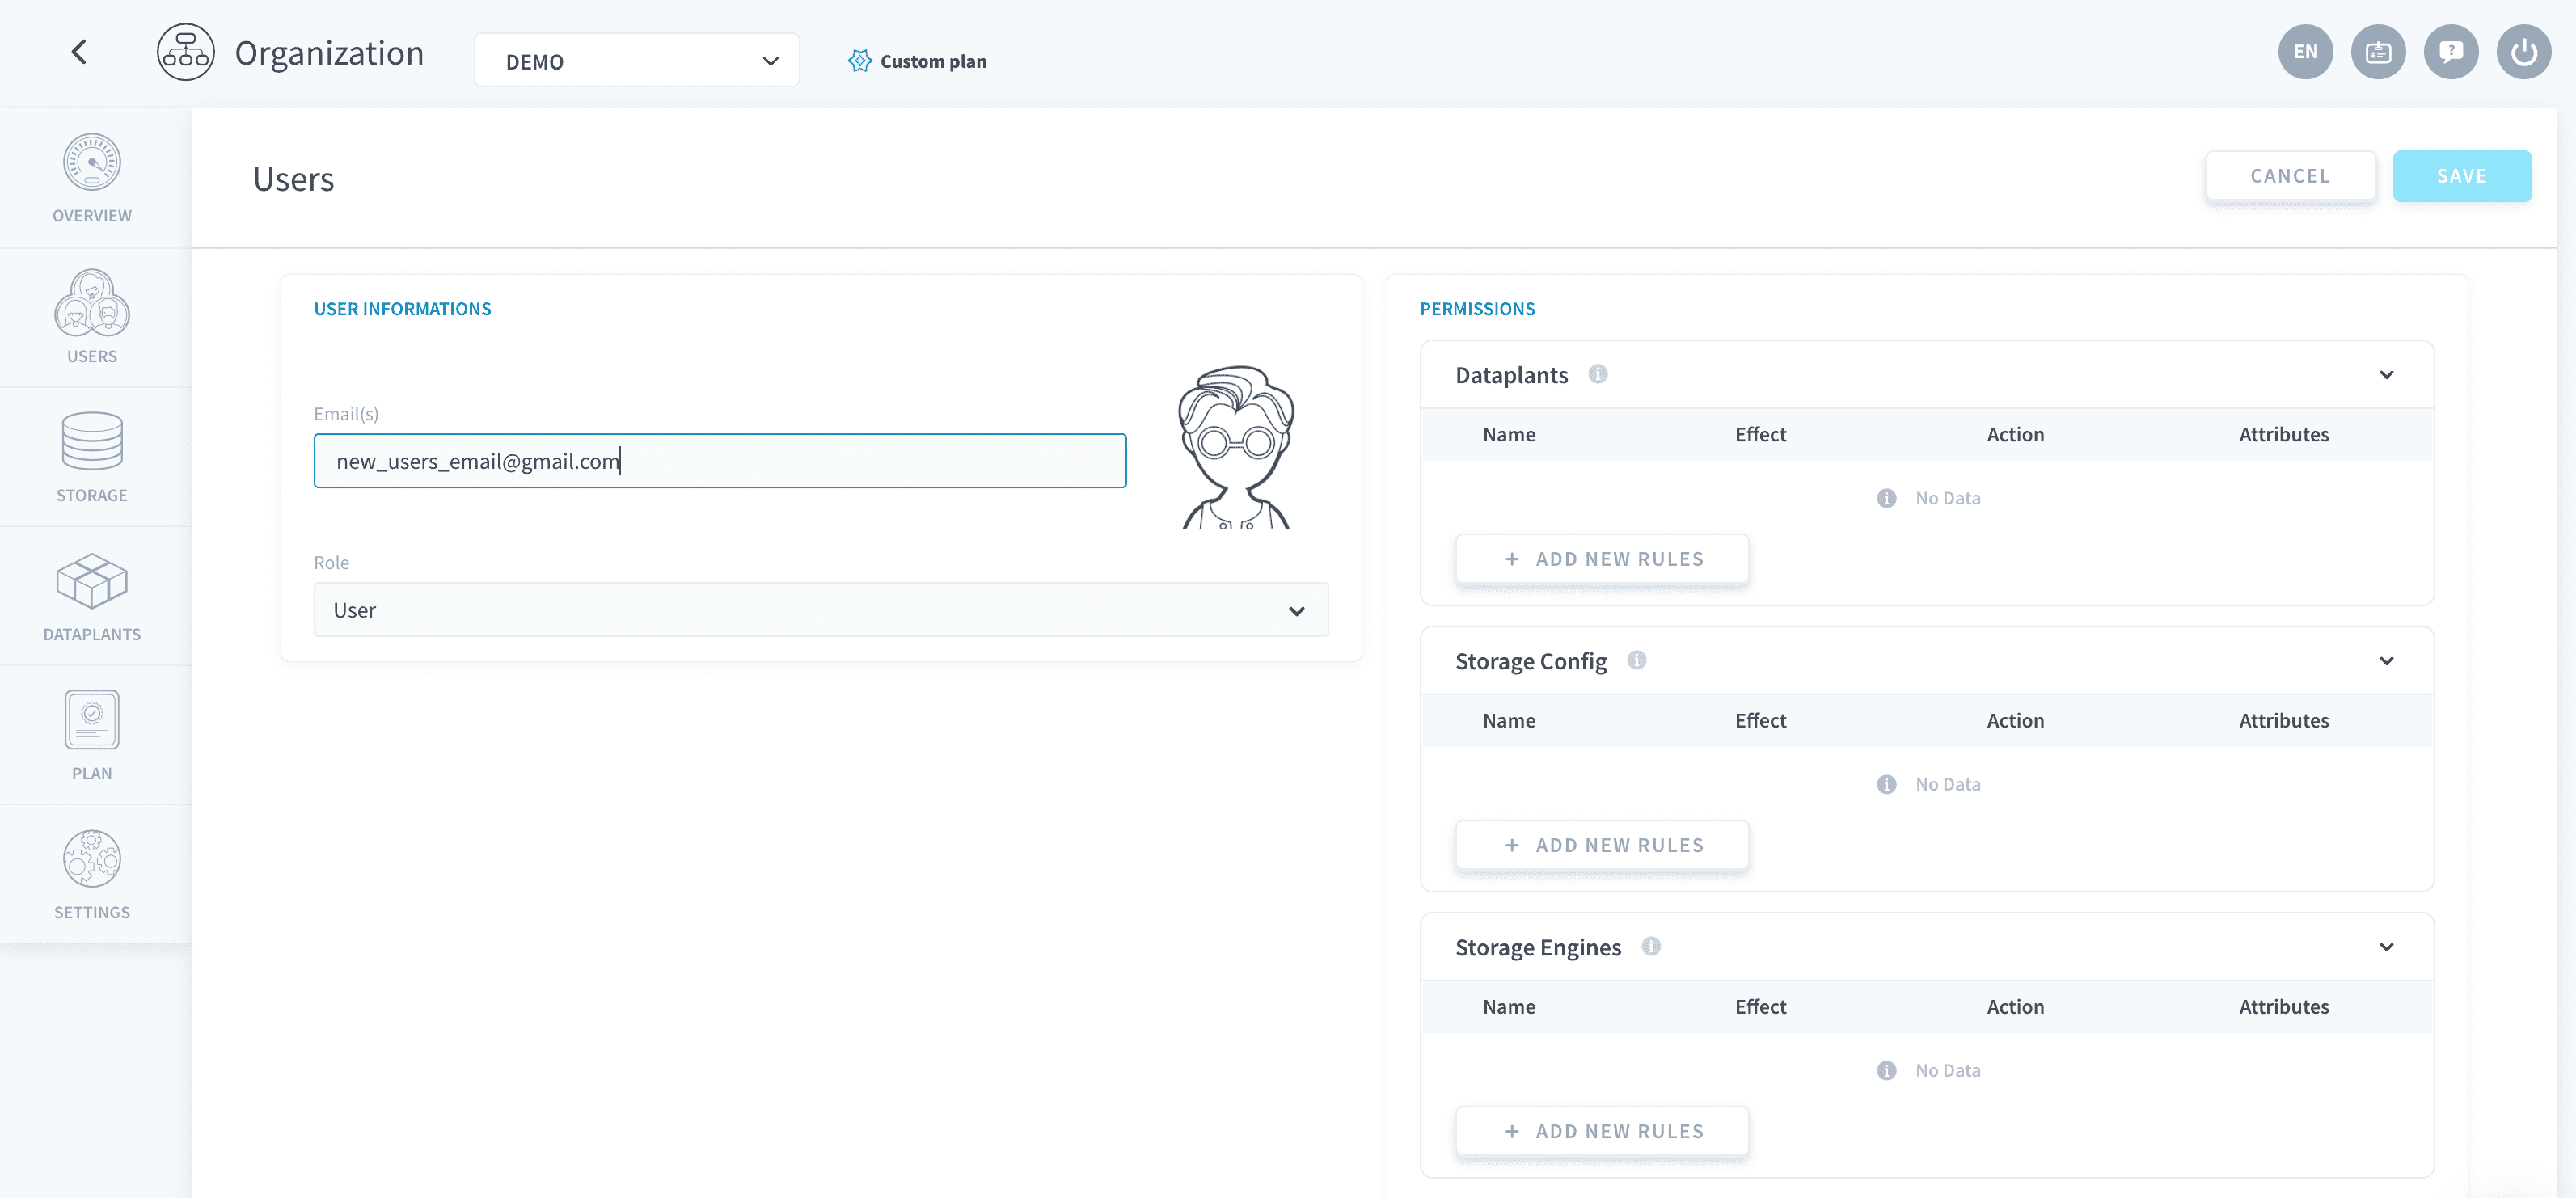
💡 email(s)フィールドに複数のアドレスを追加することで、同じ権限を持つ複数のメンバーを一度に追加できます。
ユーザーの役割を選択する必要があります。組織には2つの役割があります:
- Admin:Adminsは組織のすべての要素に対するすべてのアクセス権と制御権を持っています。したがって、Dataplants、組織メンバーを編集、管理、または削除したり、組織のサブスクリプションプランを変更したりできます。また、組織にデプロイされたDataplantsのすべてのサービス(すなわち、DPE、Data Managerなど)にデフォルトでアクセスできます。
- User:Usersはデフォルトでアクセス権や制御権を持っていません。デフォルトでは、ユーザーは組織内のDataplantsを見ることさえできません。組織とその詳細(ユーザー、プラン、クォータなど)にのみアクセスできます。アクセス制御ルールを使用して、ユーザーに特定の権限を割り当てることができます。
ForePaaS組織への参加リクエストを承認または拒否する
組織内の既存メンバーと同じメールドメインを持つ人は、初めてサインアップする際に、この組織に参加するリクエストを送信できます。Adminsは、その人が参加をリクエストした後、手動で組織に追加する必要があります。
リクエストを管理するには、Membersタブをクリックします。組織内のメンバーのリストの上部に、組織に参加をリクエストしたすべての人を表示できます。
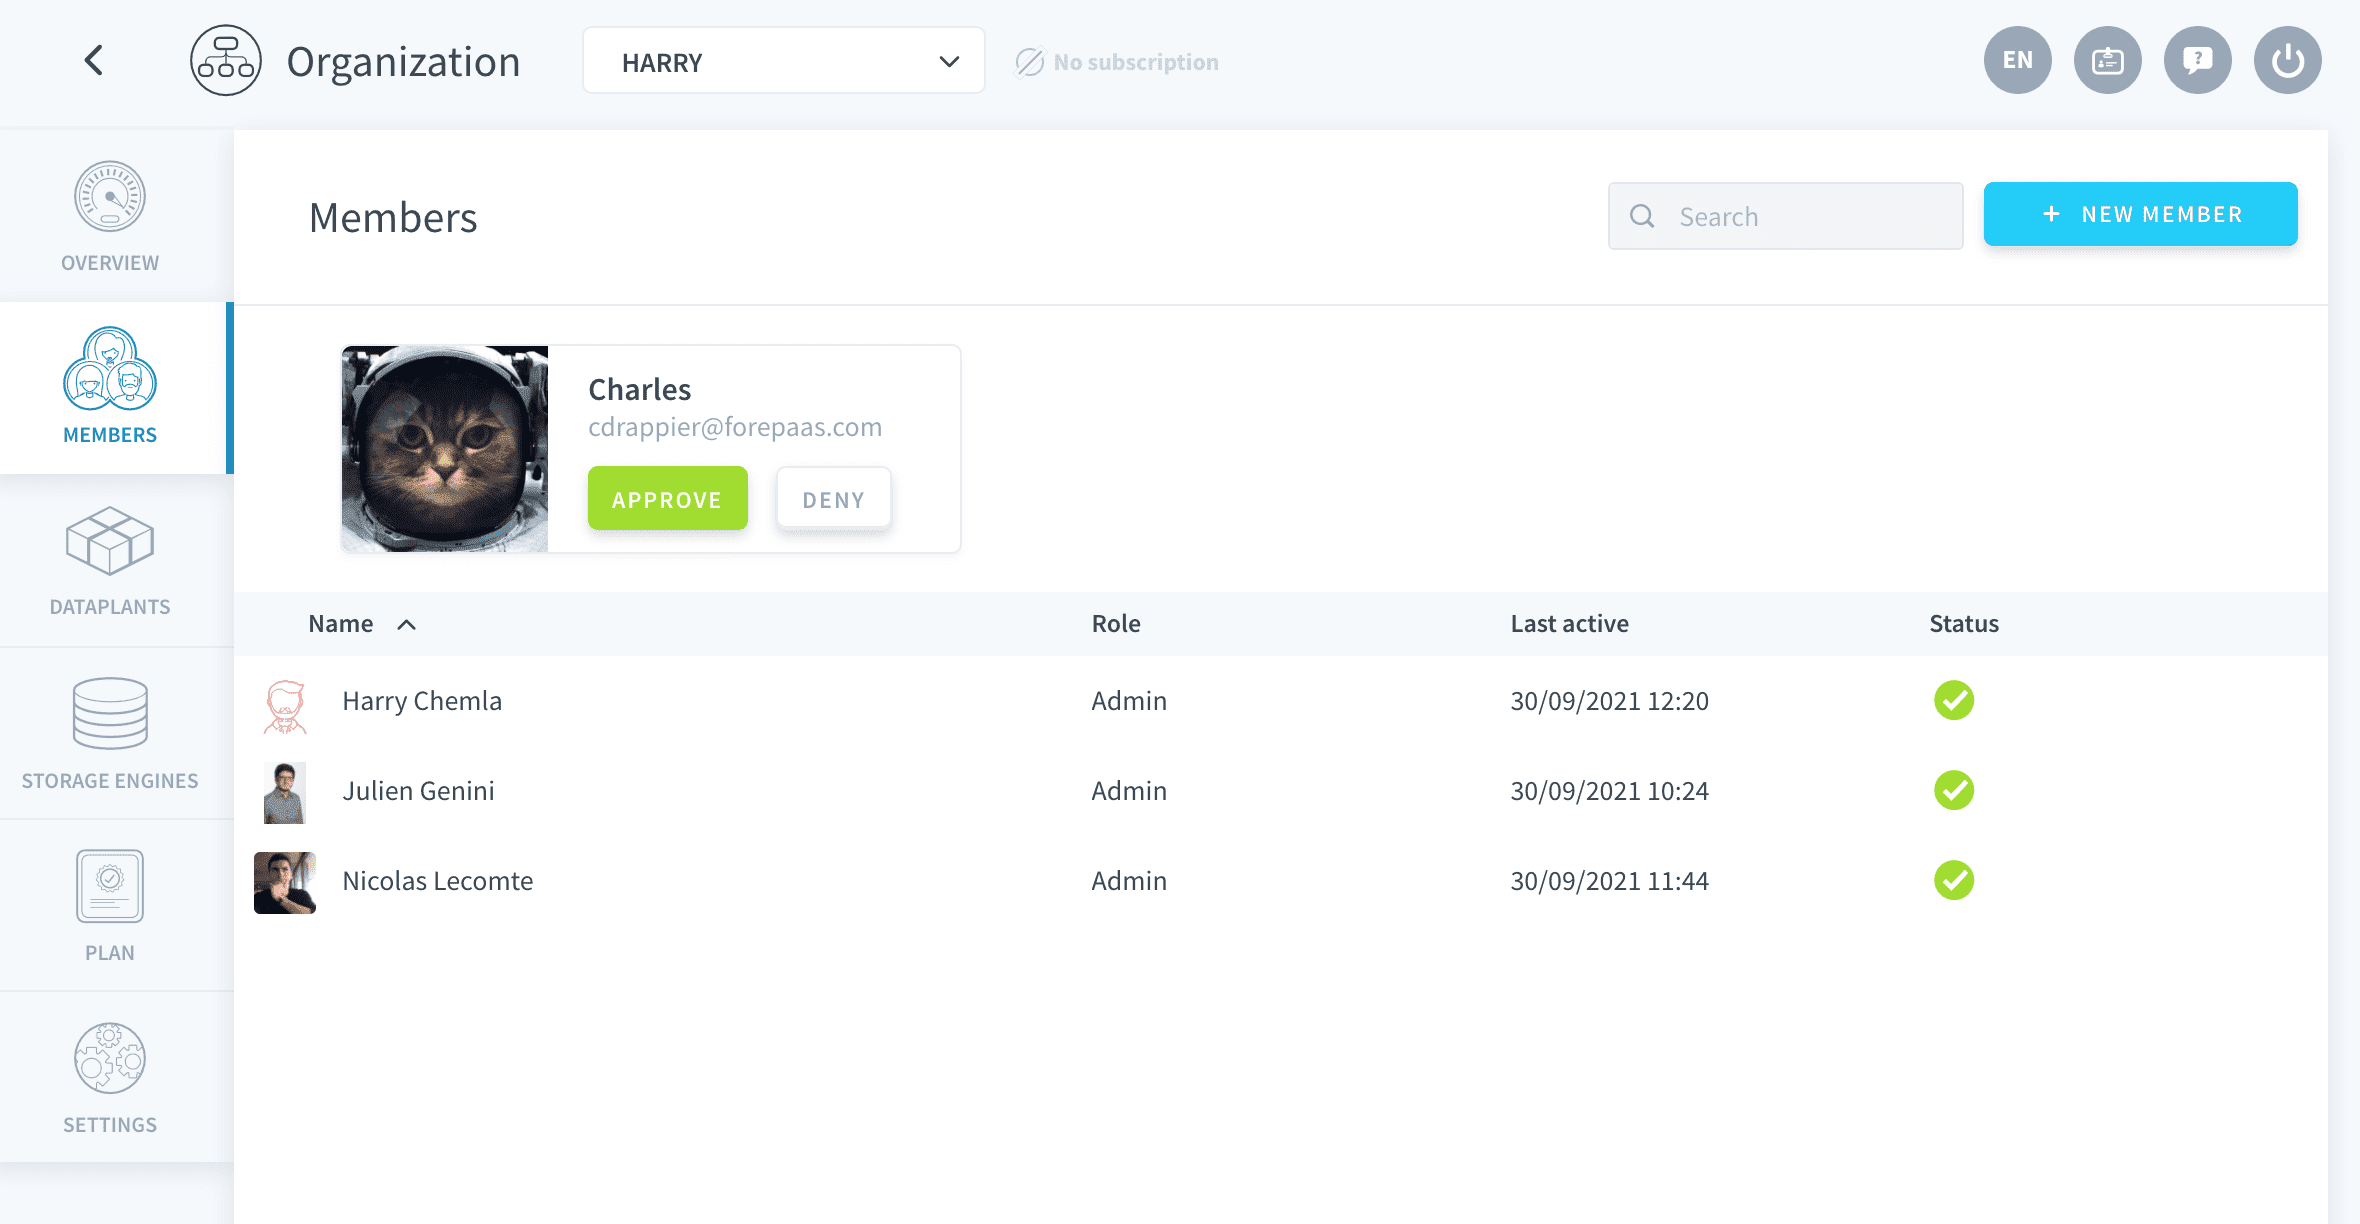
ここで、リクエストを承認または拒否できます。承認した場合、彼らは組織に単純なusersとして追加され、権限はありません。その後、アクセス制御ルールを使用して、彼らに特定の権限を割り当てることができます。
組織内のメンバーの権限を管理する
デフォルトでは、Adminsは組織の設定およびプロジェクトに対して完全なアクセス権を持っています。単純なUsersについては、組織レベルで管理できる3つの主要なルールのカテゴリがあります:
- Dataplantsアクセス権 - ユーザーにDataplantまたはそのインフラに対して特定の制御権を付与します。
- ストレージ構成権限 - ユーザーにストレージエンジンのデフォルト構成を更新する権限を付与します。
- ストレージエンジン権限 - ユーザーに組織内のストレージエンジンに対して特定の制御権を付与します。
ルールの作成
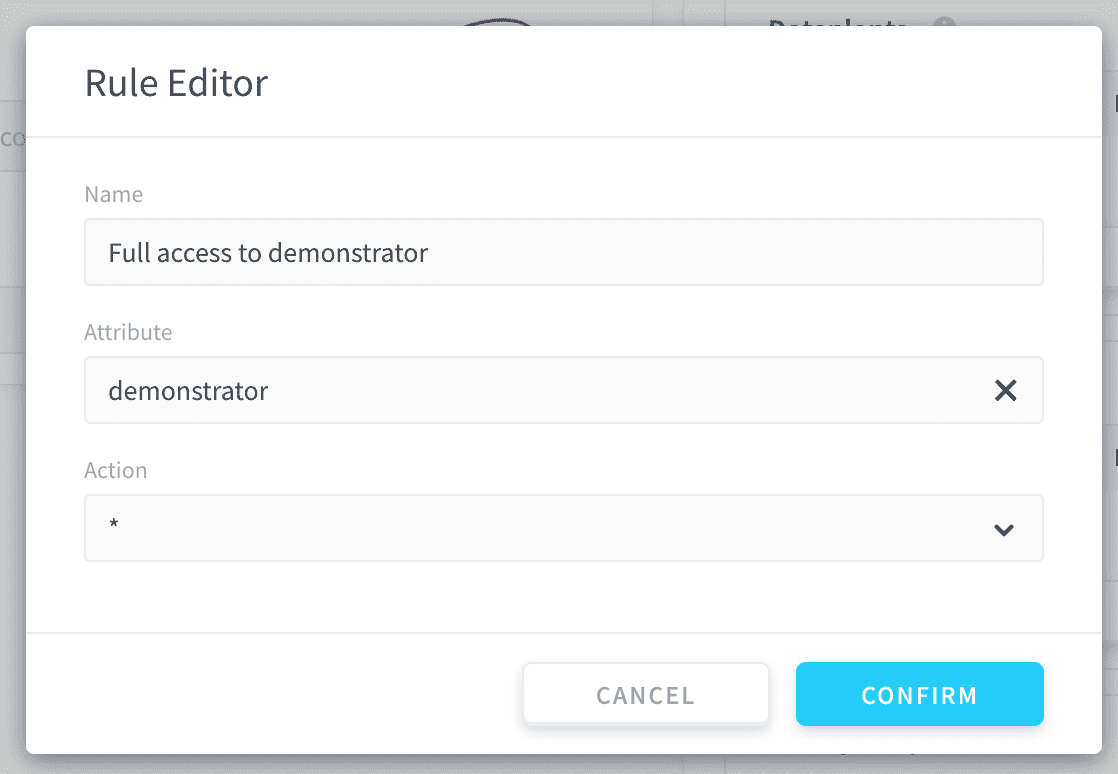
ルールを作成するには、関心のあるカテゴリに移動し、+ Add new rulesをクリックします。ルールエディタウィンドウ内で、指示に従います。
例えば、以下の例では、ルールはユーザーにDataplant demonstrator(属性をdemonstratorに設定)へのすべてのアクセス権と制御権(アクションを*****に設定、すなわちすべて)を付与しています。
ルールは加算されます。言い換えれば、ルールは互いに「積み重ね」られます。2つのDataplantsにアクセスするには、個別にこれらのDataplantsへのアクセスを付与する2つの個別のルールを作成できます。
ルールの順序は重要です。2つのルールが重複している場合(少なくとも1つのサービスが両方のルールに影響を受ける場合)、最後に処理されるルールが優先されます。
例: 1つのルールがすべてのDataplantsへのアクセスを付与し(ルール1とします)、もう1つのルールがそのうちの1つへのアクセスをブロックする場合(ルール2とします):
- ルール1がルール2の後にリストされている場合、ルール1が最後に処理され、ユーザーはすべてのDataplantsにアクセスできます。
- ルール1がルール2の前にリストされている場合、ルール2が最後に処理され、ユーザーはルール2で制限されたDataplantを除くすべてのDataplantsにアクセスできます。
Dataplants
これらの権限は最も重要であり、Dataplantsおよび異なるカスタムドメイン(カスタムドメインを持っている場合)へのユーザーのアクセス権を定義できます。Dataplantごとにこれらの権限を変更できます。
- Read:組織のDataplant(s)を表示します。 - Create:Dataplantを作成します。 - Update:Dataplant(s)に割り当てられたDPUの量を変更します。 - Delete:Dataplant(s)を削除します。 - Deploy:Dataplant(s)にアプリケーションまたはワーカーをデプロイします。 - Logs:Dataplant(s)内の異なるコンポーネント(Data Processing Engine、Query Builderなど)の監視とログにアクセスします。
これらの権限は、Dataplantsおよびそのインフラへの高レベルの読み書きアクセスです。特定のDataplant内のアプリケーションまたはコンポーネント、例えばデータ処理パイプラインやバケットへのアクセス制御を管理するには、このDataplantのIdentity Access Manager (IAM)を使用する必要があります。
Storage Engines
これらの権限は、ユーザーがストレージエンジンを編集する権限を定義できます。
- Create:ストレージエンジンを作成します。 - Read:組織のストレージエンジン(s)を表示します。 - Update:ストレージエンジン(s)に割り当てられたDPUの量を変更します。 - Delete:ストレージエンジン(s)を削除します。
検証
満足したら、Saveをクリックし、ユーザーは組織に参加するよう招待メールを受け取ります。ユーザーがメールを受け取らなかったり、参加するのを忘れたりすることがあります。その場合、いつでも紙飛行機のアイコンをクリックして招待を再送信できます。
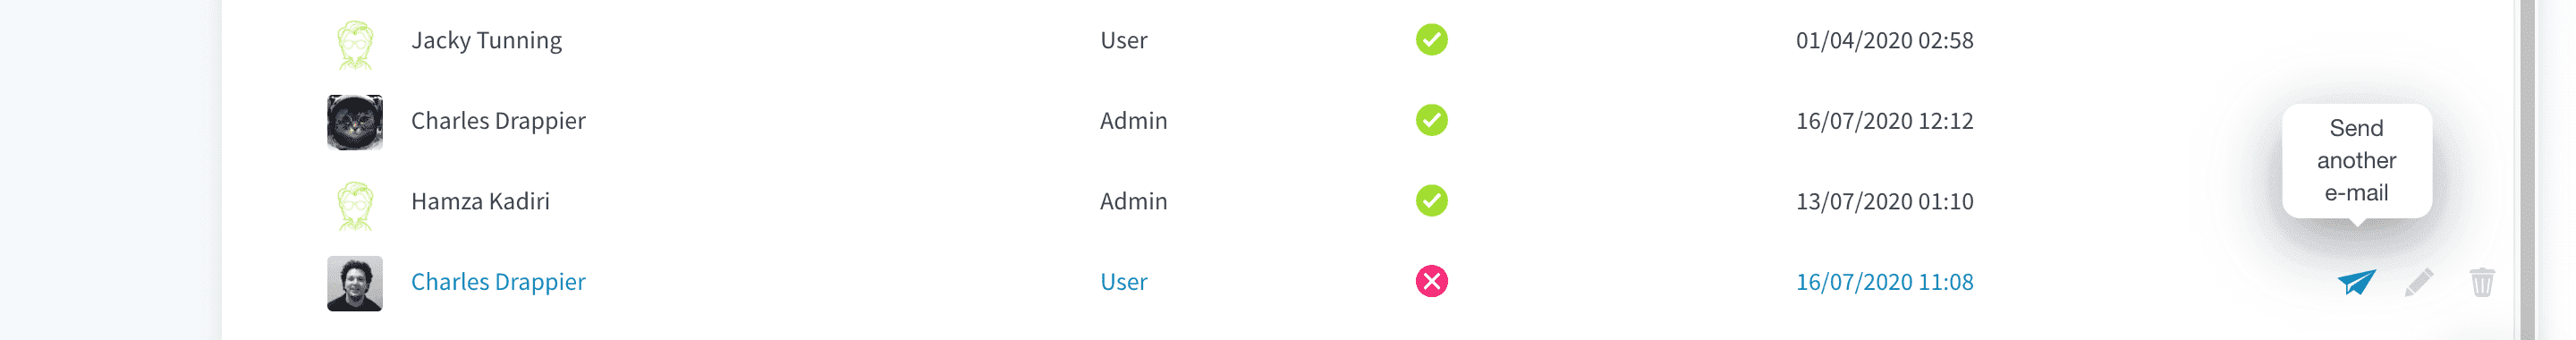
注意:組織への参加招待を承認していないメンバーは、status ❌でマークされます。招待を承認して組織に参加したメンバーはすべて、✅でマークされます。
組織のサブスクリプションプラン、請求情報、またはクォータなどの他の側面を管理する方法を学ぶには、次の記事を参照してください。