

プロジェクトIAM
単一のプロジェクトのアプリケーション、プロバイダー、および権限。
プロジェクトIAMとは?
プロジェクトIAMは、1つのプロジェクト内のアクセスを管理します。プロジェクトを構築するチームメンバーと、プロジェクトがデプロイしたアプリケーションを利用するエンドユーザーです。
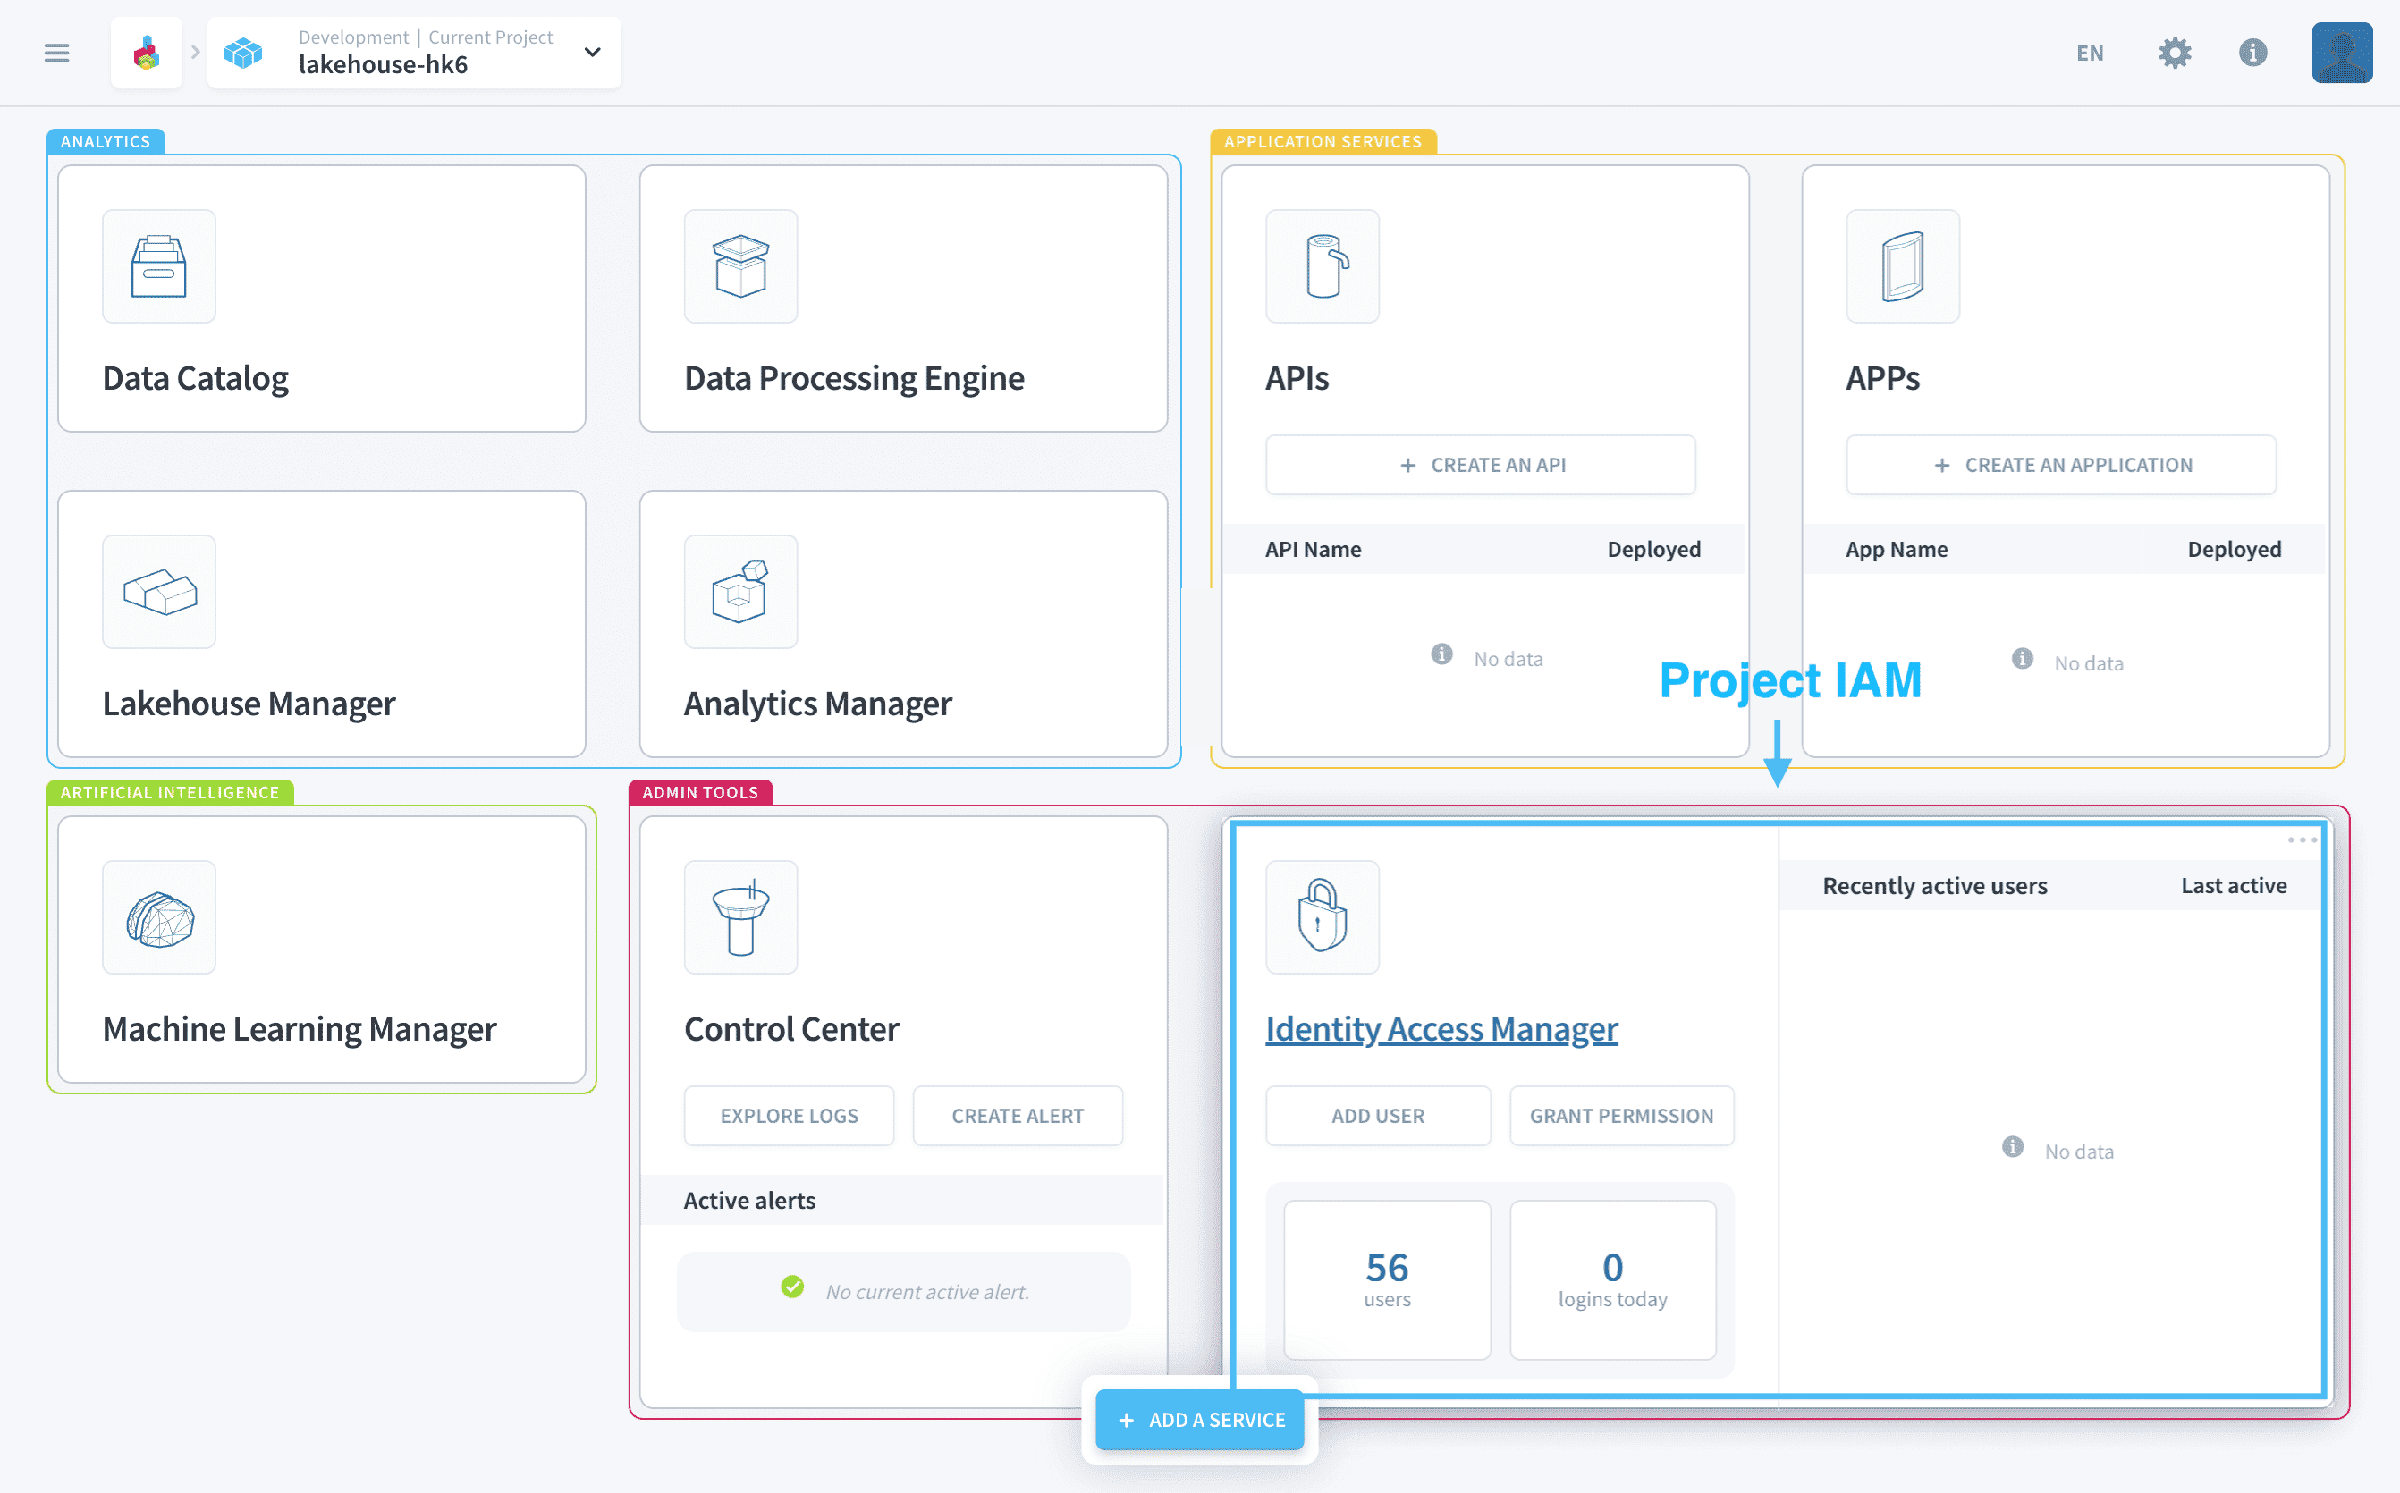
ここに3つの要素があります。
アプリケーションは、プロジェクト内のすべてのデプロイ済みアプリとAPIをリスト表示し、各アプリのログインページを定義する場所です。デザイン、アクセスURL、および提供される認証モードです。
認証プロバイダーは、ユーザーが認証するディレクトリを構成します。SAML、JWT、OpenIDのシングルサインオンからMFAプロバイダーまで、すべてのプロジェクトがデフォルトで持つ3つのプロバイダーの上にあります。
ユーザー、ロール、グループは、認可側です。どのプリンシパルが存在するか、何を許可するか、そしてその付与がどのようにバンドルされるかです。
マルチファクタ認証は、認証プロバイダーで管理され、プロジェクトIDメソッドのみに適用されます。外部プロバイダーの場合は、そのプロバイダー独自のMFAを使用してください。
アプリケーション認証→
デプロイされたアプリケーションの認証モードとサインインページ。
認証プロバイダー→
3つのデフォルトに加えて、SSOおよびMFAプロバイダーを追加します。
カスタムマッピングの設定→
外部クレームをプロジェクトのロールとグループにマッピングします。
Azure ADの設定→
Microsoft Entra IDを通じてサインインします。
Oktaの設定→
Oktaを通じてサインインします。
Auth0の設定→
Auth0を通じてサインインします。
さらに詳しく
当社のソリューションの実装に関するトレーニングや技術的なアシスタンスが必要な場合は、営業担当者にお問い合わせください、またはプロフェッショナルサービスページを訪れ、見積もりを依頼し、当社の専門家にプロジェクトを分析してもらってください。
質問をする、フィードバックを送信する、およびData Platformを構築するチームと直接交流するには、専用のDiscordチャネルをご利用ください。
OVHcloudサービスについてサポートが必要な場合は、ヘルプセンターでリクエストを作成してください。
ユーザーコミュニティに参加してください。